- PHPはWebサイトだけでなく、ファイアウォールやVPN装置の管理画面、NAS、サーバー管理パネル、業務用のパッケージソフトにも組み込まれています。こうした製品の中のPHPは、ふつうは利用者が自分で直せません。メーカーの修正版を待って適用することになります。
- 影響ありと公表したメーカー:Palo Alto Networks(PAN-OS・Panorama)、F5(BIG-IPの一部の版)、Plesk、cPanel。Citrixは、NetScalerの管理画面が使うPHPを更新中としています。Palo AltoとF5は、確認した時点で修正版が出ていません。
- 「自社製品は影響なし」または調査中:Sophos、WatchGuardは影響なし、Fortinetは主力のFortiOSなどは影響なしで一部製品を調査中、Ciscoは調査中です。
- 修正版が出るまでの対策は、各社ともほぼ同じです。管理画面をインターネットから開けないようにし、社内の決まった場所からだけ触れるようにすることです。
なぜ機器にPHPが入っているのか
PHPの重大な脆弱性2件(CVE-2026-109618 / CVE-2026-109619、通称php2shell)は、10月21日に公開された修正版 PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 で直りました[php.net]。脆弱性の中身はphp2shellの解説記事にまとめています。
PHPと聞くとホームページやWordPressを思い浮かべる方が多いと思います。ただ、ファイアウォールやNASのような機器も、ブラウザで開く設定画面(管理画面)を持っています。この管理画面を作るのにPHPを使っている製品があります。サーバー管理パネルや、社内で使う業務システムのパッケージ製品にも、PHPで作られたものが多くあります。
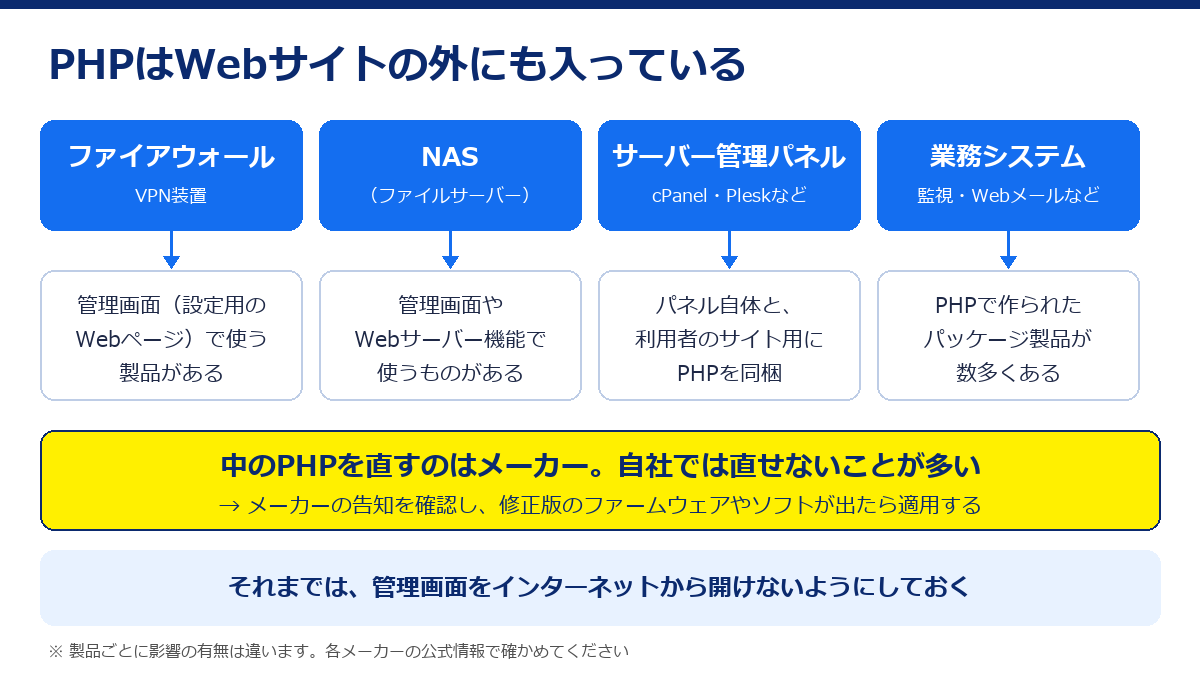
機器に組み込まれたPHPは、利用者がサーバーのように自分で入れ替えることができません。メーカーが修正版のファームウェア(機器を動かすソフト)を出すのを待ち、届いたら適用します。そのため、自社のWebサイトとは別に、使っている機器やソフトのメーカーの発表を確かめる必要があります。
欧州の対応機関も同じ点を指摘しています。オランダの国家サイバーセキュリティセンター(NCSC-NL)は、影響はWebサイトにとどまらず、機器やネットワーク装置、管理画面などにも及ぶとしています。管理者がPHPを直接更新できない場合がある、という注意も添えています[NCSC-NL]。
メーカー各社の対応(一覧)
各社の公式ページを、2026年10月22日 13時台(日本時間)に開いて確かめました。出典の日時は、ページの表記を日本時間に直したものです。「影響」の欄は、各社の言い方をそのまま短くしています。
| メーカー | 製品 | 影響 | 修正状況 | 当面の対策 | 出典(日時) |
|---|---|---|---|---|---|
| Palo Alto Networks | PAN-OS 10.2〜12.2、Panorama | 影響あり(すべての版) | 修正版は時期未定 | 管理画面に社内の信頼できるIPアドレスからだけ接続できるようにする。Threat Preventionの契約があれば、条件つきで脅威シグネチャを有効にする | Palo Alto Networks セキュリティ情報(10/22 1:00公開、8:33更新) |
| Palo Alto Networks | Cloud NGFW、Prisma Access、GlobalProtectアプリ、Cortex製品など | 影響なし | 対応不要 | なし | 同上 |
| F5 | BIG-IP 21.1.0、17.5.0〜17.5.1、17.1.0〜17.1.3 | 影響あり(APM・SSLOはアクセス設定の機能、その他のモジュールは設定画面) | 修正版はまだ出ていない | F5の手順でPHPの設定を変える。設定画面に接続できる範囲を信頼できるネットワークに絞る | F5 K000163821(10/21公開、10/22更新) |
| F5 | BIG-IQ、F5OS、NGINX、F5 Distributed Cloudなど | 影響なし | 対応不要 | なし | 同上 |
| Citrix | NetScaler(管理画面) | 管理画面が使うPHPを更新中 | 更新作業中 | NSIP、管理用のSNIP、Cluster IPの管理画面に接続できる範囲を信頼できるネットワークに絞る | Citrix サポートサイトのお知らせ(日付の表記なし、13時台に確認) |
| Fortinet | FortiOS、FortiManager、FortiAnalyzer、FortiWeb、FortiMail、FortiClient、FortiSASE、FortiAuthenticator、FortiSwitch、FortiNAC | 影響なし | 対応不要 | なし | FortiGuard PSIRT FG-IR-26-186(10/21公開) |
| Fortinet | FortiADC、FortiClient EMS、FortiDDoS、FortiSIEM、FortiSOAR、FortiMonitorなど | 調査中 | 未定 | 発表を待つ | 同上 |
| Cisco | ISE、Catalyst Center、Catalyst SD-WAN Manager、Expresswayなど | 調査中(影響ありと確定した製品はまだない) | 未定 | 回避策はないとしている | Cisco Security Advisory(10/22 4:12公開、10:24更新) |
| Sophos | Sophos製品全般 | 影響なし | 対応不要 | なし(自社運営のMyUTMポータルは停止して更新中) | Sophos Security Advisory(10/21 21:40公開) |
| WatchGuard | WatchGuard製品全般 | 最初の調査では影響なし。調査は継続 | 対応不要 | なし | WatchGuard PSIRT WGSA-2026-0032(10/22 4:51公開) |
| Check Point | Security Gateway(IPS) | 自社製品への影響の発表は確認できず | - | IPSの防御(CPAI-2026-15172)を提供。IPSを更新して有効にする | Check Point Advisories(10/21公開) |
| Plesk | Plesk Obsidian(Linux・Windows) | 同梱のPHPはすべて影響あり | 修正済み。PHP 8.2〜8.5は修正版、Linux版の7.4・8.0・8.1は10/21に作り直した版。Plesk自身の画面のPHPは 18.0.81 Update 4 / 18.0.80 Update 11で修正 | Pleskを最新に更新 | Plesk サポート記事(10/22 11:11更新) |
| cPanel | cPanel & WHM、EasyApache 4 | cPanel自身の画面(Roundcubeを含む)とサイト用のPHPが対象 | 修正済み。cPanel & WHM 138.0.18 / 136.0.50 / 134.0.66(PHP 8.4.27)、110.0.153。EasyApache 4 25.91でea-php74〜85 | cPanelとEasyApacheを更新 | cPanel リリースノート(10/21)、EasyApache 4 変更履歴(10/21) |
この表は確認した時点のものです。各社とも内容を更新すると書いているので、最新の状況は出典のページで確かめてください。
ファイアウォール・VPN・ロードバランサー
Palo Alto Networks:PAN-OSとPanoramaのすべての版が対象
Palo Alto Networksは、日本時間22日 1時にセキュリティ情報を公開し、8時33分に更新しました。PAN-OS 12.2・12.1・11.2・11.1・10.2のすべてと、管理用のPanoramaのすべてが影響を受けるとしています。修正版は「近日のリリースで修正予定(時期は未定)」です[Palo Alto Networks]。
修正版が出るまでの対策として、Threat Preventionの契約があれば、Threat ID 543004・97622〜97625を有効にすると防御できるとしています。ただし、効かせるには、管理用ポート宛ての通信をデータ用のポート経由にする、管理画面宛ての通信を復号して検査できるようにするなど、いくつかの設定が必要です。あわせて、管理画面に接続できるのを社内の信頼できるIPアドレスだけに絞れば、危険は小さくなるとしています。
クラウド型のCloud NGFW、Prisma Access、GlobalProtectアプリ、Cortex製品などは影響なしです。
F5:BIG-IPの一部の版が対象、修正版は未提供
F5は記事K000163821で、BIG-IPの21.1.0、17.5.0〜17.5.1、17.1.0〜17.1.3が影響を受けるとしています。APMとSSLOではアクセス設定の機能、そのほかのモジュールでは設定画面(Configuration utility)が影響を受ける部分です。確認した時点で、修正を含む版は「なし」でした[F5]。
当面の対策としてF5は、PHPの設定を変える手順を示しています。この設定はBIG-IPのアップグレードで消えるとも書いています。設定画面については、接続できる範囲を信頼できるネットワークや端末に絞るよう案内しています。BIG-IQ、F5OS、NGINX、F5 Distributed Cloudは影響なしです。
F5は、BIG-IPの後ろにあるWebサーバーを守るためのWAFのシグネチャ(攻撃のパターン)も公開しています。WAFの効果と限界はphp2shellはWAFやphp.iniの設定で防げる?で解説しています。
Citrix:NetScalerの管理画面のPHPを更新中
Citrixは、サポートサイトのトップに「NetScalerの管理画面が使うPHPを、CVE-2026-109618 / 109619に対応するため更新中」というお知らせを出しています。それまでの対策として、NSIP、管理用に設定したSNIP、Cluster IPの管理画面に接続できる範囲を、信頼できるネットワークだけに絞るよう求めています[Citrix]。確認した時点で、個別のセキュリティ情報(Security Bulletin)は見つかりませんでした。
Fortinet:FortiOSは影響なし、一部製品を調査中
Fortinetは10月21日にFG-IR-26-186を公開しました。FortiGateのOSであるFortiOSのほか、FortiManager、FortiAnalyzer、FortiWeb、FortiMail、FortiClient、FortiSASE、FortiAuthenticator、FortiSwitch、FortiNACは影響なしと確認済みです。FortiADC、FortiClient EMS、FortiDDoS、FortiSIEM、FortiSOAR、FortiMonitorなどは調査中としています[Fortinet]。
Cisco:調査中、現時点で影響ありと確定した製品はなし
Ciscoは日本時間22日 4時12分にセキュリティ情報を公開し、10時24分に更新しました。ISE、Catalyst Center、Catalyst SD-WAN Manager、Expresswayなど多くの製品を調査中としています。確認した時点で、影響ありと確定した製品はありませんでした。調査中の一覧に載っていない製品は、最初の調査では影響なしと見ている、とも書いています。回避策はないとしています[Cisco]。
Sophos・WatchGuard:自社製品は影響なし
Sophosは、自社製品は影響を受けないとしています。ただし、サポートが終わったSG UTM向けにSophosが運営していたライセンス用のサイト「MyUTM」が影響のあるPHPを使っていたため、21日にサイトを止めて更新しているそうです。ログを調べた範囲では、悪用の跡は見つかっていないとしています[Sophos]。
WatchGuardは、最初の調査ではどの製品も影響を受けないとし、調査を続けると書いています[WatchGuard]。
Check Point:IPSの防御を提供
Check Pointは10月21日に、Security GatewayのIPS(侵入を防ぐ機能)向けに防御(CPAI-2026-15172)を出しました。これは、Check Pointの機器の後ろにあるPHPのサーバーを守るためのものです。Check Point製品そのものが影響を受けるかどうかの発表は、確認した範囲では見つかりませんでした。
サーバー管理パネル(cPanel・Plesk)
cPanelやPleskは、レンタルサーバーやVPSでサイトを管理するための画面です。これらはPHPを2つの形で持っています。1つはパネル自体を動かすPHP、もう1つは利用者のサイト用に配るPHPです。両方とも更新が要ります。
Plesk
Pleskは、Pleskが配っているPHPはすべて影響を受けるとしています。Linux版・Windows版ともPHP 8.2〜8.5は修正版を提供済みです。Linux版の7.4.33・8.0.30・8.1.34は、版の番号はそのままで、10月21日に作り直した版に修正が入っています。番号では見分けられないので、作られた日付で確かめます。Plesk自身の画面を動かすPHP(sw-engine)は、Plesk Obsidian 18.0.81 Update 4と18.0.80 Update 11で直っています[Plesk]。
cPanel
cPanelは10月21日に、cPanel自身が使うPHPを更新しました。Webメールのソフト「Roundcube」を含め、cPanelの画面のPHPが対象です。cPanel & WHMの138.0.18、136.0.50、134.0.66はPHP 8.4.27を含みます。110.0.153には、PHP 8.1.34向けの修正が取り込まれています。サイト用のPHPを配るEasyApache 4も、25.91でea-php74〜ea-php85を修正しました[cPanel]。
レンタルサーバーを借りているだけなら、こうした更新はふつうサーバー会社が行います。国内のサーバー会社の状況はレンタルサーバー各社の対応状況にまとめています。VPSなどで自社がパネルを管理している場合は、自社で更新します。
NAS・国内メーカー
NASや国内メーカーの機器について、確認した時点で、php2shellで自社製品が影響を受けると発表した会社は見つかりませんでした。次の2社は、自社のWebサイトやサービスの対応を告知しています。製品への影響についての発表ではありません。
- バッファロー:「当社Webシステムで使用されている『PHP』」に重大な脆弱性が見つかったとして、22日 0時30分から一部のWebサイトとサービスを止めています。不正アクセスや情報漏えいは確認されていないとしています[バッファロー]。NASやルーターなど製品への影響の発表は確認できませんでした。
- ヤマハ:ルーターなどの技術情報を載せている「RTpro」のサイトを、「セキュリティ対応に伴う緊急メンテナンス」で止めていると、21日と22日付けで知らせています。完了の時期は未定です[ヤマハ]。PHPとの関係は書かれていません。RTproはヤマハがルーターのセキュリティ情報を載せる場所でもあるため、製品への影響については確認できませんでした。
公式の発表を確認できなかったメーカー
次のメーカーは、公式のセキュリティ情報のページを2026年10月22日 13時台に確かめましたが、php2shellについての発表は見つかりませんでした。「影響なし」という意味ではありません。発表がまだ出ていないだけの可能性があります。
| メーカー | 確認したページ | 確認した時点の状況 |
|---|---|---|
| Juniper Networks | サポートポータルの検索(CVE番号) | 該当するセキュリティ情報なし |
| SonicWall | PSIRTの脆弱性一覧 | 最新は10月14日のもので、該当なし |
| Synology | Product Security Advisory(RSS) | 最新はSynology-SA-26:13で、該当なし |
| QNAP | Security Advisories | 該当なし |
| アイ・オー・データ機器 | サポートからのお知らせ | 該当なし |
| NEC | NECグループ製品セキュリティ情報 | 最新は8月21日のもので、該当なし |
| Zabbix | Security Advisories、公式の課題管理サイトの検索 | 該当なし |
SynologyやQNAPのNASには、Webサーバー機能(SynologyのWeb Stationなど)でPHPを使えるものがあります。この機能でサイトを公開している場合は、NAS上のPHPパッケージの更新も確かめてください。
Zabbixのように、社内のサーバーに入れて使うPHP製の業務システムもあります。監視のZabbix、資産管理のGLPI、学習管理のMoodle、ファイル共有のNextcloud、WebメールのRoundcubeなどです。これらは、動かしているサーバーのPHPを修正版に更新すれば対策になります。サーバーのPHPの更新手順はVPS・自社サーバーのPHPを修正版に更新する手順にまとめています。
オランダNCSCの「影響を受けうるソフト一覧」の使い方
オランダの国家サイバーセキュリティセンター(NCSC-NL)は、GitHubにphp2shellの情報をまとめた場所を作り、PHPを使っていて影響を受けうるソフトの一覧を公開しています。10月21日に作られ、確認した時点(22日 13時台)で約670件が載っていました。件数は増え続けています。
一覧はメーカー名のアルファベット順のページに分かれています(softwareフォルダの software_list.md から入ります)。1行ごとに、メーカー、製品、2つのCVEそれぞれの状況、根拠のリンクが並んでいます。状況は次の5つです。
- Investigation:影響を受けるかもしれず、調査中
- Vulnerable:メーカーなどの情報や調査で、影響ありと確認された
- Fix:メーカーなどの情報で、修正済みの版が確認された
- Workaround:影響はあるが、回避策がある
- Not vuln:メーカーなどの情報で、影響なしと確認された
使い方は簡単です。自社で使っている機器やソフトのメーカー名をページの中で検索し、状況の欄と根拠のリンクを見ます。たとえばPalo AltoのPAN-OSやPleskは「Vulnerable」、cPanelは「Fix」です。
注意点もあります。NCSC-NL自身が、一覧は完全でも正確でもないと断っており、行動する前にメーカーの情報で確かめるよう書いています。また、「Vulnerable」には、PHPで作られたWebアプリが「影響のあるPHPの上で動かしている場合は影響を受ける」という意味で載っているものが多くあります。一覧は調べる手がかりとして使い、最後はメーカーの公式の発表で判断してください。
自社でやる棚卸し
機器やパッケージソフトは、自社のWebサイトよりも見落とされがちです。次の順で確かめてください。
- 使っている機器とソフトを書き出す:ファイアウォール、VPN装置、ロードバランサー、NAS、ルーター、サーバー管理パネル、社内のサーバーに入れている業務システムを、メーカー名・製品名・版まで書き出します。保守を任せている会社があれば、一覧をもらいます。
- 管理画面がインターネットに出ていないか確かめる:各社が当面の対策として挙げているのがこれです。管理画面に社外から接続できる設定になっていないか、接続できる場所が社内や決まったIPアドレスに絞られているかを、保守会社と確認します。
- メーカーの発表を確かめ、修正版を適用する:この記事の一覧や出典のページで、自社の製品が対象かを見ます。修正版のファームウェアやソフトが出たら、手順に沿って適用します。Palo AltoやF5のように修正版がまだのメーカーもあるので、出た時にすぐ気づけるようにしておきます。
- メーカーのセキュリティ情報を購読する:Palo Alto、Fortinet、Cisco、WatchGuardなど多くのメーカーは、セキュリティ情報をメールやRSSで受け取れるようにしています。担当者が替わっても途切れないよう、共有のメールアドレスで登録しておくと安心です。
影響のある機器を管理画面ごとインターネットに出していた場合は、修正版を当てたあとに、乗っ取られていないかも確かめてください。確かめ方はphp2shell修正後に確かめる侵害チェックの方法にまとめています。
よくある質問
うちのファイアウォールは「影響なし」と書かれていました。何もしなくていいですか?
その製品については、メーカーの発表どおり対応は要りません。ただし、ファイアウォールの後ろにあるWebサーバーや業務システムのPHPは別です。ファイアウォールが影響なしでも、守っているサーバーのPHPは更新が必要です。
修正版がまだ出ていない機器は、どうすればいいですか?
Palo Alto、F5、Citrixは、どれも管理画面に接続できる範囲を信頼できるネットワークに絞るよう求めています。まずこれを済ませ、メーカーの発表を見ながら修正版を待ちます。設定の変更が難しければ、保守を任せている会社に相談してください。
NASの中のPHPを、自分で新しい版に入れ替えてもいいですか?
おすすめしません。機器に組み込まれたPHPは、メーカーが自社の製品に合わせて組み込んでいます。自分で入れ替えると、動かなくなったりサポートを受けられなくなったりするおそれがあります。メーカーの更新を待ってください。Webサーバー機能のために後から入れたPHPパッケージは、NASの管理画面から更新できる場合があります。
「確認できなかった」メーカーの製品は安全ですか?
分かりません。発表がないことは、影響がないという意味ではありません。メーカーのセキュリティ情報を定期的に見て、販売店や保守会社にも問い合わせてください。
Webセキュリティ診断センターでは、自社のWebサイトやサーバーのPHPの確認と更新、管理画面の公開範囲の見直しのご相談をお受けしています。どこから手をつければよいか分からない場合も、お気軽にご相談ください。無料相談はこちら
参考にした情報
- php.net(PHP公式のセキュリティアドバイザリ)
- Palo Alto Networks「Impact of Critical Vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619) on Palo Alto Networks Products」(英語)
- F5 K000163821「PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619」(英語)
- Citrix サポートサイト(Important Security Notice)(英語)
- FortiGuard PSIRT FG-IR-26-186「PHP core RCE vulnerability patches」(英語)
- Cisco Security Advisory「Vulnerabilities in PHP Affecting Cisco Products: October 2026」(英語)
- Sophos「Advisory: PHP2Shell Vulnerabilities (CVE-2026-109618, CVE-2026-109619)」(英語)
- WatchGuard PSIRT WGSA-2026-0032「PHP2Shell」(英語)
- Check Point Advisories CPAI-2026-15172(英語)
- Plesk「Vulnerability CVE-2026-109618 and CVE-2026-109619: Remote code execution in PHP shipped with Plesk」(英語)
- cPanel & WHM Release Notes(英語) / EasyApache 4 Change Log 25(英語)
- バッファロー「【重要】PHP脆弱性対応に伴う一部サービスの停止について」
- ヤマハ RTpro(緊急メンテナンスのお知らせ)
- NCSC-NL「php2shell vulnerabilities (CVE-2026-109618, CVE-2026-109619)」(GitHub、英語)