- FXの自動売買などに使われるVPS(ネット上に借りるパソコンのようなサーバー)「お名前.com デスクトップクラウド」で、一部のサーバーに第三者が不正なプログラムを置いていたことが分かりました。影響の可能性があるサーバーは26,739件、対象は全プランです。
- 10月22日の第2報で、GMOインターネットグループは、サーバーに保存されていた取引口座のログイン情報などが第三者に取得され、不正に使われた可能性があると発表しました。取引口座で不正な操作があったという報告も、利用者から届いています。
- このサービスでMT4/MT5などの取引ツールを使っていた人は、サーバー以外の端末から、取引口座とMT4/MT5のパスワードをすぐ変えてください。そのあとログオフし、取引履歴と残高を確かめます。
- 告知にPHPの脆弱性の話は出てきません。侵入経路は調査中です。
この記事は、GMOインターネットグループの公式発表と、FX・証券会社の告知をもとに、分かっていることと分かっていないことを分けてまとめたものです。状況は変わるので、最新の内容はGMOの第2報と、自分の口座がある取引会社の告知で確かめてください。この記事も続報が出たら更新します。
最新情報(随時更新)
- 10月22日 18:50ごろ確認:OANDA証券、FXTF(ゴールデンウェイ・ジャパン)、Titan FXが、22日付で利用者向けの告知を出しています。外為ファイネストも21日付で、不正ログイン・不正取引の告知を出しています(内容は告知一覧)。
- 10月22日 16:59時点:GMOが第2報を発表。取引口座での不正な操作の報告を受けていること、取引ツールに保存されたログイン情報が対象に含まれること、警察に相談したことを公表し、パスワードの変更とログオフを「至急」と呼びかけています[GMO第2報]。
- 10月21日 4:00時点:第1報。不正なプログラムが置かれたことと、全プランのサーバーを順次止めることを発表しました。この時点では「閲覧された情報が悪用された事実は確認されておりません」としていました[第1報]。
何が起きたか(時系列)
「お名前.com デスクトップクラウド」は、GMOインターネットが提供するVPSです。リモートデスクトップで接続して使うサーバーで、MT4/MT5のような取引ツールを24時間動かしておく用途で使われています。
第2報に書かれた経緯は次のとおりです[GMO第2報]。
| 日時 | できごと |
|---|---|
| 10月19日 | お客様からの問い合わせを受けて、調査を始めた |
| 10月20日 | 一部のお客様のサーバー環境に、第三者が不正なプログラムを置いていたことを確認。新規の申し込みとコントロールパネルを止めた |
| 10月21日 4:00 | 被害が広がらないよう、全プランのサーバーを順次停止。第1報を掲載 |
| 10月21日以降 | お客様から、取引口座で不正な操作があったという報告を受けた。関係する事業者に状況を伝え、お客様への案内などの協力を頼んだ |
| 10月22日 | 警察に相談。16:59時点の第2報を掲載 |
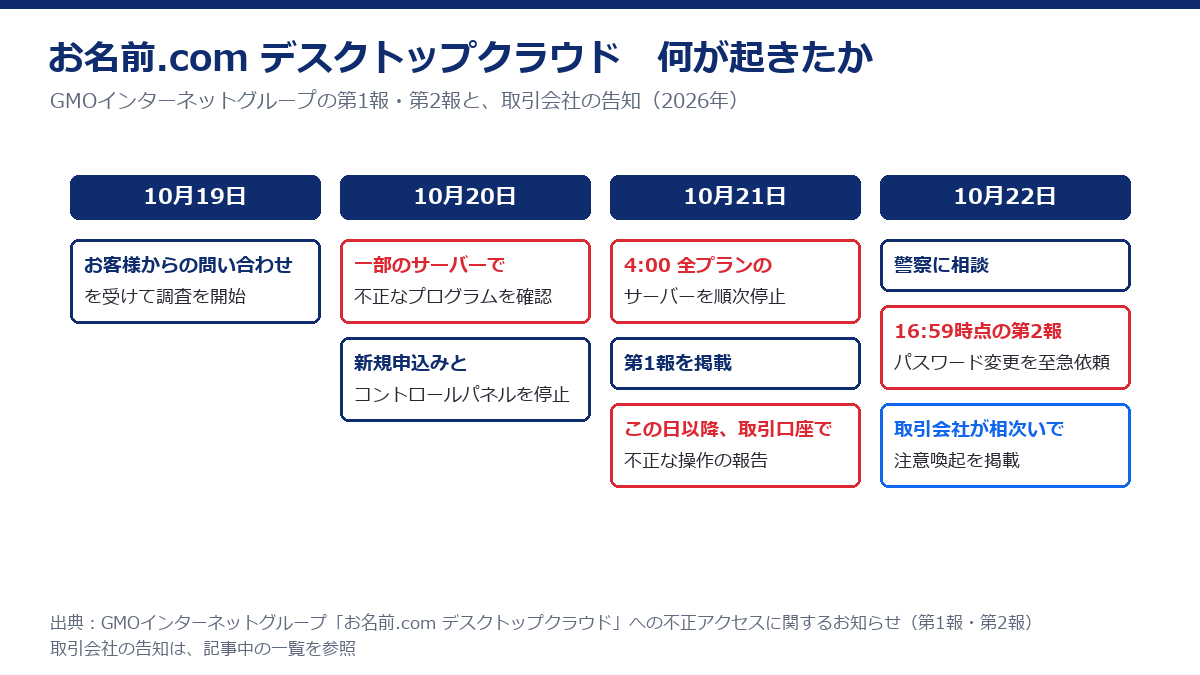
第1報では「悪用された事実は確認されておりません」としていましたが、第2報では、サーバー内に保存されていた取引口座のログイン情報などが「第三者に取得され、不正に利用された可能性がある」と書いています。J-CASTニュースも、この説明の変化を報じています[報道:J-CASTニュース]。
影響の範囲
- 対象のサービス:お名前.com デスクトップクラウド(全プラン)
- 影響の可能性があるサーバー:26,739件
- 影響の可能性がある情報:サーバー内に保存されていた情報。取引ツールに保存された取引口座のログイン情報なども含みます
- 決済情報:GMOは、クレジットカード情報を含む決済情報をこのサービスのサーバー上に持っていないとしています
- サービスの再開:未定。安全を確かめたうえで、決まりしだい知らせるとしています
不正な操作の件数や被害額は、確認時点の公式発表には書かれていません。SNSには個人の被害額の投稿がありますが、確かめられないため、この記事には載せていません。
利用者が今すぐやること
GMOの第2報は、取引ツールを使っていた人に次の対応を「至急」と頼んでいます。取引会社の告知の内容も合わせて、順番に並べました。
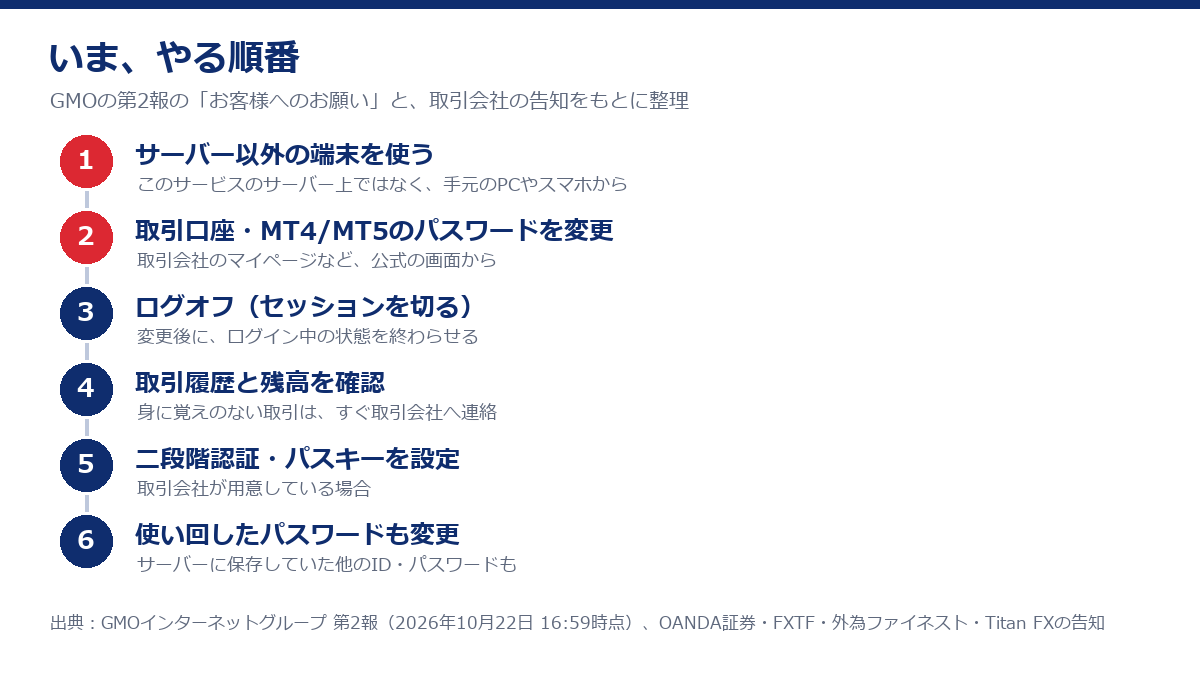
- サーバー以外の端末を使う:パスワードの変更は、このサービスのサーバー上ではなく、手元のパソコンやスマホから行います(GMOの第2報の指定)。
- 取引口座とMT4/MT5のパスワードを変える:取引会社のマイページなど、公式の画面から変えます。OANDA証券は、マイページのパスワードとMT4/MT5のパスワードの両方を変えるよう案内しています。口座が複数の会社にあるなら、全部の口座で行います。
- ログオフする:変えたあと、ログインしたままの状態(セッション)を切ります。
- 取引履歴と残高を確かめる:身に覚えのない注文や決済、入出金がないかを見ます。あれば、すぐ取引会社に連絡します(次の章)。
- 二段階認証を設定する:取引会社が二段階認証やパスキー(指紋や顔認証などでログインする仕組み)を用意しているなら設定します。FXTFはパスキー、外為ファイネストはワンタイムパスワード、OANDA証券はMT4/MT5の二段階認証を案内しています。
- ほかのパスワードも変える:サーバー内にほかのID・パスワードを保存していたら、それも変えます。同じパスワードをほかのサービスでも使っているなら、そちらも変えます。
GMOは、本件に便乗したフィッシングメールや不審な連絡、不審なWebサイトに注意するよう呼びかけています。GMOがメールや電話でパスワードやクレジットカード情報を聞くことはない、としています。メールのリンクからログインせず、取引会社の公式アプリやブックマークした公式サイトから操作してください。
不正な取引を見つけたら
1. 取引会社にすぐ連絡する
まず口座のある取引会社のサポートに連絡します。取引会社によっては、不正アクセスが疑われる口座の利用を制限しています(外為ファイネストの告知)。連絡先は、下の告知一覧か、各社の公式サイトで確かめてください。パスワードを変えられない状態なら、FXTFのようにサポートへの連絡を求めている会社もあります。
2. 記録を残す
あとで取引会社や警察に説明するときのために、次のものを残しておきます。
- 身に覚えのない取引の日時、通貨ペアや銘柄、数量、注文番号(取引履歴の画面を保存)
- 口座の残高や入出金の履歴
- 取引会社のログイン履歴が見られるなら、その画面
- デスクトップクラウドの契約情報と、パスワードを変えた日時
- GMOや取引会社とのやりとり(メール、問い合わせの番号)
3. 警察・GMOに相談する
不正アクセスの被害は、住んでいる都道府県の警察のサイバー犯罪相談窓口に相談できます。窓口の一覧は警察庁のページにあります。GMO側の窓口は、お問い合わせフォームと電話 03-5456-2560 です(第1報では受付時間を平日10:00〜18:00としています)。
国内で登録を受けた取引会社との間で、補償などの話がまとまらないときは、証券・金融商品あっせん相談センター(FINMAC)のような相談先もあります。
補償について
確認時点で、補償の方針をはっきり示した取引会社の告知は見当たりません。OANDA証券は「今後の運用等の方針につきましては、現在協議を進めております」、外為ファイネストは「今後の対応につきましては協議中」として、該当する人に個別に報告するとしています。GMOの第2報にも、補償についての記載はありません。
取引会社の告知一覧
確認時刻は2026年10月22日 18:50ごろです。各社の公式サイトで、告知の本文を確かめたものだけを載せています。
| 会社 | 告知の内容 | 日付 | 出典 |
|---|---|---|---|
| OANDA証券 | デスクトップクラウドを名指し。同サービスで当社のMT4/MT5を使っていた人は、ログイン情報が見られた可能性があるとして、マイページとMT4/MT5のパスワード変更、二段階認証、取引履歴の確認、不審な取引の連絡を依頼。今後の方針は「協議を進めております」。問い合わせ 0120-923-213(平日9時〜17時) | 10月22日 | 告知 |
| FXTF(ゴールデンウェイ・ジャパン) | 「他社VPSサーバが受けたと考えられるサイバー攻撃」で、VPSを使う一部の顧客の取引口座のログインID・パスワードが取得され、ログインや取引が行われた可能性を検出したと発表。VPS事業者の名前は書かれていない。パスワード変更とパスキー登録を依頼し、VPSを使っていない人にも変更を強く勧めている。当社への直接の攻撃ではなく、当社からの顧客データの漏えいは確認されていないとしている。同じ日に、マイページへの海外からのアクセスも制限 | 10月22日 | 告知 / 海外アクセス制限 |
| 外為ファイネスト | 一部の口座で、「他社サービス等から漏えいした可能性のあるID・パスワード」を使った不正ログイン・不正取引を確認したと発表。デスクトップクラウドやVPSの名前は書かれておらず、今回の件との関係は告知からは分からない。該当が疑われる口座の利用制限、マイページとMT4/MT5のパスワード変更、ワンタイムパスワードの利用を案内。今後の対応は協議中。問い合わせ 0120-217-033(平日10時〜17時) | 10月21日 | 告知 |
| Titan FX(海外のFX業者) | デスクトップクラウドを名指し。VPS上にMT4/MT5のログイン情報を保存していた人にパスワード変更、取引履歴・口座状況の確認を依頼。すべての利用者に、パスワードを使い回さないよう呼びかけ | 10月22日 | 告知 |
ほかにMT4/MT5を扱う会社の告知は、確認時点ではまだ確かめられていません。見つけしだい追加します。告知がないことは、その会社の口座が安全という意味ではありません。デスクトップクラウドにログイン情報を保存していたなら、どの会社の口座でもパスワードを変えてください。
金融庁、警察庁、金融先物取引業協会のサイトのトップページには、確認時点でこの件の注意喚起は見当たりませんでした。
同じ時期に出た証券会社の件(別件)
デスクトップクラウドとは別に、証券会社でも不正アクセスの疑いによる停止が出ています。今回の件と関係があるとは、どの告知にも書かれていません。
- マネックス証券:口座開設システムのうち外部委託先が管理するシステムに、第三者がアクセスを試みた形跡を確認したとして、予防措置としてWebサイトとアプリからの「証券総合取引口座」の新規開設の受付を10月19日から止めています。口座開設システムは、口座の残高や取引を管理するシステムとは別だと説明しています。再開は安全が確認され次第としています[マネックス証券(10/20配信、10/21更新)]。すでに口座を持っている人の取引が止まっているわけではありません。
- 岩井コスモ証券:外部委託先(トレードワークス)のシステムへの不正アクセスで、10月14日に売買管理システムが攻撃を受け、7口座で本人の意図しない売買注文が出され、うち5口座で約定しました。取引は取引前の状態に戻し、対象の顧客には14日に個別に連絡したとしています。別に、氏名やメールアドレスなど4,975人分の情報の漏えいも公表していますが、不正な取引は漏えいした情報を使ったものではないとしています。報道によると、管理機能の設定の不備が悪用されました。第1報は16日、第2報は20日です[INTERNET Watch、10/21。岩井コスモ証券の第2報のページは、確認時点で表示されませんでした]。
ほかの証券会社の件も、公式の告知を確かめしだい追加します。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ただ、デスクトップクラウドの件は、別の件として扱うべきものです。
- GMOの第1報・第2報には、PHPや脆弱性の名前は出てきません
- GMOが調査を始めたのは10月19日で、PHPの修正版が出る前です
- 侵入経路は、GMOがセキュリティ専門会社と調べている最中です
どうやって入り込まれたのかは、続報を待つしかありません。この記事でも、推測で経路を書くことはしません。PHPの件で止まったり被害が出たりした国内のサービスは「PHP脆弱性で停止・メンテナンス中の国内サービス一覧」にまとめています。
VPSで取引ツールを動かすときの安全策
サービスが再開したあとや、ほかのVPSに移るときのために、一般的な対策をまとめます。今回の侵入経路とは関係なく、VPSで取引ツールを動かすなら知っておきたいことです。
サーバーに置く認証情報を減らす
- 自動売買を続けるためにMT4/MT5へのログイン情報を保存する場合でも、出金や登録内容の変更ができるマイページのパスワードは、サーバーに保存しない
- サーバー上のブラウザで、取引会社のマイページや銀行にログインしない(ブラウザにパスワードを覚えさせない)
- パスワードをメモ帳などのファイルに書いて、サーバーに置かない
パスワードを分けて、二段階認証を使う
- VPSへの接続(リモートデスクトップ)、VPSの管理画面、取引口座、MT4/MT5で、それぞれ違うパスワードにする
- 取引会社やVPS事業者が二段階認証やパスキーを用意していれば設定する
- パスワードの変更は、手元の端末から行う
サーバーそのものを守る
- Windowsの更新を止めたままにしない
- 入手元がはっきりしないEAやツールを入れない
- VPS事業者が接続元の制限などの機能を用意していれば使う
- 取引履歴や残高を、ふだんから手元の端末で見る習慣をつける
よくある質問
サーバーが止まっていても、パスワードは変えたほうがいいですか?
はい。GMOは、サーバーに保存されていたログイン情報が第三者に取得された可能性があるとしています。サーバーが止まっていても、取られた情報で取引口座にログインされるおそれは残るので、取引会社側のパスワードを変えてください。
MT4/MT5のパスワードは、どこで変えればいいですか?
取引会社によって違います。OANDA証券はマイページから変えられると案内しています。自分の口座のある会社の公式サイトで方法を確かめてください。GMOは、このサービスのサーバー以外の端末から変えるよう求めています。
被害は補償されますか?
確認時点では分かりません。補償の方針を示した公式の告知は見当たらず、OANDA証券と外為ファイネストは「協議中」としています。取引会社に連絡するときは、上の「記録を残す」の内容をそろえておくと説明しやすくなります。
サービスはいつ再開しますか?
未定です。GMOは、安全を確かめたうえで、決まりしだい知らせるとしています。
原因はPHPの脆弱性ですか?
告知にPHPの話はありません。侵入経路は調査中です。調査の開始は10月19日で、PHPの修正版が出た21日より前です。
Webセキュリティ診断センターでは、事業で使っているサーバーやWebサイトについて、更新の状況や侵入の跡がないかの確認を手伝っています。個人の取引口座の被害は、まず取引会社と警察に相談してください。相談はこちら
参考にした情報
- GMOインターネットグループ「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日 16:59時点)(お名前.com掲載版)
- お名前.com「【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(2026年10月21日 4:00時点)」
- OANDA証券「【重要】「お名前.com デスクトップクラウド」不正アクセスに伴う不正ログイン等の発生およびパスワード変更のお願い」(10月22日)
- FXTF「【緊急・重要】不正アクセスに関し、VPSサーバをご利用のお客様へパスワード変更のお願い」(10月22日) / 「【重要】セキュリティ強化に伴う海外からのマイページへのアクセス制限について」(10月22日)
- 外為ファイネスト「不正ログインおよび不正取引に関するお知らせとパスワード変更のお願い」(10月21日)
- Titan FX「「お名前.com デスクトップクラウド」の不正アクセスに伴うセキュリティ対策のお願い」(10月22日)
- J-CASTニュース「GMO「悪用確認されず」から一転 FX口座ログイン情報、流出の可能性 不正操作報告も」(報道、10月22日)
- ITmedia NEWS「「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止」(報道、10月21日)
- 警察庁「サイバー事案に関する相談窓口」
- 証券・金融商品あっせん相談センター(FINMAC)