- オンライン決済サービス「KOMOJU」を運営する株式会社KOMOJUのシステムに、10月13日夕方から外部の第三者が不正にアクセスしました。入り口は、本番とは別の非本番環境(テスト用などの環境)の脆弱性でした。
- KOMOJUの決済システムから、メールアドレスを含む個人データ約4,100件の漏えいが確認されています。業務用のCRM(顧客管理)システムにも不正アクセスがあり、こちらの影響範囲は調査中です。
- 一部の加盟店(KOMOJUを使っているショップ)のAPI認証情報も漏えいしました。対象の加盟店には、KOMOJUが個別に連絡するとしています。
- クレジットカード情報は漏れていないと説明されています。カード情報を保管するシステムは別になっていて、そこへの不正アクセスは確認されていません。不正な決済などの二次被害も、今のところ確認されていません。
- 対応の過程で、10月16日にShopify連携の一部の決済手段(au PAY、楽天ペイなど)が一時使えなくなり、18日にはセブン-イレブン払いのバーコードが表示されない事象が起きました。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)
この記事は、KOMOJUの公式のお知らせ、中間報告(PDF)、ヘルプセンターの「セキュリティインシデントに関して」をもとに、分かっていることと分かっていないことを分けてまとめたものです。最新の内容はKOMOJUのお知らせで確かめてください。この記事も続報が出たら更新します。
10月に国内で発表されたほかの不正アクセス・情報漏えいは「2026年10月の不正アクセス・情報漏えい 国内まとめ」で一覧にしています。
最新情報(随時更新)
- 10月23日 8:45ごろ確認:お知らせと中間報告(いずれも10月22日付)に続報はまだありません。ヘルプセンターには「セキュリティインシデントに関して」というカテゴリができていて、加盟店向けの質問と答えが12本載っています[KOMOJU ヘルプセンター]。英語版のお知らせも出ています[英語版]。
- 10月22日:KOMOJUが「【重要】当社システムへの不正アクセスおよび決済サービスへの影響について」を公表し、中間報告のPDFを載せました。KOMOJUは、今のところ個別の報告書は出しておらず、この中間報告を報告としているとしています[ヘルプ「書面での報告書はもらえますか?」]。
何が起きたか(時系列)
KOMOJUは、ネットショップなどに、クレジットカード、コンビニ払い、PayPay、楽天ペイなどの決済をまとめて組み込めるサービスです。Shopifyなどのネットショップ作成サービスとも連携しています。運営会社は2026年3月に、株式会社DEGICAから株式会社KOMOJUに名前を変えています。
中間報告に書かれた経緯は次のとおりです[KOMOJU 中間報告(PDF)]。
| 日付 | できごと |
|---|---|
| 10月13日 夕方以降 | 外部の第三者が、KOMOJUの非本番環境に不正にアクセスした |
| 10月14日 早朝 | 不審なアクセスが増えたのを検知し、調査を始めた。非本番環境にあったセキュリティ上の脆弱性を悪用され、社内の管理画面と一部のシステムに不正にログインされていたことを確認 |
| 10月14日 午前中 | 不正アクセスの経路を遮断し、関係するアカウントとログイン状態を無効にし、脆弱性を修正した |
| その後 | 業務で使っているCRMシステムにも不正アクセスがあったことを確認(日付は書かれていない)。影響範囲は調査中 |
| 10月16日 | 本件を受けてShopify連携の認証情報を更新。その影響で、Shopify連携の一部の決済手段が一時使えなくなった |
| 10月18日 | 本件を受けてセブン-イレブン決済の認証情報を更新。その結果、購入者がセブン-イレブンで払うためのバーコードを表示できない事象が起きた |
| 10月22日 | お知らせと中間報告を公表 |
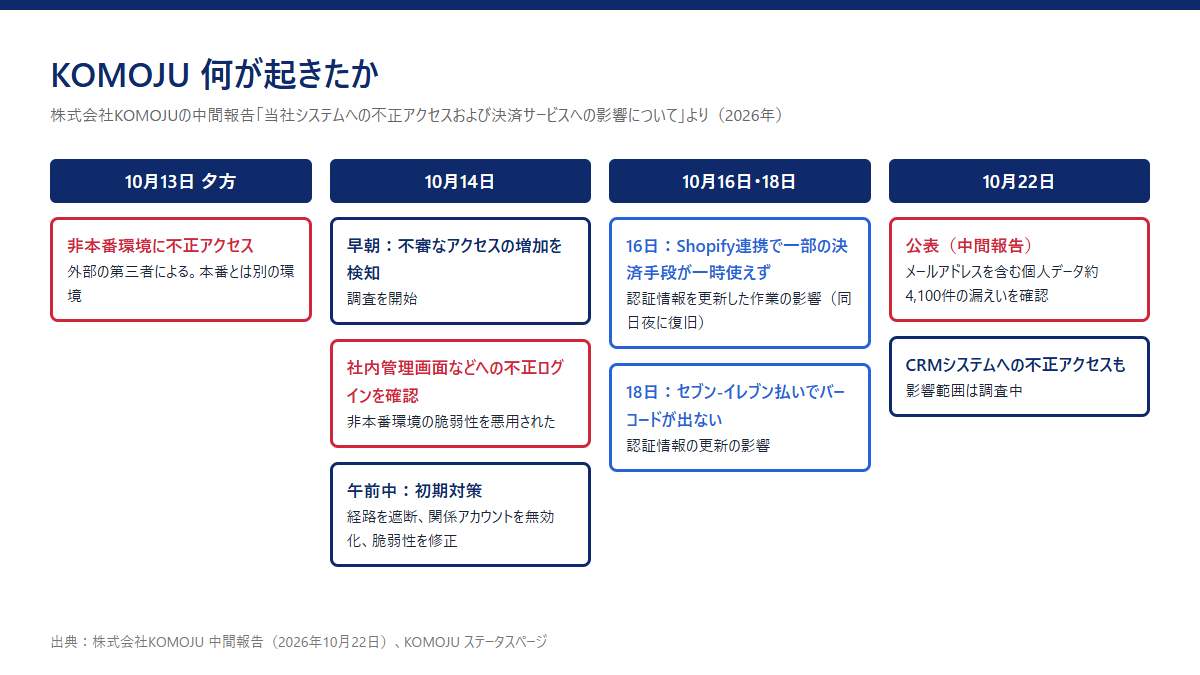
ヘルプセンターでは、不正アクセスの時期を「10月13日夜から14日にかけて」と書いています[ヘルプ「当社システムへの不正アクセスについて(加盟店様向け)」]。どの脆弱性だったのか、どうやって非本番環境から管理画面に入られたのかは、公表されていません。
中間報告にある「アカウントとログイン状態の無効化」は、KOMOJUの従業員のアカウントへの措置です。加盟店のアカウントを止めたものではない、とヘルプセンターで説明されています[ヘルプ「アカウントが無効化された・ログアウトされたのですか?」]。
漏れた情報・漏れた可能性がある情報
中間報告とヘルプセンターの内容を表にしました。中間報告では「漏洩が確認」、ヘルプセンターでは「閲覧された可能性」と、同じ情報でも書き方が違うところがあります。
| 情報 | 中間報告(10月22日) | ヘルプセンター |
|---|---|---|
| メールアドレスを含む個人データ(KOMOJUの決済システム) | 約4,100件の漏えいを確認。KOMOJUの顧客(加盟店など)の役職員や消費者などの個人データ | 加盟店に関係する一般の消費者のメールアドレスが閲覧された可能性。大半はメールアドレスだけで、氏名・電話番号が含まれる人はごく一部 |
| CRMシステムのデータ | 不正アクセスを確認。影響範囲は調査中 | ― |
| 一部の加盟店のAPI認証情報 | 漏えいを確認。対象の加盟店には個別に連絡済み | 閲覧された可能性。対象の加盟店には個別に連絡する |
| 一部の加盟店の取引に関する情報 | (記載なし) | 閲覧された可能性 |
| 加盟店の管理画面のログイン情報 | (記載なし) | 漏えいは確認されていない |
| クレジットカード情報 | 漏えいは発生していない。カード情報を保管するシステムは別で、そこへの不正アクセスも確認されていない | これまでの調査では漏えいは確認されていない |
| 不正な決済などの二次被害 | 今のところ確認されていない | 今のところ確認されていない |
API認証情報は、ショップのシステムがKOMOJUに「この決済を作って」「この返金をして」と頼むときに使う、合い言葉のようなものです。漏れると、第三者がそのショップになりすましてKOMOJUを操作できるおそれがあります。KOMOJUは、漏えいが確認された加盟店のAPI認証情報には、更新されるまで(または次の更新まで)利用の制限をかけているとしています[ヘルプ]。
「約4,100件」は件数で、人数としては書かれていません。CRMシステムの影響範囲が分かれば、数字が変わる可能性があります。
KOMOJUを使っているショップがやること
KOMOJU自身が加盟店に案内していることと、念のための一般的な対策を分けて書きます。KOMOJUから個別の連絡が来ている場合は、その案内がいちばん優先です。
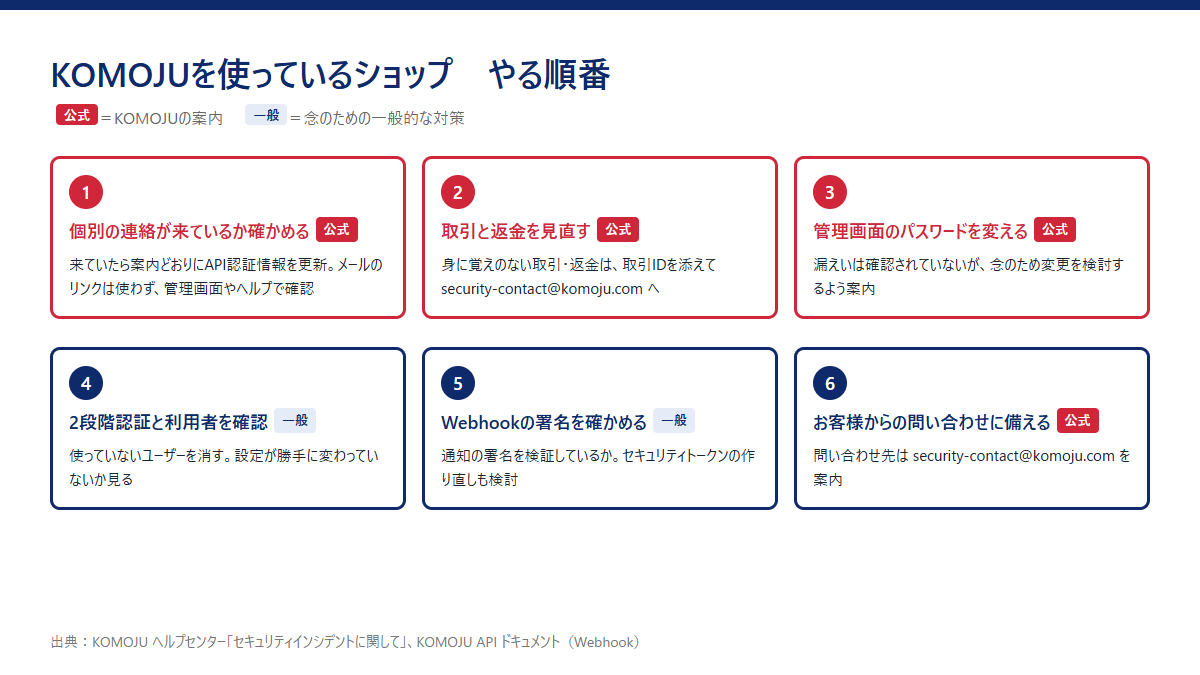
KOMOJUが案内していること
- 個別の連絡が来ているかを確かめる:連絡を受けた加盟店は、案内に従ってAPI認証情報を更新するよう求められています[ヘルプ「APIキー(API認証情報)の更新は必要ですか?」]。APIが急にエラーになった場合も、利用制限がかかっている可能性があるので、連絡が来ていないか見てください。
- 取引と返金を見直す:管理画面の取引ページで、身に覚えのない取引や返金がないかを確かめます。見つけたら、取引ID(またはオーダーID)を添えて [email protected] に連絡するよう案内されています[ヘルプ「身に覚えのない取引や返金があります」]。
- 管理画面のパスワードの変更を検討する:管理画面のログイン情報の漏えいは確認されていませんが、念のため変更を検討するよう案内されています。変更は、管理画面の「設定」>「ユーザーの詳細」からです[ヘルプ「管理画面のパスワードは変更したほうがよいですか?」]。
- KOMOJUを名乗る不審なメールに気をつける:KOMOJUは、メールでパスワードや認証情報を尋ねることはないとしています。リンクを開かず、情報も入力しないこと、判断できないときはそのメールを [email protected] に転送することが案内されています[ヘルプ「KOMOJUを名乗る不審なメール・連絡が届きました」]。
- 購入者からの問い合わせには専用窓口を案内する:購入者から本件について聞かれたら、[email protected] を案内するよう求められています[ヘルプ「購入者様から本件について問い合わせを受けました」]。
本物の連絡が来るタイミングに合わせて、偽の連絡が混ざるおそれがあります。API認証情報の更新やパスワードの変更は、ブックマークや自分で入力したアドレスから管理画面を開いて行ってください。KOMOJUがメールでパスワードや認証情報を尋ねることはありません。
念のための一般的な対策
ここから先は、KOMOJUの案内ではなく、決済サービスの認証情報が漏れたかもしれないときに一般にすすめられる対策です。個別の連絡が来ていないショップは、作業の影響(決済が止まらないか)を制作会社や開発担当者と確かめてから行ってください。
- APIキーの作り直しを検討する:自社のシステムやカートとAPIでつないでいる場合、連絡が来ていなくても、キーを作り直す選択肢があります。作り直すと古いキーは使えなくなるので、つないでいるシステムの設定も同時に入れ替える必要があります。Shopifyのアプリとして使っているだけの場合は、自社でAPIキーを扱っていないこともあります。
- Webhookの署名を確かめる:Webhookは、決済が完了したときなどにKOMOJUからショップのシステムに届く通知です。KOMOJUの通知には、設定したセキュリティトークンをもとにした署名(X-Komoju-Signature)が付きます[KOMOJU API ドキュメント「Webhook」]。受け取る側でこの署名を検証していないと、偽の「支払い完了」通知を信じてしまうおそれがあります。検証しているかを確かめ、トークンの作り直しも検討します。
- 管理画面の利用者と2段階認証を見直す:もう使っていない担当者のアカウントを消し、2段階認証が使えるなら設定します。設定(入金先の口座、通知先など)が勝手に変わっていないかも見ます。
- 自社のお客様への連絡と、個人情報保護委員会への報告が必要かを確かめる:個人情報保護法では、個人データの漏えいで本人の数が1,000人を超えるとき、不正な目的で行われたおそれがあるとき、財産的な被害が出るおそれがあるときなどに、個人情報保護委員会への報告と本人への通知が必要になります[個人情報保護委員会]。ただ、今回はKOMOJU側で起きた漏えいで、自社のお客様が含まれるかどうかや、KOMOJUとの関係で誰が報告するかによって対応が変わります。KOMOJUからの個別の連絡の内容を確かめ、必要なら弁護士や個人情報保護委員会の窓口に相談してください。
自社のサイトそのものに侵入の跡がないかを確かめたいときは「乗っ取られていないか確かめる侵害チェックの方法」にまとめています。
KOMOJUで支払った人が気をつけること
ネットショップで支払うときに「KOMOJU」の画面が出たり、明細や案内メールにKOMOJUの名前があったりした人に向けた内容です。
- クレジットカード情報は漏れていないと説明されています。カード情報を保管するシステムは今回不正アクセスを受けたシステムとは分かれていて、そこへの不正アクセスも確認されていません[ヘルプ「クレジットカード情報は漏洩しましたか?」]。今の時点で、カードを止める必要があるとは案内されていません。
- 一方で、メールアドレスは漏れた、または見られた可能性があります。一部の人は氏名や電話番号も含まれます。KOMOJUや、買い物をしたショップを名乗る偽メールに気をつけてください。
- 「お詫びの返金があります」「支払いに失敗したので再入力を」「カード情報の確認を」などと、カード番号やパスワードを入力させるメールやSMSは、まず疑ってください。リンクは開かず、ショップの公式サイトや、自分で開いたKOMOJUのサイトで確かめます。
- カードの利用明細に覚えのない請求がないかを、ときどき見ておくと安心です。見つけたら、カード会社に連絡します。
- 本件について聞きたいことがあるときの窓口は、株式会社KOMOJUの専用窓口 [email protected] です[中間報告]。
セブン-イレブン払いを選んで、バーコードが表示されなかった人には、KOMOJUから支払い方法をあらためて案内するメールが送られています。そのメールの案内に沿って支払ってください[ヘルプ「セブン-イレブンでバーコードが表示されないと購入者様から言われた」]。届いたメールが本物か不安なときは、メールのリンクを使わず、買い物をしたショップに問い合わせてください。
決済障害の影響
中間報告によると、決済の障害は、漏れた可能性のある認証情報をKOMOJUが更新した作業の影響で起きました。不正アクセスそのものによる障害とは書かれていません。
| 日付 | 影響 | 原因と今の状態 |
|---|---|---|
| 10月16日 | Shopify連携を使っている加盟店で、au PAY、楽天ペイ、Paidy、Naver Pay、BLIKが一時使えなくなった(中間報告) | Shopify連携の認証情報を更新した作業の影響。KOMOJUは「当社が実施した作業に起因する」として、現在は復旧しているとしている[ヘルプ] |
| 10月18日 | セブン-イレブンでの支払いで、購入者がバーコードを表示できなかった | セブン-イレブン決済の認証情報を更新した結果。影響を受けた購入者には、KOMOJUから支払い方法の再案内のメールを送った |
ステータスページに出ていた10月16日の記録
KOMOJUのステータスページ(稼働状況のページ)には、10月16日に「Issues Affecting Shopify Payments」という記録があります[KOMOJU Status]。時刻は日本時間です。
- 18:41 Shopifyの一部の取引で、KOMOJUでは支払いが終わっているのに、Shopify側の注文の状態の更新が遅れたり失敗したりする問題を調査中
- 19:12 Shopify経由の楽天ペイ、Paidy、au PAY、Naver Payの支払いを一時的に止めた
- 21:18 修正を終え、止めていた決済手段を再開
- 21:31 正常に動いていることを確認し、解決
ステータスページのこの記録にはBLIKの名前は出てこず、中間報告とは挙げている決済手段が少し違います。また、同じ10月16日の18:58〜19:10には、コンビニ払いとPay-easyの新しい支払いの作成ができなくなる緊急メンテナンスの記録もあります。こちらが今回の件と関係があるかは書かれていません。
Shopifyで売っているショップは、10月16日の夕方から夜にかけての注文で、KOMOJUでは支払い済みなのにShopifyで「未払い」のままになっているものがないかを見ておくとよいでしょう。KOMOJUのヘルプセンターには、ShopifyでKOMOJUのオーダーIDを確かめる方法の記事もあります。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。KOMOJUの件は、別の件として扱うべきものです。
- 中間報告やお知らせに、PHPやphp2shellの名前は出てきません。入り口は「非本番環境に存在していたセキュリティ上の脆弱性」とだけ書かれていて、それが何かは公表されていません
- 不正アクセスが始まったのは10月13日で、PHPの修正版が出る前です
- KOMOJUはヘルプセンターで別の記事を出し、KOMOJUではPHPを使っていないので、今回のPHPの脆弱性(CVE-2026-109618、CVE-2026-109619)によるKOMOJUのサービスへの影響はないとしています[ヘルプ「PHPの脆弱性によるKOMOJUへの影響について」]
ただし、KOMOJUにつないでいるショップ側のサイト(WordPressのWooCommerce、ほかのカートシステム、自社で作ったECサイトなど)がPHPで動いていることはあります。KOMOJUはその影響を判断できないとして、カートやプラットフォームの提供元、制作会社、サーバー会社に確かめるよう案内しています。確かめ方は「PHPのバージョンの確認方法」にまとめています。
よくある質問
自分のショップが対象かどうか、どうすれば分かりますか?
KOMOJUは、対象の加盟店には個別に連絡するとしています。届いた連絡が本物かどうかは、メールのリンクではなく、自分で開いた管理画面やヘルプセンターで確かめてください。不明な点は [email protected] が専用窓口です。
連絡が来ていなくても、APIキーを作り直したほうがいいですか?
KOMOJUが更新を求めているのは、個別に連絡を受けた加盟店です。それ以外のショップが作り直すかどうかは任意ですが、念のため作り直す場合は、つないでいるシステムの設定も同時に替えないと決済が止まります。制作会社や開発担当者と段取りを決めてから行ってください。
KOMOJUのアカウントが止められたのですか?
いいえ。中間報告にある「アカウントの無効化」はKOMOJUの従業員のアカウントへの措置で、加盟店のアカウントは本件の対応として止めていない、とKOMOJUは説明しています。ただし、漏えいが確認された一部の加盟店のAPI認証情報には、利用の制限がかかっています。
KOMOJUで払ったカードは止めたほうがいいですか?
KOMOJUは、クレジットカード情報の漏えいは確認されていないとしています。利用明細に覚えのない請求がないかは見ておき、偽サイトにカード番号を入力してしまった場合は、すぐにカード会社に連絡してください。
Shopifyで楽天ペイやau PAYが使えなかったのは、この件のせいですか?
10月16日の一時的な障害は、KOMOJUが本件を受けて認証情報を更新した作業の影響だと説明されています。KOMOJUは、すでに復旧しているとしています。今の稼働状況はKOMOJUのステータスページで確かめられます。
原因はPHPの脆弱性ですか?
中間報告にPHPの話はありません。KOMOJUは、自社ではPHPを使っておらず、PHPの脆弱性による影響はないとしています。入り口になった非本番環境の脆弱性が何だったのかは、公表されていません。
Webセキュリティ診断センターでは、企業が運営するWebサイトやサーバーについて、更新の状況や侵入の跡がないかの確認を手伝っています。KOMOJUのアカウントやAPI認証情報の更新については、KOMOJUの専用窓口([email protected])にお問い合わせください。相談はこちら
参考にした情報
- 株式会社KOMOJU「【重要】当社システムへの不正アクセスおよび決済サービスへの影響について」(2026年10月22日)
- 株式会社KOMOJU「当社システムへの不正アクセスおよび決済サービスへの影響について」中間報告(PDF、2026年10月22日)
- KOMOJU "[Important] Notice Regarding Unauthorized System Access and Impact on Payment Services"(英語版、2026年10月22日)
- KOMOJU ヘルプセンター「セキュリティインシデントに関して」(加盟店向けの質問と答え)
- KOMOJU ヘルプセンター「【KOMOJU】PHPの脆弱性によるKOMOJUへの影響について」
- KOMOJU Status(10月16日「Issues Affecting Shopify Payments」ほか)
- KOMOJU API ドキュメント「Webhook」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」