- ノーコード(プログラムを書かずにサイトを作れる)Web制作サービス「Studio」が、9月30日〜10月1日に不正アクセスを受けました。Studioは、登録している全員の情報が外に流出した可能性があるとしています。
- 対象には、アカウント情報だけでなく、Studioで作ったサイトのフォームに送られた内容、API連携のキー、Webhookの通知先URL、Googleスプレッドシート連携の認証情報なども入っています。暗号化していたものも、復号の鍵が読み出されたため、中身を知られた可能性があります。
- 実際に取られたことは確認されていませんが、Studioは「取得されたものとみなして」対応しています。件数はまだ精査中です。
- Studioでサイトを作っている会社は、自分でやることがあります。キーの入れ替え、フォームを送った人への連絡、個人情報保護委員会への報告の判断などです。
- Studioの告知に、PHPの脆弱性(php2shell)の話は出てきません。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)
10月のほかの不正アクセス・情報漏えいは → 2026年10月の不正アクセス・情報漏えい 国内まとめ
この記事は、Studio株式会社の告知と案内ページ、それに影響を公表した各社のお知らせをもとに、分かっていることと分かっていないことを分けてまとめたものです。最新の内容はStudioの案内ページで確かめてください。この記事も続報が出たら更新します。
最新情報(随時更新)
- 10月23日:モニクルリサーチが、過去に使っていた旧コーポレートサイト(ナビゲータープラットフォーム時代)のお問い合わせフォーム 1,487件(807名)が流出したおそれがあると公表しました[モニクルリサーチ]。
- 10月23日 8:45ごろ確認:Studioのお知らせ一覧に「第二報」はまだ出ていません。対象の件数、二次被害の有無、原因と再発防止策は「続報で知らせる」とされたままです[Studio 最新情報]。
- 10月22日:SmartHRが、グループ5社のサイトで2,012名分の問い合わせ情報が流出した可能性があると公表しました[SmartHR]。
- 10月21日〜22日:Studioが緊急メンテナンスを実施(21日 22:26〜22日 04:05)。理由はPHPの脆弱性への予防で、今回の不正アクセスとは別の件です(くわしくは下で)。
- 10月20日:個人情報保護委員会への報告について、会社ごとに個別で出すか、Studioがまとめて連名で出すかを選べるようになりました[Studio フォーム利用者向けの案内]。
- 10月18日:Studioが専用の案内ページ「Studioにおける不正アクセスに関するご案内」を公開し、第一報も更新しました。
- 10月16日:Studioが第一報を公表。同じ日から、利用している会社や自治体の公表が続いています(一覧)。
何が起きたか(時系列)
Studioは、コードを書かずにWebサイトを作って公開できるサービスです。会社のコーポレートサイトや採用サイト、サービス紹介のページなどによく使われています。告知に書かれた経緯は次のとおりです[Studio 第一報]。
| 日付 | できごと |
|---|---|
| 9月30日〜10月1日 | 第三者が、Studioの一部機能の脆弱性を悪用してクラウド環境に不正アクセス(今わかっている期間)。環境内のデータを、外から取れる状態にしていた |
| 10月13日 | 社内の調査で不正アクセスを確認 |
| 10月13日〜14日 | 脆弱性を修正し、使われた経路を塞いだ。外からデータを取れる状態はここで解消。14日の午前2時30分ごろ、ログインしていた全員をいったんログアウトさせた |
| 10月16日 | 第一報を公表。機能ごとに、プロジェクトのオーナーへ個別のメールを送った |
| 10月17日 | フォームの送信内容などを暗号化する鍵を新しいものに切り替え。フォームを使う会社に、個人情報保護委員会への報告をいったん保留するようお願い(同委員会からの要請による) |
| 10月18日 | 専用の案内ページを公開。第一報を更新 |
| 10月20日 | 委員会への報告を「個別」か「Studioとの連名」かで選べることになった |
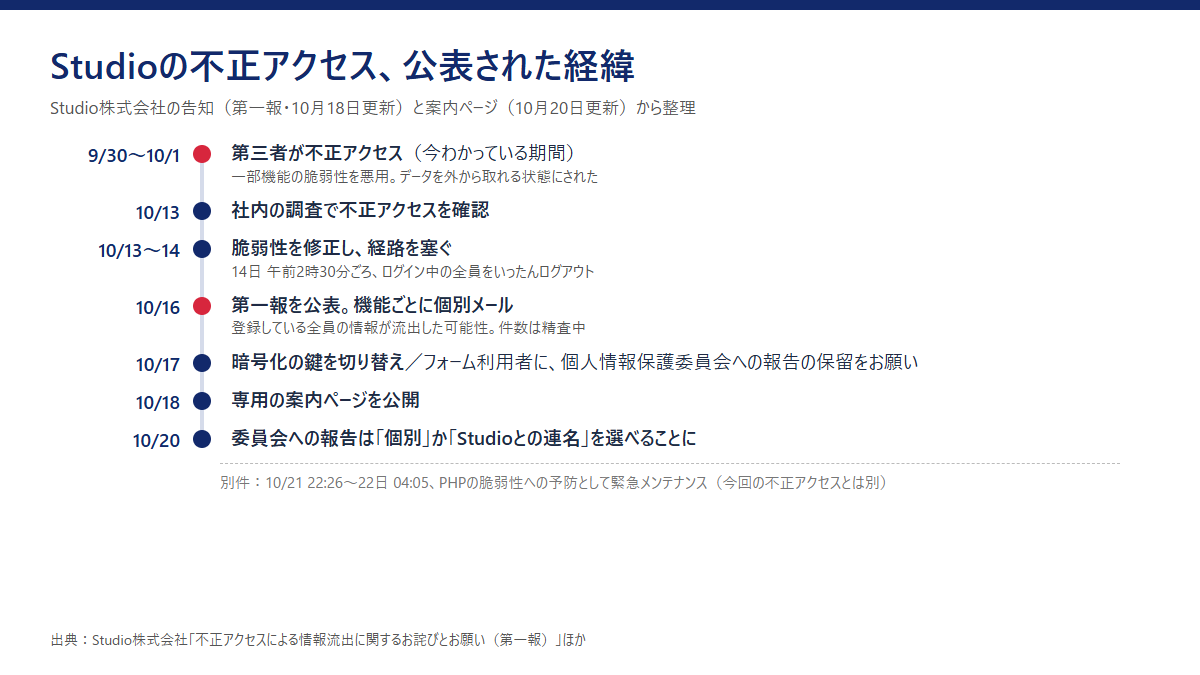
注意したいのは、アクセスがあったのは9月30日〜10月1日でも、外からデータを取れる状態は10月14日まで続いていたことです。各社の公表で「10月14日まで(または15日まで)に送られたフォーム」が対象になっているのはこのためです。
Studioは、データの書き換えや削除は確認されていないとしています。第三者が手に入れた認証情報には書き換えの権限も含まれていましたが、すでに無効にし、その認証情報での操作記録にお客様のデータを書き換えた跡はなかったそうです。原因のくわしい調査は外部の専門機関に頼む方向で調整中で、結果が出る時期は決まっていません。
流出した可能性がある情報
Studioは、登録しているすべてのお客様について、次の情報が流出した可能性があるとしています。件数は精査中です。
| 情報 | 状態 | 補足 |
|---|---|---|
| Studioアカウントの情報(ユーザー名、メールアドレス、パスワードなど) | 流出の可能性 | パスワードは「ハッシュ化」(元に戻せない形に変換)して保存。割り出すのは難しいが、可能性は否定できない |
| デザインエディタ・CMSの内容 | 流出の可能性 | 公開前のページや、パスワード保護ページの中身も含む。サイトに貼った埋め込みコードも含む |
| フォームに送られた内容 | 流出の可能性(暗号化分も) | 添付ファイルはファイル名だけで、中身は含まない |
| API連携に登録した外部サービスのAPIキー・トークン | 流出の可能性(暗号化分も) | microCMSやNotionなど。Studio側では無効にできない |
| Googleスプレッドシート連携の認証情報 | 流出の可能性(暗号化分も) | Studioは10月14日に接続の鍵を更新済み |
| カスタムプロキシのプロキシキー | 流出の可能性(暗号化分も) | Studioが新しいキーを発行済み |
| Webhook通知のURL | 流出の可能性(暗号化分も) | URLを知った人が通知先にメッセージを送れる場合がある |
| Google reCAPTCHA v3の設定 | 流出の可能性(暗号化分も) | 一律の差し替えは求められていない |
| パスワード保護ページのパスワード | 流出の可能性 | ハッシュ化して保存 |
| ライブプレビュー(公開前の確認用)のURL | 流出の可能性 | URLが特定されたことは確認されていない |
| 「Studio AI」先行利用の申込情報(2022年12月〜2023年8月) | 流出の可能性 | メールアドレス、ユーザー名、国。Studioのアカウントがない人も含む。パスワード変更は不要 |
フォームの回答で、対象になるもの・ならないもの
Studioの案内ページでは、フォームの回答の範囲を次のように書いています。
- 対象になる:ダッシュボードに届いた回答、ゴミ箱に移した回答(「完全に削除」していないもの)、ライブプレビューでテスト送信した回答、プランの上限を超えて表示できなかった回答
- 対象にならない:「フォームの結果をStudioに保存」を無効にしていた間の回答、9月30日より前に「完全に削除」した回答、Googleフォームなど外部のフォームを埋め込んでいた場合の回答(Studioを通らないため)
途中で保存を無効にした場合も、それまでに届いていた回答は残っているので対象です。昔に作って今は使っていないサイトのフォームでも、回答が残っていれば対象になります。実際、各社の公表には「2018年〜」「2020年〜2021年」のような古い期間も出てきます。
Studioでサイトを作っている会社がやること
Studioは自社側の鍵や認証情報を切り替えましたが、不正アクセスの時点で取られたかもしれない情報は、それでは守れないとしています。外部サービスのAPIキーなどは、発行した側(自社)でしか止められません。Studioの案内をもとに、やる順番に並べました。使っていない機能は飛ばしてかまいません。
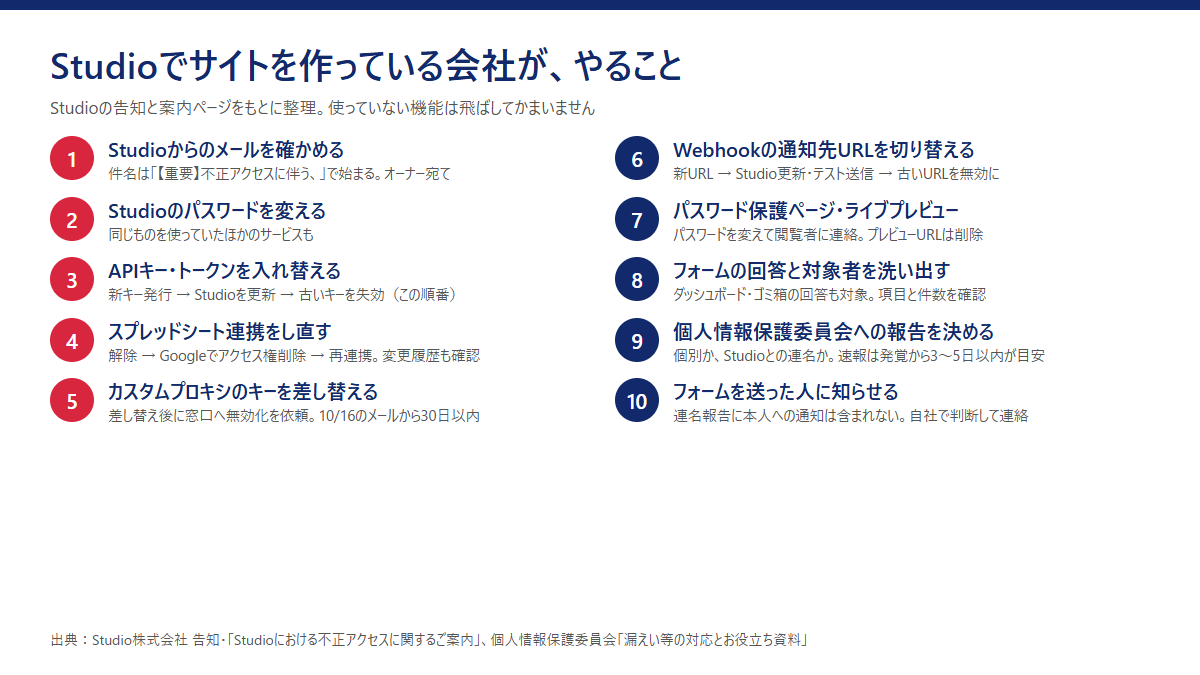
- Studioからの個別メールを確かめる:10月16日に、機能ごとに別々のメールがプロジェクトのオーナーへ届いています。件名は「【重要】不正アクセスに伴う、」で始まります。どのプロジェクトが対象かは、このメールに書かれています。迷惑メールのフォルダも見てください。制作会社にサイトを作ってもらった場合は、オーナーが制作会社のアカウントになっていることがあるので、まず制作会社に確認します。
- Studioのパスワードを変える:メールアドレスとパスワードでログインしている人が対象です。同じパスワードをほかのサービスでも使っていたら、そちらも変えます。GoogleかFacebookのログインだけで、Studioのパスワードを設定していない人は不要です。ただ、昔メールアドレスで登録したことがあるとパスワードが残っている場合があり、そのときはログイン画面の「パスワードをお忘れですか?」から再設定するよう案内されています。
- APIキー・トークンを入れ替える(Data Connect API・API連携(Beta)を使っている場合):①各サービス(microCMSやNotionなど)で新しいキーを発行、②Studioの設定を新しいキーに更新、③古いキーを失効、の順です。先に古いキーを止めるとサイトの連携が止まります。今は使っていないサービスのキーが残っていたら、それも失効させます。あわせて、各サービスの利用履歴で、9月30日以降に心当たりのない使われ方がないかを見ます。
- Googleスプレッドシート連携をし直す:Studioは10月14日に接続の鍵を更新していて、流出したかもしれない認証情報は今は使えないとしています。そのうえで、①Studioで連携を解除、②Googleアカウントの「リンク済みアプリ」でStudioのアクセス権を削除、③必要なら改めて連携、の順をすすめています。連携していたシートは、10月14日までの間に第三者が見たり書き換えたりできた可能性があります。シートの「ファイル」>「変更履歴」で、9月30日〜10月14日に回答の追加以外の編集がないかを確かめてください(見ただけの場合は履歴に残りません)。
- カスタムプロキシのキーを差し替える:新しいキーはStudioが発行済みで、プロジェクトのダッシュボードの「設定」>「カスタム」>「カスタムプロキシ」で確認できます。自社のサーバー(リバースプロキシやCDN)の設定を新しいキーに替え、サイトが正しく表示されるのを確かめてから、Studioの窓口で「プロキシキーの無効化依頼」を出します。古いキーは依頼するまで使える状態のままです。期日は、10月16日のメールを受け取ってから30日以内です。すでに差し替えた場合も、依頼は必要です。
- Webhookの通知先URLを切り替える:①通知先のサービスで新しいURLを発行(SlackのIncoming Webhookなど)、②Studioの「プロジェクト設定」でURLを更新して「テスト送信」、③古いURLを無効に、の順です。9月30日以降に心当たりのない通知が来ていないかも見ます。届いていても、その中のリンクは開かないでください。
- パスワード保護ページとライブプレビュー:保護ページのパスワードを変え、見る人に新しいパスワードを知らせます。発行していたライブプレビューのURLは削除し、まだ共有が必要なら新しく発行します。
- フォームの回答と、対象になる人を洗い出す:どのフォームで、いつからいつまでに、何件、どの項目(氏名、メール、電話、住所、自由記述など)を受け付けていたかを整理します。ここで分かった件数と項目が、次の報告と通知の材料になります。外部フォームの埋め込みコードにAPIキーなどを書いていた場合は、それも外部サービス側で切り替えます。
- 個人情報保護委員会への報告を決める:次の章でくわしく書きます。
- フォームを送った人に知らせる:Studioとの連名報告を選んでも、本人への通知は含まれません。自社で判断して連絡します。
reCAPTCHA v3のシークレットキーは、Studioは一律の差し替えを求めていません。このキーだけではフォームの回答を見たり、Googleの管理画面に入ったりはできないためです。ただ、第三者がキーを使って大量に問い合わせると利用枠を使い切られ、フォームが送れなくなるおそれはあるとしています。心配なら、Studioの手順で新しいキーに切り替えられます。
あわせて、保存したままのフォームの回答を見直すのも一つの方法です。今回、トドケール、Voicy、アルビレックス新潟レディースなどは、Studio上に残っていた回答を削除したと公表しています。スマートラウンドやSchooのように、外部サービスに置く個人情報の範囲や保存期間を見直すと書いている会社もあります。
個人情報保護委員会への報告と、本人への通知
フォームで氏名やメールアドレスを集めていた会社は、法律上は「個人情報取扱事業者」として、自分で報告と通知を考える立場です。Studioは、フォームを預かっている側(委託先)という位置づけです。
報告が必要になるのはどんなときか
個人情報保護委員会は、次のどれかに当たる漏えい(またはそのおそれ)を報告の対象としています[個人情報保護委員会]。
- 要配慮個人情報(病歴や犯罪歴など、特に配慮が必要な情報)が含まれる
- 不正に使われると、お金の被害が出るおそれがある
- 不正の目的で行われたおそれがある行為によるもの
- 本人の数が1,000人を超える
今回は不正アクセスなので、3つ目に当たる可能性があります。Studioの案内ページも、この類型には人数の下限がないので、対象者が1人でも通知が必要になる場合があるとしています。期限は、速報が「発覚日から3〜5日以内」、確報が「発覚日から30日以内(不正な目的のおそれがある場合は60日以内)」です。
個別で出すか、Studioとの連名で出すか
- 連名:Studioがまとめて、各社とStudioの連名で報告します。申し込みの方法と受付期間は、決まり次第Studioが案内するとしていて、10月23日朝の時点ではまだ出ていません。この方法で報告した場合、今回に限り、速報の目安の期間を過ぎても報告の遅れとしては扱わないことになったそうです。
- 個別:10月17日の「保留のお願い」にかかわらず、自分で報告できます。すでに個別で報告した会社も受け付け済みで、あとから連名に切り替えることもできます(その場合、個別の確報は不要)。
本人への通知は、別に考える
10月17日に保留をお願いされたのは委員会への報告だけで、本人への通知は保留の対象ではありません。Studioは、通知が必要かを考えるときの確認点として、①事業や団体の活動でフォームを使っていたか(問い合わせ、予約、採用応募など。個人事業主や非営利団体も当たりうる)、②回答に氏名や連絡先など個人を特定できる情報があったか、③そのプロジェクトが今回の対象か、の3つを挙げています。自社サイトで公表するための文面の雛形も用意しています。
営業メールやスパムの回答でも、氏名やメールアドレスがあれば原則として通知が必要としています。意味のない文字列だけで個人を特定できないものは、通知の対象にならないことがあります。連絡先がない、連絡がつかないといった場合は、公表などで代えることが認められています。最終的な判断は自社で行い、迷うときは弁護士などの専門家に相談するよう案内されています。
フォームを送った人が気をつけること
Studioで作られたサイトの問い合わせや資料請求、セミナー申込み、採用応募などで情報を送ったことがある人は、そのサイトの運営会社から連絡が来ることがあります。
- 問い合わせ先は、そのサイトの運営会社です。Studioは、送られた内容は各サイトの運営者が集めて管理しているもので、自社は預かっているだけなので、個別の送信内容には答えられないとしています。
- 実際に取られたことは、まだ確認されていません。ただ、送った内容には勤務先や役職、問い合わせの文面が含まれることが多く、それを使って本物らしく見せた偽メールや電話が来るおそれがあります。Schooは「取引先を装った業務連絡」、Ubieは「過去のお問い合わせ内容に触れるなど、本物らしく装った連絡」に注意を呼びかけています。
- 「お詫び」や「確認」を理由に、パスワードやカード番号、本人確認書類を求める連絡には応じないでください。Studioも各社も、そうしたものを聞くことはないとしています。
- 届いた連絡が本物か迷ったら、メールの中のリンクや電話番号ではなく、運営会社の公式サイトに載っている窓口から確かめます。
どのサイトに何を送ったか覚えていない場合は、自分のメールの受信箱で「お問い合わせありがとうございます」などの自動返信を探すと見当がつきます。
Studioのアカウントを持っている人へ
- メールアドレスとパスワードでログインしている人は、パスワードを変えてください。同じパスワードを使っていたほかのサービスも変えます。
- Studioのログイン画面のURLは app.studio.design です。Studioからのメールは @studio.design か @studio.site から送られ、本件のメールにパスワードや認証情報の入力を求めるリンクは入っていないとしています。電話でパスワードやクレジットカード情報を聞くこともないそうです。
- 「Studio AI」(当初の名前は「Auto」)の先行利用に2022年12月〜2023年8月に申し込んだ人は、アカウントがなくても対象になることがあり、個別に連絡が来ます。パスワードの変更は不要で、偽メールに気をつければよいとされています。
- 問い合わせは、ログインできる人はStudioの画面のヘルプアイコンから「不正アクセスに関するお問い合わせ」、ログインできない人やアカウントがない人は専用の問い合わせフォームからです。24時間受け付けで、回答は平日10:00〜18:00です。
影響を公表した会社・自治体の一覧
各社・各自治体の公式ページを開いて確かめたものだけを載せています(10月23日朝時点)。件数は、ほとんどが「フォームの送信件数」で、同じ人が何度も送った分を含みます。人数とは一致しません。
| 会社・団体 | 公表日 | 影響(フォームの件数など) | 出典 |
|---|---|---|---|
| ラクスル | 10月16日 | サービス案内サイトの問い合わせ・見積もり・資料請求・セミナー申込みなど 6,412件(2024年6月3日〜2026年10月15日)。印刷通販「ラクスル」の会員・注文・支払いの情報は対象外 | 公式 |
| Luup | 10月16日 | ポート設置リクエストなど4つのフォーム、合計21,368件。LUUPアプリの登録情報は対象外 | 公式 |
| Link-Uグループ | 10月16日 | コーポレートサイトの問い合わせ 7,663件(10月16日時点) | 公式PDF |
| フラー | 10月16日 | コーポレートサイトの問い合わせ 日本語版5,948件・英語版20件、高専キャラバン公式サイト 61件 | 公式 |
| くふうカンパニー | 10月16日 | 第一報。影響の有無と範囲を確認中(件数の記載なし) | 公式 |
| アルビレックス新潟レディース | 10月16日 | 公式サイトの問い合わせフォーム(件数の記載なし)。Studio上の回答を削除済み | 公式 |
| デジタル庁 | 10月22日 | 2021年5月〜2023年3月にホームページの問い合わせフォームに入力された内容。区分ごとの最大値の合計で最大約1万3,000件(「一般的なご意見・ご要望」最大8,833件、「接種証明書アプリに関する問い合わせ」最大3,661件など)。二次被害は確認されていないとしている | 報道:日本経済新聞・テレビ朝日(デジタル庁の告知はこちらで未確認) |
| 千葉県(委託4事業) | 10月20日 | 「ちば部」の登録法人78事業者と問い合わせ15名(18件)、在宅医療アドバイザー派遣を申し込んだ29医療機関、DX人材育成の研修参加者11名、外国人観光客向け事業の問い合わせ4事業者(5件) | 公式 |
| 福岡市(福岡コンベンションセンター) | 10月19日 | 指定管理者のフォームに登録された情報 計2,239件 | 公式(PDF) |
| 埼玉県(さいたま緑の森博物館) | 10月16日 | イベント申込み・問い合わせ 162件(10月16日時点) | 公式 |
| 京都市(委託事業) | 10月16日 | 「アート×ビジネス推進事業」相談サイト 30件、「京の伝統文化体験事業」サイト 3件 | 公式 |
| 郡山市(委託3事業) | 10月23日 | 「鯉に恋する郡山プロジェクト」の問い合わせ23件・鯉食キャンペーン申し込み55件、「若者による地域資源リノベーション促進事業」のイベント申し込み55件・問い合わせ5件、「起業家教育事業」の参加申し込み2件。計140件 | 公式(PDF) |
| スマートラウンド | 10月17日 | 問い合わせ・SOC2報告書の開示申込み 1,371件(約1,050名) | 公式 |
| トドケール | 10月19日 | コーポレートサイトの問い合わせ 2,345件(2023年10月4日〜2026年10月14日) | 公式 |
| ユーザベース | 10月19日 | Studioで作ったサイトの問い合わせフォーム(件数の記載なし)。項目に生年月日・住所・経歴・収入などを含む | 公式 |
| Ubie | 10月19日 | コーポレートサイトとサービスの問い合わせ 最大16,005件(精査中) | 公式 |
| Voicy | 10月19日 | パーソナリティ応募フォーム 15,129件、法人向け問い合わせ 289件 | 公式 |
| クラウドワークス | 10月19日 | クラウドタウンの申込み 11,462件、同問い合わせ 299件、クラウドワークス アカデミー 354件、クラウドリンクス 16件 | 公式 |
| 岐阜県 | 10月19日更新 | 県の事業のイベント告知サイトへの問い合わせ 2件 | 公式 |
| Schoo | 10月20日 | グループのサイトの問い合わせ・資料請求・イベント申込みなど 延べ2,936件(約2,600名) | 公式(PR TIMES) |
| スカパーJSAT | 10月20日 | SATELLITE CRAYON PROJECTのサイトの問い合わせ 最大32件 | 公式 |
| SmartHR(グループ5社) | 10月22日 | グループ5社のサイトの問い合わせ 2,012名(10月22日時点) | 公式 |
| 広島県(スポーツ能力発見会。委託事業者の公式サイト) | 10月22日 | 委託先サイトのお問い合わせフォーム 59件のうち、発見会に関する2件。氏名、所属、メールアドレス、電話番号、問い合わせ種別・内容。対象者には10月22日に個別連絡 | 広島県(PDF) |
| モニクルリサーチ(旧ナビゲータープラットフォームのコーポレートサイト) | 10月23日 | 過去に使っていた旧サイトのお問い合わせフォーム 1,487件(807名。2021年2月22日〜2024年9月3日)。氏名、フリガナ、会社名、電話番号、メールアドレス、お問い合わせ種別・内容 | 公式 |
このほかにも公表は続いています。セキュリティの話題をまとめているブログ「piyolog」は、10月20日時点で98の組織を数えています[二次情報:piyolog]。この記事では、公式ページを確かめられたものから順に表に足していきます。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ただ、Studioの不正アクセスは、別の件として扱うべきものです。
- Studioの告知と案内ページには、PHPの話も、悪用された脆弱性の名前も出てきません。「一部機能の脆弱性」とだけ書かれています
- 不正アクセスがあったのは9月30日〜10月1日で、PHPの脆弱性が公表されるより前です
- Studioは10月21日 22:26〜22日 04:05に緊急メンテナンスをしましたが、これはPHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)への予防として行ったもので、PHPを修正版に更新したとしています。このメンテナンスについて、Studioは被害は確認されていないとしています[Studio 緊急メンテナンスのお知らせ]
メンテナンス中は、事前の案内とちがい、公開サイトのフォームの送信やパスワード保護ページの閲覧もできなくなっていました。その時間にフォームを送ろうとした人がいたかもしれないので、Studioは必要に応じて再送を案内するよう呼びかけています。
不正アクセスの原因は、外部の調査を待つしかありません。この記事でも、推測で原因を書くことはしません。同じ時期のほかの件は「カプコン「CAPCOM ID」の不正アクセス」や「10月の国内まとめ」にあります。
よくある質問
自社のサイトがStudioで作られているか分かりません。
サイトを作った制作会社に聞くのが早いです。Studioのアカウントのオーナーが制作会社になっている場合、Studioからの個別メールも制作会社に届いています。公開中のサイトのURLが「〜.studio.site」なら、Studioで作られています(独自ドメインの場合はURLだけでは分かりません)。
フォームを使っていなければ、何もしなくていいですか?
フォームの件はなくても、アカウント情報やデザインエディタ・CMSの内容は全員が対象です。Studioのパスワード変更とライブプレビューURLの削除は、全員にお願いされています。API連携やWebhookなどを使っていればその対応も必要です。
個人情報保護委員会には、連名と個別のどちらで報告すればいいですか?
どちらでもかまわないとされています。連名ならStudioがまとめて出し、今回に限り速報の期限を過ぎても遅れとは扱われません。申し込み方法はまだ案内されていないので、Studioのフォーム利用者向けの案内を見ておいてください。急ぐ事情があれば、個別で出すこともできます。
フォームを送った人には、必ず連絡しないといけませんか?
Studioの案内では、不正アクセスによるおそれがある場合は人数に関係なく通知が必要になることがある、としています。連名報告には本人への通知は含まれません。自社で判断し、迷う場合は弁護士などに相談してください。
フォームを送った覚えがあります。何をすればいいですか?
パスワードを変えるような対応は特にありません。そのサイトの運営会社からの連絡を待ち、偽メールや偽電話に気をつけてください。分からないことは、そのサイトの運営会社に問い合わせます。
原因はPHPの脆弱性ですか?
告知にPHPの話はありません。不正アクセスがあったのはPHPの脆弱性が公表されるより前です。10月21日〜22日のメンテナンスはPHPへの予防で、別の件です。
Webセキュリティ診断センターでは、企業のWebサイトやサーバーについて、使っている外部サービスやキーの整理、更新の状況、侵入の跡がないかの確認を手伝っています。Studioのアカウントや個別の対象プロジェクトについては、Studioの専用窓口にお問い合わせください。相談はこちら
参考にした情報
- Studio株式会社「【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)」(2026年10月16日、10月18日更新)
- Studio株式会社「Studioにおける不正アクセスに関するご案内」(2026年10月18日公開、10月20日更新)
- Studio株式会社「【重要】フォーム機能をご利用のお客様へ:個人情報保護委員会へのご報告についてのご案内」(2026年10月17日、10月20日更新)
- Studio株式会社「【重要】10月21日(水) 22:00からの緊急メンテナンスのお知らせ」(2026年10月21日、10月22日更新)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 各社・各自治体のお知らせ(上の一覧表の出典リンク)
- piyolog「Studioへの不正アクセスについてまとめてみた」(二次情報、2026年10月20日)