- メール配信サービス「ブラストメール」(運営:株式会社ラクスライトクラウド。株式会社ラクスの100%子会社)が外部から不正アクセスを受け、データが外部に持ち出されました。サービスは10月21日 0:30から止まっていて、再開の日時は決まっていません。
- 持ち出されたのは、すべての契約者(ブラストメールを契約している会社や自治体)の会社名・担当者名・電話番号・メールアドレスなどと、一部の契約者の配信先リスト(メルマガの送り先など)です。クレジットカード番号は、もともと保持していないとしています。
- メルマガを送っていた側の組織から発表が続いています。新潟日報社は「新潟日報パスポート」会員 最大約25万3,000人分の漏えいが分かったとし、JR四国はメルマガ登録者 最大約3万件に漏えいの可能性があるとしています。
- お詫びのメールが届いたら、メールの中のリンクは使わず、送ってきた組織の公式サイトに同じ告知が出ているかを確かめてください。お詫びを装った偽メールにも注意が必要です。
- 侵入経路は調査中です。ラクスの告知に、PHPの脆弱性の話は出てきません。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)
10月に国内で発表されたほかの不正アクセス・情報漏えいは「2026年10月の不正アクセス・情報漏えい 国内まとめ」で一覧にしています。
この記事は、ラクスとブラストメールの告知、ブラストメールを使っていた組織の告知をもとに、分かっていることと分かっていないことを分けてまとめたものです。ブラストメールの最新の状況はブラストメールのお知らせで更新されます。この記事も続報が出たら更新します。
最新情報(随時更新)
- 10月23日 17:00:ブラストメールの続報です。対象の件数は前回から変わらず、契約者の情報以外の漏えいが確認された288件すべてに連絡済みです。社内の調査は10月24日(土)10時ごろに終える予定で、専門機関による外部の調査も並行して進めているとしています。サービスの再開は未定で、次の報告は24日10時ごろ、24日・25日も報告を続けるそうです[ブラストメール(10/23 17:00更新)]。
- 10月23日 14:00:ブラストメールが続報を出しました。契約者の情報以外の漏えいが確認された288件すべてに個別の連絡を終えたとしています。ただし対象者の調査は続いていて、件数は今後変わる可能性があります。個人情報保護委員会への連名報告の手続きを説明するページも公開しました[ブラストメール(10/23 14:00更新)・連名報告の案内]。サービスの再開は未定で、次の報告は23日17時ごろの予定です。
- 10月23日 10:00:ブラストメールが続報を出しました。契約者の情報以外(配信先リストなど)の漏えいが確認された契約は288件で、そのうち204件に個別の連絡を終えたとしています(どちらも今後変わる可能性あり)。また、個人情報保護委員会への報告を考えている利用者は、ブラストメールとの連名で報告できるようになりました。連名にすれば、利用者が自分で委員会に報告する手続きは要らないとしています(手順は追ってメールで案内)。サービスの再開は未定、次の報告は23日14時ごろの予定です[ブラストメール(10/23 10:00更新)]。
- 10月22日 17:00:ブラストメールが続報を出しました。10月22日 14:00ごろから契約者への個別の案内を始めたものの、漏えい対象の精査に想定より時間がかかっていて、精査が終わる時期はまだ決まっていないとしています。
- 10月22日:新潟日報社、JR四国、ヌーラボ、横浜市、茨城県、南城市、デイトナ、東北電力フロンティアなど、利用組織の発表が相次ぎました(一覧)。
- 10月21日:ラクスが第1報(不審なアクセスの検知とサービス停止)と第2報(データの持ち出しを確認)を出しました[ラクス第1報・第2報]。
何が起きたか(提供元の発表と時系列)
ブラストメールは、メルマガやお知らせを多くの人にまとめて送るためのサービスです。会社や自治体が、読者のメールアドレスなどを「配信先リスト」として登録し、そこから一斉にメールを送ります。ほかのシステムからブラストメールを動かすための「API」(システム同士をつなぐ窓口)も用意されています。
提供しているのは株式会社ラクスライトクラウドで、経費精算の「楽楽精算」などで知られる株式会社ラクスの100%子会社です。告知に書かれた経緯は次のとおりです。
| 日時 | できごと | 出典 |
|---|---|---|
| 10月21日 0:30 | システムへの不審なアクセスを検知し、ブラストメールを緊急停止。管理画面とAPIが使えなくなり、メールの配信も1:00ごろから止まった | ラクス第1報、ブラストメール |
| 10月21日(第1報) | 影響範囲と原因は調査中。個人情報保護委員会と一般財団法人日本情報経済社会推進協会(JIPDEC)に報告済み | ラクス第1報 |
| 10月21日(第2報) | 外部の第三者による不正アクセスで、個人情報を含むデータが持ち出されたことを確認。API用のサーバー2台に侵入してコマンドを実行し、販売管理システムとサービスのデータベースに接続してデータを持ち出した。侵入経路の詳細は調査中 | ラクス第2報 |
| 10月22日 14:00ごろ | 契約者への個別の案内を開始 | ブラストメール |
| 10月22日 17:00 | 漏えい対象の精査が終わる時期は未定と報告。次の報告は10月23日 10時ごろの予定 | ブラストメール |
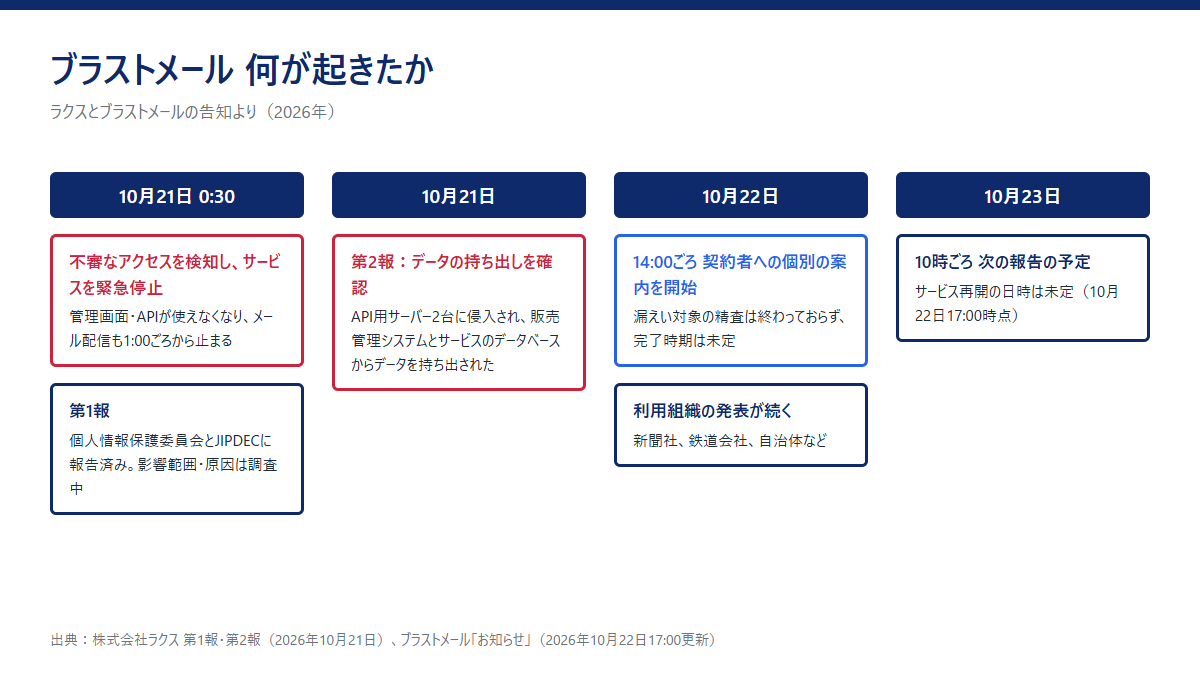
サービスの再開について、ブラストメールは「未定」としています(10月22日 17:00時点)。
ラクスのほかのサービスは
ラクスは10月21日、「楽楽販売」「楽楽勤怠」「楽楽メールマーケティング」など7つのサービスを、予防のためとして一時停止し、緊急メンテナンスをしました。10月22日には、コーポレートサイトや製品サイトなどとあわせて再開し、メンテナンスで対象サービスへの不正アクセスや情報漏えいは確認されなかったとしています[ラクス 一時停止・再開]。
漏れた可能性がある情報
ラクスの第2報とブラストメールのお知らせでは、漏れた情報は大きく2種類に分かれます。
| 情報 | 誰の情報か | どうなったか |
|---|---|---|
| 会社名、担当者名、電話番号、メールアドレス、請求先のメールアドレス、契約と支払いの履歴など | すべての契約者(ブラストメールを契約している会社・自治体など) | 販売管理システムから持ち出されたことを確認 |
| 配信先リストなど、メール配信に関する情報 | 一部の契約者が登録していた送り先(メルマガの読者など) | 一部の契約者について漏えいを確認。詳細は精査中で、該当する契約者には個別に連絡するとしている |
| クレジットカード番号 | ― | ラクスライトクラウドでは保持していない |
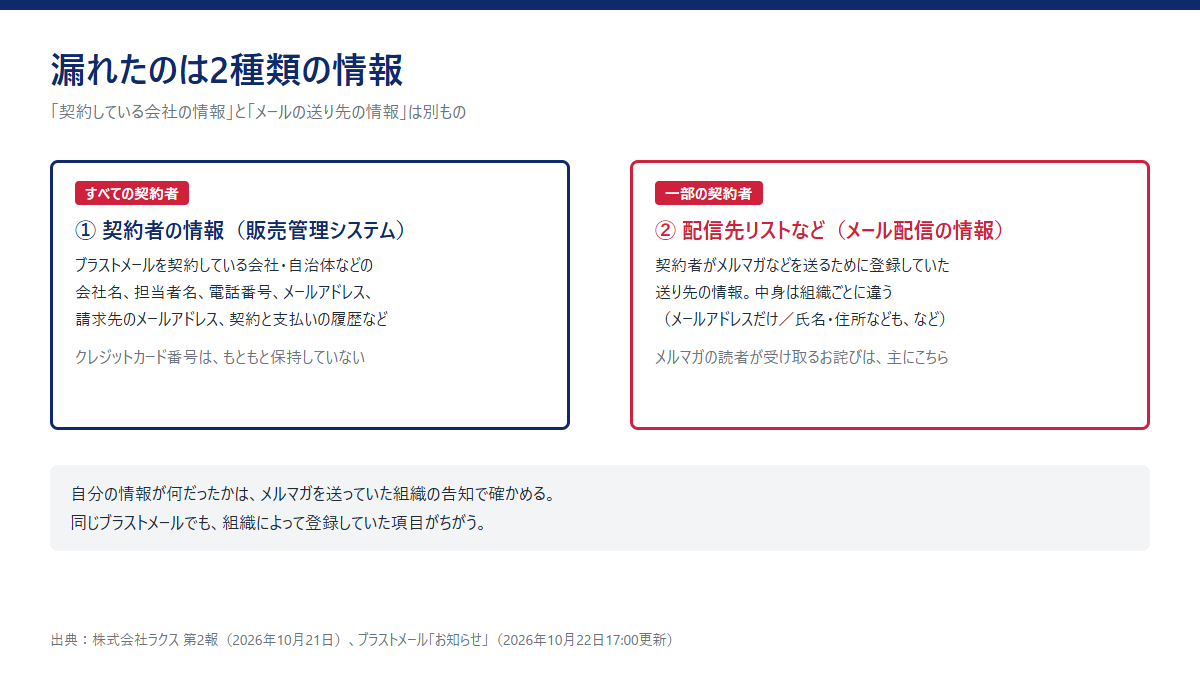
メルマガの読者にとって関係があるのは、主に2つめの配信先リストです。何が登録されていたかは、組織によって違います。メールアドレスだけの組織もあれば、氏名や住所、生年月日まで登録していた組織もあります。自分の場合は、メルマガを送っていた組織の告知で確かめてください。
また、ブラストメールの漏えい対象の精査は終わっていません。下の一覧でも「可能性」「確認中」としている組織が多く、今後、確定した・対象外だった、という続報が出ることがあります。
利用組織の発表一覧
ブラストメールを使っていた組織が出した告知のうち、この記事で本文を確かめたものを、最初の公表日の順に並べました。件数は各組織が書いた数字で、「最大」や「登録件数」の場合もあり、漏えいが確定した数とは限りません。
| 組織(対象のサービス) | 公表日 | 件数 | 漏れた(可能性がある)情報 | 出典 |
|---|---|---|---|---|
| タミヤ(主催イベントの参加者への案内メール) | 10月23日 | 記載なし | 当落案内・中止案内・アンケート依頼などのメールに付いていたメールアドレス、氏名・年齢(メールに書かれていた場合のみ)。実際に漏れたか、不正利用があったかは確認できていないとしている | 公式 |
| 石油資源開発(JAPEX)(JAPEXメールマガジン、機関投資家・証券アナリスト向けのイベント案内) | 10月21日 | 調査中 | メルマガはメールアドレス。イベント案内は氏名、会社名、所属部署、役職、メールアドレス、郵便番号、住所、電話番号。漏えいの「可能性」 | JAPEX |
| 香美市(高知県)(香美市登録制メール) | 10月21日 | 記載なし | メールアドレス。流出を「確認」としている | 香美市 |
| 大分県(おおいた子育て応援パスポート。サイトの運営は委託先の株式会社QTmedia) | 10月21日 | 記載なし | メールアドレス、市町村名、会員区分。氏名は登録していない。漏えいの「可能性」 | 大分県 |
| 山梨市(山梨市防災防犯メール) | 10月21日 | 記載なし | メールアドレスのみ。漏えいの「おそれ」 | 山梨市 |
| 湯沢市(秋田県)(緊急・防災メール) | 10月21日 | 記載なし | 市役所の担当者名・電話番号・メールアドレス(契約者情報)の漏えいを確認。登録者の情報は確認中 | 湯沢市 |
| 大分合同新聞社(ニュースレター) | 10月21日 | 記載なし | 登録しているのはメールアドレスとニックネーム。登録者の漏えいについて連絡は受けていない(10月21日時点) | 大分合同新聞 |
| クラシコム(「北欧、暮らしの道具店」のメルマガ) | 10月21日(22日に続報) | ブラストメールの報告待ち | 2026年10月21日 0:30までに登録(仮登録を含む)した人のメールアドレスのみ。22日に、漏えいしたとの報告を受けたと公表 | クラシコム |
| 新潟日報社(新潟日報パスポート) | 10月22日(第2報)、23日(第3報) | 最大約25万3,000人 | 氏名(カタカナ)、都道府県名、市町村名、メールアドレス、性別、年代、購読商品名、購読するメルマガサービス名。漏えいが「判明」。別に調べていた「にいがた鮭プロジェクト会員」約7,000人は、第3報で、ラクスライトクラウドが漏えいを確認した288件の契約に含まれていなかったとしている | 新潟日報・第3報 |
| JR四国(JR四国ツアーWebメールマガジン) | 10月22日 | 最大約3万件 | 氏名、生年月日、住所、電子メールアドレス。漏えいの「可能性」 | JR四国 |
| 東北電力フロンティア(eポイントモールのメルマガ。委託先の株式会社ADDIXが利用) | 10月22日 | 最大約10万件の可能性 | メールアドレス、eポイントモール会員の内部管理ID。氏名、住所、電話番号、パスワード、クレジットカード情報などは含まれない。会員の情報が対象に含まれるかは確認できていない | 東北電力 |
| 南城市(沖縄県)(尚巴志ハーフマラソンのランナー向けアンケート配信) | 10月22日 | 11,117件 | 過去5年の参加申し込み時に登録されたメールアドレスのみ。氏名・住所の漏えいはない。漏えいの「可能性」 | 南城市 |
| 横浜市(横浜グリーンエクスポ市出展エリアのボランティア応募者) | 10月22日 | 6,334人 | 氏名、メールアドレス。漏えいの「可能性」 | 横浜市 |
| 2027年国際園芸博覧会協会(GREEN×EXPO 2027 ボランティア) | 10月22日 | 確認中 | ボランティア受付番号、活動番号、メールアドレス。対象かどうかは確認されていない | 横浜市 |
| 茨城県(移住に関するメールマガジン) | 10月22日 | 約2,700件(登録件数) | 氏名、メールアドレス。一部の登録者は住所、生年月日、電話番号も登録。漏えいの「可能性」 | 茨城県 |
| 周南市(山口県)(周南市ファンクラブメールマガジン) | 10月22日更新 | 302件(いま把握できている件数) | 氏名、住所、電話番号、メールアドレス(ほかの項目がないか確認中) | 周南市 |
| 名取市(宮城県)(市の情報発信、アンケートなど) | 10月22日更新 | 記載なし | 契約者情報(市のデジタル政策課のメールアドレスなど)、なとりコインユーザーのメールアドレス、アンケート回答者のメールアドレス。漏えいの「可能性」 | 名取市 |
| 十日町市(新潟県)(農業情報の配信) | 10月22日更新 | 記載なし | メールアドレス。漏えいの有無は確認中 | 十日町市 |
| ヌーラボ(顧客へのメール配信) | 10月22日 | 確認中 | サービス利用者のメールアドレス。一部はスペースID、スペースキー、組織名、お客様番号(オンプレミスのみ)。流出の有無を確認中 | ヌーラボ |
| デイトナ(取引先向けの配信など) | 10月22日 | 記載なし | 会社名、担当者名、企業コード、メールアドレス。漏えいの「可能性」 | デイトナ |
| 鹿児島市スポーツ振興協会(メルマガ、イベントの抽選結果通知など) | 10月22日 | 記載なし | メールアドレス。漏えいの有無は確認されていない | かごスポ |
| 私のアクション!未来のNAGANO創造県民会議(会員・メルマガ登録者) | 10月22日 | 記載なし | メールアドレス。漏えいの「可能性」 | 県民会議 |
| H.I.S.ホテルホールディングス(ホテル会員向けメールマガジン。変なホテルなど) | 10月22日 | 約14万人分 | 氏名、メールアドレス。漏えいの「可能性」。公式の告知は委託先の名前を書いておらず、ラクスライトクラウドだと報じられている(報道:ITmedia)。カード情報は含まない | HISホテルHD・報道:ITmedia |
| ボーダレス・ジャパン(クラウドファンディング「For Good」と広報のメールマガジン) | 10月23日 | 記載なし | メールアドレス、ユーザー名(広報メルマガは一部で会社名・名前)。漏えいを確認。ボーダレス・アカデミーとハチドリ電力のメルマガは現時点で漏えいを確認していない。カード情報・住所・電話番号は含まない | ボーダレス・ジャパン |
| ネットスクール(税理士・建設業経理士の過去問データベース、自己採点ツール) | 10月23日 | 記載なし(精査中) | メールアドレス、氏名・生年(入力した人のみ)。送付先リスト全件が漏えいしたと運営会社から報告 | ネットスクール |
| HRビジョン(『日本の人事部』のメールマガジン) | 10月23日 | ブラストメールに登録していたメールアドレス 212,243件(実際に漏えいした件数はラクスライトクラウドの報告待ち) | メールアドレスのみ。漏えいを「確認」。氏名・勤務先・電話番号・パスワードは共有しておらず影響なし | 日本の人事部 |
| 春日井市(プレミアム付き商品券事業、企業活動支援メールマガジン) | 10月23日(メルマガは22日) | 記載なし(報道では当選者約2万人) | 商品券の当選者・メルマガ登録者の個人情報(項目の記載なし)。漏えいの「可能性」。市の告知は受託先を株式会社ラクスライトクラウドと記載 | 春日井市(商品券)・春日井市(メルマガ) |
| 広島市(委託先の広島市産業振興センターのメールマガジン「広島市産業振興センターNEWS」「産学官連携ネットワークニュース」) | 10月23日 | 記載なし(登録件数は3,372件と1,052件) | 登録者の情報(項目の記載なし)。漏洩の「可能性」。有無は運営会社が確認中。登録受付と配信は停止 | 広島市 |
| 長野県(チアフルながの・シューカツNAGANO・デジタル農活信州のメールマガジン) | 10月23日 | 約4,300件(約1,200件・約2,900件・約200件) | 氏名、メールアドレス、居住市町村、性別・年代など。シューカツNAGANOは学校種別・卒業予定年度・帰省先も。漏えいの「可能性」。委託先(再委託を含む)が利用 | 長野県 |
| ジーイエット(マックハウスのメールマガジン) | 10月23日 | 精査中 | 氏名、メールアドレス、生年月日、性別、地域(仮会員はメールアドレスのみ)。漏えいの「可能性」 | ジーイエット(適時開示) |
| ホビージャパン(ホビージャパンウェブのメールマガジン) | 10月23日 | 記載なし | 氏名(本名またはハンドルネーム)、メールアドレス、生年月日、性別、都道府県。漏えいの「可能性」。Arms MAGAZINE WEB・ホビージャパン通販NEWSのメルマガは調査中 | ホビージャパン |
| 焼津市(焼津おとな倶楽部メールマガジン) | 10月22日 | 記載なし(報道では919人) | 登録者の氏名・メールアドレス。漏えいした情報に含まれていたかは運営会社が確認中 | 焼津市 |
| 富山県(就活ラインとやまのメルマガ、働き方改革コミュニティ「Smart Lab TOYAMA」) | 10月21日(就活ラインとやま、22日更新)、23日(Smart Lab TOYAMA) | 記載なし(Smart Lab TOYAMAの登録者は214件) | 登録者の情報(項目の記載なし)。県関係の情報が漏えいしたかは、運営会社が調査中 | 就活ラインとやま・富山県 |
| 富山県文化振興財団(富山県民会館 文化友の会のメール会員) | 10月23日 | 記載なし | サービス上で管理していたのはメールアドレス・氏名・会員番号。実際に漏えいしたという連絡は受けていない。メール配信は休止 | 富山県民会館 |
| 新日本プロレス(新日本プロレスリングメールマガジン) | 10月22日 | 記載なし | メールアドレス。漏えいの「可能性」。ファンクラブ「Team NJPW」のメルマガは別システムで影響なし | 新日本プロレス |
ほかにも多くの組織が告知を出しています。セキュリティ対策Labが、利用組織の告知を集めて一覧にしています[二次情報:セキュリティ対策Lab]。
なお、同じ時期に発表されたユミルリンクのメール配信サービスの件は、別の会社の別のサービスです。この記事の一覧には含めていません。
メールを受け取った人がやること
「お詫びのメールが届いたけれど、本物なのか分からない」という人が多いと思います。まず、次のことを知っておくと判断しやすくなります。
- お詫びを送ってくるのは、多くの場合、ブラストメール(ラクスライトクラウド)ではなく、メルマガを送っていた会社や自治体です。ラクスライトクラウドが個別に連絡するとしているのは、契約者(会社や自治体)です。
- ブラストメールは止まっているので、組織によっては、お詫びを別の配信の仕組みから送っています。たとえばクラシコムは、メルマガの配信環境を新しいものに移したとしています。いつもと送信元が違うことだけで、偽物とは決められません。
本物の連絡かどうかの確かめ方
- メールの中のリンクは使わない:組織の公式サイトは、ブックマークや検索から自分で開きます。
- 公式サイトに同じ告知が出ているかを見る:上の一覧のリンクからも開けます。周南市、南城市、名取市などは告知の中で「受け取った通知が本物かどうか、公式サイトに同じ内容が出ているか照合してください」と呼びかけています。
- パスワードやカード番号を求めてきたら疑う:ヌーラボは「メールでパスワード、ログイン情報、クレジットカード情報の入力をお願いすることはない」としています。東北電力フロンティアも、メールなどでパスワードやクレジットカード情報を尋ねることはないとしています。
- 迷ったら、公式サイトに載っている窓口に問い合わせる:メールに書かれた電話番号ではなく、公式サイトの番号を使います。
漏れたメールアドレスには、今回の件に便乗した偽メール(フィッシング)が届くおそれがあります。フィッシングは、本物そっくりのメールや偽サイトで、パスワードやカード番号を入力させる詐欺です。「至急ログインしてください」「今すぐ本人確認が必要です」「お詫びのポイントを受け取るにはこちら」といったメールは、まず疑ってください。偽サイトで情報を入れてしまったら、すぐに本物のサイトでパスワードを変え、同じパスワードを使っていたほかのサービスも変えてください。カード番号を入れた場合は、カード会社に連絡します。
ほかに念のためやっておくこと
- 氏名や住所まで登録していた組織の場合(JR四国、茨城県、周南市など)は、郵便や電話での不審な連絡にも気をつけます。
- 漏れたのがメールアドレスだけでも、迷惑メールが増えることがあります。メールソフトの迷惑メールフィルターを使い、知らない差出人の添付ファイルは開かないようにします。
- ヌーラボは、まだ設定していない人に2段階認証(パスワードに加えて、スマホのアプリなどで確認する仕組み)を有効にするよう勧めています。ほかのサービスでも、使えるところは設定しておくと安心です。
ブラストメールを使っている会社・自治体がやること
ブラストメールを契約している組織は、ラクスライトクラウドの発表では全契約者の会社名・担当者名などが持ち出されています。そのうえで、配信先リストまで漏れたかどうかは、組織ごとに個別の連絡を待つ状況です。いまのうちに進められることをまとめます。以下は今回の件に向けた一般的な点検の観点で、ラクスライトクラウドの指示ではありません。
1. 自社が「どちら」に当たるかを確かめる
- ラクスライトクラウドからの個別の案内(10月22日 14:00ごろから順次)が届いているかを確かめます。精査は終わっていないので、届いていないことは「対象外」を意味しません。
- 問い合わせ先は [email protected] と、ブラストメールのお知らせに載っているサポート窓口です。
2. 何を登録していたかを洗い出す
- 配信先リストに入れていた項目(メールアドレスだけか、氏名・住所・電話番号・生年月日などもか)と、件数を確かめます。リストの控えが手元にあれば、それを使います。
- メルマガの配信を外部の会社に任せている場合は、その会社がブラストメールを使っていないかも確かめます。大分県、東北電力フロンティア、横浜市などは、委託先が使っていたブラストメールの件として発表しています。
3. APIキーやログイン情報を見直す
- ブラストメールのAPIを自社のシステムやWebサイトのフォームとつないでいた場合、そのAPIキー(接続のための鍵)やログイン情報がどう扱われたかは、確認時点の告知には書かれていません。サービスが再開したら、APIキーの再発行やパスワードの変更ができるかを確かめ、つないでいた側のシステムの設定も合わせて変えます。
- ブラストメールと同じパスワードを、ほかのサービスや社内のシステムで使っていたなら、そちらを先に変えます。
- 漏れた担当者名やメールアドレスあてに、ラクスやブラストメール、取引先を装ったメールが来ることも考えられます。社内で注意を共有しておきます。
4. 本人への連絡と公表
- 登録していた項目と件数が分かれば、確定を待たずに「可能性」の段階で知らせている組織が多くあります。ヌーラボは「なりすましメールへの注意喚起を優先し、確認を待たずに」公表したとしています。
- お詫びのメールには、リンクや入力欄を入れず、「公式サイトの告知と照合してほしい」「パスワードなどをメールで尋ねることはない」と書いておくと、偽メールとの区別がつきやすくなります。
- メルマガの配信は、ブラストメールの再開を待つか、別の仕組みに移すかを決めます。移す場合は、移す先の安全性も確かめてからにします。
5. 個人情報保護委員会への報告が必要か
ブラストメールは、個人情報保護委員会への報告を考えている利用者について、ブラストメールとの連名で報告できるとしています。連名にすれば、利用者が自分で委員会に報告する手続きは要らないとのことです。具体的な流れは、連名報告の案内ページと、ブラストメールから届くメールで確かめてください[ブラストメール(10/23 10:00更新)]。本人(配信先の人)への通知が連名報告に含まれるかは、案内で確かめてください。
個人情報保護委員会のページでは、民間事業者の場合、次のどれかに当たる漏えい(そのおそれを含む)は、委員会への報告が義務になっています[個人情報保護委員会]。
- 要配慮個人情報(病歴など)が含まれる
- 不正に使われると財産的な被害が出るおそれがある(クレジットカード番号など)
- 不正の目的で行われたおそれがある(例として「外部からの不正アクセスによりデータが窃取された場合」が挙げられています)
- 本人の数が1,000人を超える
国の機関や地方公共団体などの「行政機関等」は、本人の数が100人を超える場合などが対象で、地方公共団体には条例で定める要配慮個人情報の基準もあります。報告の期限は、発覚したらまず速やかに、とされていて、不正な目的で行われたおそれがある場合は発覚日から60日以内とされています。委員会のページには「委託先事例」の記載例もあります。自社が当てはまるかは、委員会のページで確かめてください。今回、ラクスは第1報の時点で個人情報保護委員会とJIPDECに報告済みとしていて、ヌーラボも委員会への報告手続きを進めているとしています。
自社のWebサイトやサーバーに侵入の跡がないかの確かめ方は「乗っ取られていないか確かめる侵害チェックの方法」にまとめています。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ブラストメールの件との関係について、確認時点で分かっていることは次のとおりです。
- ラクスとブラストメールの告知に、PHPや脆弱性の名前は出てきません。侵入経路の詳細は「調査中」です。
- ラクスは10月22日の「特定脆弱性への対応状況」で、php2shellについて「当社が提供する全サービスにおいて、本脆弱性に起因するセキュリティ上の影響はなく」としています。ただ、この告知のサービス一覧(楽楽精算、楽楽販売、楽楽メールマーケティングなど13サービス)に、ブラストメールは載っていません[ラクス]。ブラストメールがphp2shellの影響を受けたかどうかは、どの告知にも書かれていません。
- ブラストメールが不審なアクセスを検知して止まったのは10月21日 0:30で、PHPの修正版が出る前です。
どうやって入り込まれたのかは、続報を待つしかありません。この記事でも、推測で原因を書くことはしません。同じ時期の別の件として「カプコン「CAPCOM ID」への不正アクセス」もまとめています。
よくある質問
ブラストメールを使ったことはありません。なぜお詫びが届いたのですか?
あなたがメルマガやお知らせメールに登録していた会社や自治体が、その配信にブラストメールを使っていたためです。読者がブラストメールと直接契約していなくても、配信先リストの中に情報が入っていることがあります。
届いたお詫びメールは本物ですか?
メールだけでは判断できません。メールの中のリンクは使わず、送ってきた組織の公式サイトを自分で開き、同じ告知が出ているかを確かめてください。上の一覧からも各組織の告知を開けます。
自分の何が漏れたのですか?
組織によって違います。メールアドレスだけの組織もあれば、氏名、住所、生年月日なども登録していた組織もあります。メルマガを送っていた組織の告知で確かめてください。漏えい対象の精査は続いていて、「可能性」の段階の組織も多くあります。
クレジットカードは止めたほうがいいですか?
ラクスライトクラウドは、クレジットカード番号は保持していないとしています。利用組織の告知でも、新潟日報社、東北電力フロンティア、クラシコムなどは、クレジットカード情報は含まれていないとしています。ただし、偽サイトでカード番号を入力してしまった場合は別なので、すぐにカード会社に連絡してください。
メルマガを解除したほうがいいですか?
解除しても、すでに持ち出された情報は戻りません。今後そのメルマガが要らないなら解除してかまいませんが、解除の手続きも、メールの中のリンクではなく公式サイトから行うほうが安全です。
ブラストメールはいつ再開しますか?
10月22日 17:00時点で「未定」です。最新の状況はブラストメールのお知らせで確かめてください。
原因はPHPの脆弱性ですか?
告知にPHPの話はなく、侵入経路は調査中です。ブラストメールが止まったのは10月21日 0:30で、PHPの修正版が出た21日夜より前です。
Webセキュリティ診断センターでは、企業や自治体が運営するWebサイトやサーバーについて、更新の状況や侵入の跡がないかの確認を手伝っています。ブラストメールのアカウントや個別の漏えい状況については、ブラストメールのサポート窓口にお問い合わせください。相談はこちら
参考にした情報
- 株式会社ラクス「【第1報】当社子会社が提供する「ブラストメール」における不審なアクセスの検知およびサービス停止について」(2026年10月21日)
- 株式会社ラクス「【第2報】当社子会社が提供する「ブラストメール」における不正アクセスによる情報漏えいおよびサービス停止について」(2026年10月21日)
- ブラストメール「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告」(2026年10月22日17時00分更新)
- 株式会社ラクス「【重要なお知らせ】特定脆弱性への対応状況」(2026年10月22日)
- 株式会社ラクス「7サービスの一時停止およびメンテナンスのお知らせ」(2026年10月21日) / 「サービス再開のお知らせ」(2026年10月22日)
- 利用組織の告知:新潟日報社(第2報、10月22日) / JR四国(10月22日) / 石油資源開発(10月21日) / ヌーラボ(10月22日) / クラシコム(10月21日)・(10月22日) / 東北電力フロンティア(10月22日) / デイトナ(10月22日) / 大分合同新聞社(10月21日) / 鹿児島市スポーツ振興協会(10月22日) / 未来のNAGANO創造県民会議(10月22日)
- 自治体の告知:横浜市(10月22日、GREEN×EXPO協会の資料を含む) / 茨城県(10月22日) / 南城市(10月22日) / 周南市(10月22日更新) / 名取市(10月22日更新) / 十日町市(10月22日更新) / 香美市(10月21日) / 大分県(10月21日) / 山梨市(10月21日) / 湯沢市(10月21日)
- セキュリティ対策Lab「ブラストメールへの不正アクセスによるサイバー攻撃まとめ」(二次情報)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」