- 2026年10月は、国内で不正アクセスや情報漏えいの発表が続いています。この記事では、10月に最初の発表が出た件を中心に、各組織の公式発表を開いて確かめたものを一覧にしました。
- 10月21日に修正版が出たPHPの脆弱性(php2shell)と関係するかどうかは、本人の発表に書いてあるかどうかで分けています。確認時点で、自社の被害の原因を「PHPの脆弱性」と発表しているのはバルテックだけです。ほかの件の発表には、PHPの記載がありません。
- 今月目立つのは、メール配信(ブラストメール、SpeeCAN RAIDEN)やクラウド(IDCFクラウド)など、多くの会社や自治体が使うサービスが攻撃され、利用者側から次々に発表が出る形です。
- 件数の大きい発表には、カプコン(CAPCOM ID 11,774,247件)、ソースネクスト(22,519,960件)、ふるさとチョイス(4,454,097件)などがあります。「漏えいした」と「漏えいした可能性」は意味が違うので、表ではその区別も残しています。
この記事は、各組織の公式発表(自社サイトのお知らせ、適時開示のPDFなど)をもとにまとめています。公式のページを開けなかった件だけは報道で補い、「報道」と書いています。SNSの投稿は事実として扱っていません。件数や状況は続報で変わるので、自分に関係する件は、必ずその組織の最新の発表で確かめてください。この記事も、続報が出たら更新します。
最新情報(随時更新)
- 10月22日 20:40ごろ確認:カプコンが、CAPCOM IDへの不正アクセスでメールアドレスなど11,774,247件が漏えいしたと発表しました。196件のアカウントでパスワードが不正に変えられていました(詳しいまとめ)。
- 10月22日:バルテックが、「PHPの脆弱性を標的としたサイバー攻撃」で顧客情報の流出とみなされる事実を確認したと発表しました(詳しいまとめ)。
- 10月22日:メール配信サービス「ブラストメール」を使っていた組織から、発表が続いています。新潟日報社(最大約25万3,000人)、JR四国(最大約3万件)などです。
- 10月22日:GMOインターネットグループが「お名前.com デスクトップクラウド」の第2報を出し、取引口座のログイン情報などが不正に使われた可能性があるとしました(詳しいまとめ)。
- 10月22日:沖縄県の行政資料目録システムで、17日に不正アクセスが確認されていたと報じられました。被害の報告はなく、PHPの脆弱性によるものではないと県は説明しています(報道)。
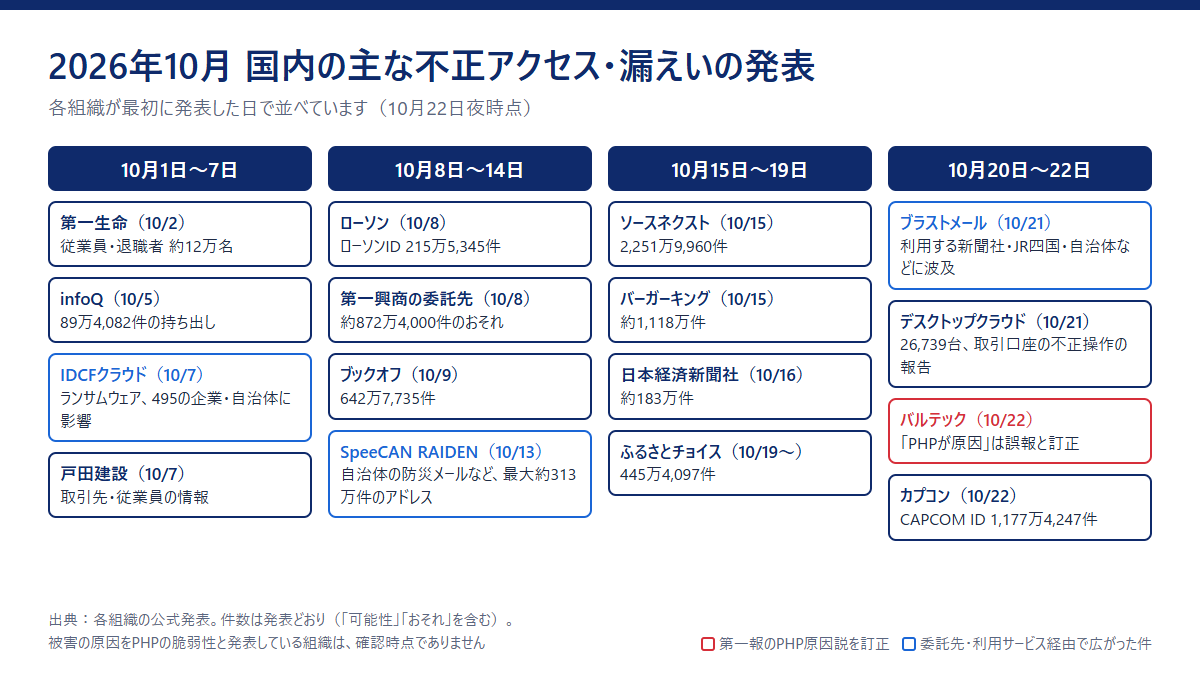
一覧表(10月に発表された件)
10月1日から22日までに最初の発表が出た件を、新しい順に並べました。件数と言葉づかいは発表のとおりです。「PHPとの関係」は、その組織自身の発表に書かれていることだけを載せています。
- 関係あり:本人の発表が、原因をPHPの脆弱性としている
- 記載なし:発表にPHPの記載がない(関係がないと確かめたわけではありません)
- 否定:本人がPHPの脆弱性によるものではないと説明している
| 公表日 | 組織 | 何が起きたか | 漏れた(可能性のある)情報 | 件数 | PHPとの関係 | 出典 |
|---|---|---|---|---|---|---|
| 10/22 | フジッコ | キャンペーンの応募受付を委託している会社のサーバーが不正アクセスを受けた(10/21に判明)。該当の応募受付とサーバーを停止。会員向けの応募フォームは別環境で影響なし | 2026年5月以降の2つのキャンペーンで、非会員向けフォームから応募した人の個人情報。公開や不正利用は確認されていない | 報道では約1万5,500件(公式の告知では未確認) | 記載なし | 公式(PDF) |
| 10/22 | カプコン(CAPCOM ID) | 第三者の不正アクセスで、顧客情報の一部が漏えい。196件でパスワードが不正に変更されていた | メールアドレス、アカウント作成日時・最終ログイン日時・IPなど。43件は生年月日・性別・国・ニックネームも。パスワードの漏えいは確認されていない | 11,774,247件(全世界) | 記載なし | 公式・まとめ記事 |
| 10/22 | バルテック(MOTシリーズ) | 顧客情報の流出とみなされる事実を確認。20を超えるサービスを停止 | 調査中 | 記載なし | 関係あり(「PHPの脆弱性を標的としたサイバー攻撃」) | 公式・まとめ記事 |
| 10/22 | 沖縄県(行政資料目録システム) | 17日に不正アクセスを確認し、通信を遮断。被害の報告はなく、個人情報が漏れた可能性もないと説明 | なし(県の説明) | — | 否定(PHPの脆弱性によるものではないと説明) | 報道:沖縄タイムス |
| 10/21 | ブラストメール(ラクスライトクラウド)と利用組織 | API用サーバー2台に侵入され、販売管理システムとサービスのデータベースからデータを持ち出された。利用組織の発表が続いている(新潟日報社 最大約25万3,000人、JR四国 最大約3万件など。下で詳しく) | 契約者の会社名・担当者名・電話・メールなど。一部の契約者は配信先リストも | 記載なし(全契約者) | 記載なし | ラクス第2報 |
| 10/21 | お名前.com デスクトップクラウド(GMO) | 一部のサーバーに不正なプログラムが置かれた。取引口座で不正な操作があったと利用者から報告 | サーバー内の情報(取引ツールに保存したログイン情報など) | 26,739件(サーバー) | 記載なし | 公式第2報・まとめ記事 |
| 10/21 | 沖縄ツーリスト(レンタカー等の予約サイト) | 社外からの問い合わせを受けて調べ、個人情報が漏えいした可能性を確認。18日から外部アクセスを遮断 | 調査中 | 特定できていない | 記載なし | 報道:琉球新報(公式サイトはメンテナンス中) |
| 10/21 | 大阪大学 | システム運用の委託先NECの管理下で、第三者が個人情報を含むファイルをダウンロード。NECは契約に基づかずクラウドでファイルを共有し、消すべきファイルも残していた。大学のシステムへの不正アクセスの跡は確認されていない | 氏名、個人ID、大学のメールアドレス、学籍番号または職員番号、所属 | 77,851人 | 記載なし | 公式 |
| 10/20 | NEC | 開発・保守の委託先がサイバー攻撃を受け、盗まれた正規アカウントで顧客のシステムに不正アクセス。サーバー内のファイルの暗号化や、共有用クラウドのファイルの漏えいを確認 | 記載なし | 記載なし | 記載なし | 公式 |
| 10/20 | フジテレビ(番組宣伝システム) | 不正アクセスで、メディア関係者の個人情報が漏えいした可能性。視聴者の情報は登録されていない | 氏名、会社名、メールアドレス等 | 最大730件 | 記載なし | 公式 |
| 10/19 | トラストバンク(ふるさとチョイス) | 10月17日の不正アクセスで、会員の個人情報が外部に流出したことが判明 | 氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額 | 4,454,097件 | 記載なし | 公式 |
| 10/19 | ユミルリンク(メール配信サービス) | 一部のサーバーへの不正アクセスで、個人情報が外部に持ち出されたことを確認。「プログラムの脆弱性」から認証情報を取られた | メールアドレスを含む情報 | 延べ約900万件(試算) | 記載なし | 公式 |
| 10/19 | ニフティ(回線申込の管理システム) | 社内の管理用ツールに不正なアクセス。第2報で対象を@nifty光だけに絞り込み | 会員ID、氏名、性別、生年月日、住所、電話番号 | 最大18,000件(第1報の最大542,513件から修正) | 記載なし | 公式第2報 |
| 10/19 | クリプトン・フューチャー・メディア(SONICWIRE、D2R) | 不正アクセスで、会員情報などが閲覧・取得されたことが判明 | 氏名、メールアドレス、ハッシュ化されたパスワードなど。カード情報は持っていない | SONICWIRE会員 362,137件ほか | 記載なし | 公式 |
| 10/19 | Z会(Z-ID) | 不正ログインで、パスワードを勝手にリセットされた | 氏名、メールアドレス、Z-ID(閲覧された可能性) | 13件 | 記載なし | 公式 |
| 10/19 | パピレス(Renta!) | 外部からの不正なアクセスの可能性があるとして、サービスを一時停止 | 記載なし | 記載なし | 記載なし | 公式 |
| 10/17 | リクルート(カーセンサーnet、C-MATCH) | 不審なアクセスを検知してサービスを停止。利用者や取引先の情報が漏えいした可能性 | 主に氏名・住所。販売店関係者は電話番号やログインIDなど。パスワード・カード情報は含まない | 最大3,709,551件 | 記載なし | 公式 |
| 10/16 | 日本経済新聞社 | システム開発に使うクラウドサービスの認証情報を盗まれ、個人情報が漏えい | 氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含むもの約15万件、識別子のみ約168万件 | 約183万件 | 記載なし | 公式 |
| 10/16 | ファンケル・アテニア(ECサイト) | 10月3日〜10日の不正アクセスで、会員情報の一部が外部に漏えい | メールアドレス、氏名、住所、電話番号、生年月日など。決済情報は含まない | ファンケル 393,785件、アテニア 441,162件 | 記載なし | 公式 |
| 10/16 | 日本郵政(ゆうID) | 外部で漏れたID・パスワードのリストを使った不正ログイン。会員情報が閲覧された可能性 | 氏名、住所、生年月日、電話番号、メールアドレスなど | 249アカウント | 記載なし | 公式 |
| 10/16 | 岩井コスモ証券(委託先トレードワークス) | 委託先システムへの不正アクセスで情報が漏えい。売買管理システムも攻撃され、7口座で本人の意図しない注文、うち5口座で約定(取引前の状態に戻した) | 氏名、メールアドレスなど | 4,975名(第2報。第1報は4,611名) | 記載なし | 公式第1報・第2報は報道:INTERNET Watch |
| 10/15 | ソースネクスト | 会員情報取得APIを不正に使われ、顧客情報が流出 | メールアドレス、パスワード、氏名、住所、電話番号、生年月日など。カード情報は含まない | 22,519,960件 | 記載なし | 公式 |
| 10/15 | ビーケー・ジャパン(バーガーキング公式アプリ) | 会員情報の管理システムに不正アクセスがあり、会員情報が外部に漏えい | 会員ID、メールアドレス、氏名、電話番号、生年月日など。カード番号は持っていない | 約1,118万件 | 記載なし | 公式 |
| 10/15 | NTTソルマーレ(コミックシーモア) | 会員情報の管理システムに不正アクセスがあり、会員情報が流出。サービス停止中 | メールアドレス、ハッシュ化されたパスワード、ニックネーム、生年月日、性別 | 会員DB 319件、システムログ 最大約420万件 | 記載なし | 公式第4報 |
| 10/13 | アルカディア(SpeeCAN RAIDEN)と利用自治体 | 自治体の防災メールなどに使われる一斉配信サービスに不正アクセス。不正なメール1,423,428通が送られた。下で詳しく | 連絡先の名前、メールアドレス、電話・FAX番号など | 最大推定でメールアドレス約3,136,000件ほか | 記載なし(侵入経路の説明に) | 公式 |
| 10/9 | ブックオフ | 会員管理システムへの不正アクセスで、会員情報が外部に漏えい | 氏名、生年月日、メールアドレス、電話番号、住所、パスワードのハッシュ値など | 6,427,735件(6,383,279人) | 記載なし | 公式第2報 |
| 10/9 | ディップ(バイトル、バイトルNEXT) | 「仕様の不備」を突いた海外からの不正アクセスで、会員のメールアドレスが漏えい | メールアドレスのみ | 最大3,885,771件 | 記載なし | 公式 |
| 10/8 | ローソン(ローソンID) | アプリ関連のシステムが不正に使われ、個人情報の一部が漏えい | メールアドレス、氏名など。アプリ予約の26件はカード番号の一部も | 2,155,345件 | 記載なし | 公式 |
| 10/8 | 第一興商(委託先 日本コロムビアグループ) | 委託先の従業員の端末がマルウェアに感染し、情報が漏えいした可能性を否定できない | 氏名(登録名)、性別、生年月日、メールアドレス、電話番号 | 約8,724,000件 | 記載なし | 公式 |
| 10/7 | IDCフロンティア(IDCFクラウド)と利用企業 | ランサムウェア攻撃で仮想サーバーが停止。仮想サーバー内のデータの外部流出はなかったと判断。下で詳しく | ポータルに登録された48社の企業名・ID・通知先メールアドレスなどに不正な照会 | 影響を受けたのは495の企業・自治体 | 記載なし | 公式第6報 |
| 10/7 | 戸田建設 | 支払い管理システム等への不正アクセスで、取引先と従業員の情報の一部が漏えい | 取引先担当者のメールアドレス、取引データ、従業員の氏名・住所など | 取引先メール最大7,200件、従業員4,778名ほか | 記載なし | 公式 |
| 10/6 | シチズン時計(委託先のフォーム提供元) | 問い合わせフォームの提供元のサーバーに不正アクセス。情報が漏えいした可能性 | 氏名、住所、電話番号、メールアドレス等 | 約10万名分 | 記載なし | 公式 |
| 10/6 | 楽天モバイル(楽天ドライブ) | 管理用アカウントの認証情報を盗まれ、情報が取得・閲覧された | アカウント名、暗号化パスワード、保存データ(写真・文書等) | 保存データ15,382件ほか | 記載なし | 公式 |
| 10/5 | GMOリサーチ&AI(infoQ) | 「ソフトウェアの脆弱性」を突かれて侵入され、会員の個人情報が持ち出された。ポイントの不正交換611件 | 氏名、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワードなど | 894,082件 | 記載なし | 公式第2報 |
| 10/5 | ホテルリゾートイン石垣島(リゾーツ琉球) | 外部の宿泊管理システムへの不正アクセスで、宿泊客の情報が不正に取得された | 氏名、住所、連絡先、国籍、生年月日など。一部はパスポート画像 | 17,170人 | 記載なし | 報道:セキュリティ対策Lab |
| 10/2 | 第一生命保険(人事システム) | 従業員向け人事システムへの不正アクセスで、従業員・退職者の情報が流出した可能性。顧客情報への不正アクセスは確認されていない | 従業員番号、氏名、住所、電話番号、所属など | 約12万名 | 記載なし | 公式 |
| 10/2 | JOGMEC(エネルギー・金属鉱物資源機構) | 外部機関からの情報提供で、情報システムへの不正アクセスが分かった。個人情報が漏えいした可能性 | メールアドレスのみ | 役職員約1,100件、機構外約7,400件 | 記載なし | 公式 |
| 10/1 | らしんばん | 9月14日〜16日の不正アクセスで、顧客情報の一部が漏えいした可能性 | 氏名、住所、電話番号、メールアドレス、買取時の口座情報など。カード情報・パスワードは漏えいなし | 記載なし | 記載なし | 公式 |
表の日付は、その件で最初の発表が出た日です。件数は最新の発表の数字に合わせています。
PHPの脆弱性と関係する件
PHPは、Webサイトやクラウドサービスを動かすプログラムの言語です。10月21日に、PHP本体の重大な脆弱性(通称「php2shell」、CVE-2026-109618 / CVE-2026-109619)を直した修正版が公開されました。中身は「php2shell解説」にまとめています。
本人が「PHPの脆弱性」を原因と発表した件:バルテック
クラウド電話「MOT/TEL」などを提供するバルテックは10月22日、第三者の不正アクセスで、同社が持つ顧客情報の流出とみなされる事実を確認したと発表しました。原因は「PHPの脆弱性を標的としたサイバー攻撃」と書いています[バルテック告知]。
- どの脆弱性が使われたか、CVE番号、侵入された日時は、発表に書かれていません。php2shellが原因だとは、確認時点では言えません。
- MOT/HG(MOT/Cloud)、勤怠管理、経費精算、WEB予約、POSシステム全般など、20を超えるサービスが止まっています。復旧は最短で10月26日(月)中の見込みです。
止まっているサービスや利用企業がやることは「バルテックへの不正アクセスのまとめ」にあります。
本人がPHPとの関係を否定した件:沖縄県の行政資料目録システム
沖縄タイムスによると、沖縄県の行政資料目録システムで10月17日に不正アクセスが確認され、県はすべての通信を遮断しました。県は、被害の報告はなく、個人情報が漏れた可能性もないと説明しています。侵入経路は調査中ですが、PHPのシステムの脆弱性によるものではないとしています[報道:沖縄タイムス]。県のサイトでは、この件の告知を確認できていません。
PHPへの対応を別に告知しているが、被害の原因とは結びつけていない件
- アルカディア:SpeeCAN RAIDENへの侵入経路の説明(第12報)にPHPは出てきません。これとは別に、10月22日に「PHPの脆弱性に関する当社の対応について」を出し、php2shellの1次対応を終えたとしています[SpeeCAN RAIDEN公式ブログ]。
- ラクス:10月22日の「特定脆弱性への対応状況」で、php2shellについて「全サービスで影響なし」としています。ただ、この一覧にブラストメールは載っていません。ブラストメールの侵入経路は調査中です[ラクス]。
一覧の件の多くは、php2shellの修正版が出た10月21日より前に起きています。たとえばSpeeCAN RAIDENは10月11日、IDCFクラウドは10月7日、デスクトップクラウドの調査開始は10月19日です。発表に書かれていない原因を、この記事で推測して書くことはしません。PHPの件で予防のために止まった国内のサービスは「PHP脆弱性で停止・メンテナンス中の国内サービス一覧」にまとめています。こちらは被害ではなく、予防のための停止です。
それ以外の件(業種別)
PHPの記載がない件を、業種や経路ごとに短くまとめます。どれも、その組織の発表に書かれている範囲の説明です。
メール配信サービス:ブラストメール(10月21日〜)
ラクスの子会社ラクスライトクラウドが提供するメール配信サービス「ブラストメール」で、外部の第三者がAPI用のサーバー2台に侵入し、販売管理システムとサービスのデータベースからデータを持ち出しました。持ち出されたのは、すべての契約者の会社名・担当者名・電話番号・メールアドレスなどで、一部の契約者は配信先リストなども漏えいしたとしています。サービスは10月21日0:30から止まっています[ラクス第2報]。
メルマガの配信に使っていた組織から、次のような発表が出ています(公式で確認したもの)。
- 新潟日報社:パスポート会員 最大約25万3,000人分の、氏名(カタカナ)、都道府県・市町村名、メールアドレス、性別、年代など8項目が漏えいしたと判明[新潟日報]
- JR四国:ツアーWeb会員 最大約3万件の、氏名・生年月日・住所・メールアドレスが漏えいした可能性[JR四国]
- 石油資源開発(JAPEX):メルマガのメールアドレスなどが漏えいした可能性。件数は調査中[JAPEX]
- ヌーラボ:一部の契約者の配信先リストが持ち出されたとの報告を受けた。件数は確認中[ヌーラボ]
- 周南市(ファンクラブメルマガ 302件)、香美市(登録制メール)、大分県(子育て応援パスポート)、クラシコム(北欧、暮らしの道具店)も告知を出しています[周南市・香美市・大分県・クラシコム]
ほかにも多くの利用組織が告知を出しています。セキュリティ対策Labが利用組織の告知を集めています[報道:セキュリティ対策Lab]。なお、同じ時期に発表されたユミルリンクのメール配信サービスの件は、別の会社の別のサービスです。両社の発表に、互いの件への言及はありません。
自治体の防災メール:SpeeCAN RAIDEN(10月13日〜)
アルカディアが運営する一斉配信サービス「SpeeCAN RAIDEN」で、10月11日16:30に不正アクセスが疑われる挙動が確認されました。第12報では、メディアサーバーのディレクトリパストラバーサル(本来見られないファイルを読み出せてしまう欠陥)から設定ファイル内の鍵を取られ、データベースの改ざんなどに至ったと説明しています。不正なメールは1,423,428通送られ、フィッシング詐欺が疑われるとしています。漏えいの可能性がある件数は、最大推定でメールアドレス約3,136,000件、電話番号約105,000件、FAX番号約15,000件です。10月15日に全サービスの復旧を発表し、最新は10月22日の第20報です[SpeeCAN RAIDEN公式ブログ]。
防災メールなどに使っていた自治体からも、告知が出ています。沖縄県内では、浦添市・南風原町・宮古島市が公式に告知しています[浦添市・南風原町・宮古島市]。琉球新報は、糸満市や、アルカディアの災害時安否確認サービスを使っていた沖縄県警にも影響があると報じています。沖縄県の河川情報システムに登録されたメールアドレス75件が漏えいした可能性も報じられていますが、アルカディアとの関係は記事に書かれていません[報道:琉球新報]。これらは、どれもphp2shellの修正版が出る前の件です。自分の住む自治体の防災メールに登録している人は、自治体のお知らせを確かめてください。
クラウド:IDCFクラウド(10月7日〜)
IDCフロンティアのクラウド「IDCFクラウド」の東日本リージョン1で、ランサムウェア攻撃により仮想サーバーが止まりました。影響を受けたのは495の企業・自治体です。同社は、仮想サーバー内のデータについて「外部へのデータの流出はなかったと判断」しています。一方、管理ポータルでは48社の登録情報への不正な照会を確認しました[IDCF第5報・第6報]。
このクラウドをメール配信などに使っていた会社も発表しました。JR九州(Web会員のメールアドレス最大約130万件)、JR東海(通販サイト約1万5,000件)、ジュン、ピーチ・ジョンは、いずれも続報で「漏えいの事実は確認されなかった」などと説明しています[JR九州・JR東海・ジュン・ピーチ・ジョン]。JR東日本も、えきねっと会員などについて漏えいはなかったと判断したと報じられています[報道:ScanNetSecurity]。
ゲーム・エンタメ・電子書籍
- カプコン:CAPCOM IDから、メールアドレスやアカウントの識別情報など11,774,247件(全世界)が漏えい。196件でパスワードが不正に変えられ、リセット済み。原因の記載はなく、PHPの記載もありません。利用者がやることは「カプコン CAPCOM IDへの不正アクセスのまとめ」へ。
- コミックシーモア:会員情報が流出。第4報で、会員データベース319件とシステムログ最大約420万件と発表。再開時に全会員にパスワードの再設定を求める予定です。
- Renta!:不正アクセスの可能性があるとしてサービスを止めています。漏れた情報や件数は、確認時点の発表に書かれていません。
- クリプトン(SONICWIRE、D2R):会員情報などが閲覧・取得されたことが判明。11月1日までの再開を目標にしています。
- フジテレビ:番組宣伝システムで、メディア関係者の情報最大730件が漏えいした可能性。
小売・EC・会員サービス
- ふるさとチョイス:会員情報4,454,097件が流出。ハッシュ化されたパスワードも含まれます。
- ソースネクスト:会員情報取得APIを不正に使われ、22,519,960件が流出。
- バーガーキング公式アプリ:約1,118万件の会員情報が漏えい。
- ブックオフ:6,427,735件の会員情報が漏えい。
- ローソン:ローソンID 2,155,345件が漏えい。
- ファンケル・アテニア:ECサイトの会員情報が漏えい。
- らしんばん:買取時の口座情報を含む顧客情報が漏えいした可能性。
- カーセンサーnet:利用者や販売店の情報が最大3,709,551件、漏えいした可能性。
- バイトル:会員のメールアドレス最大3,885,771件。
- infoQ:894,082件の個人情報が持ち出され、ポイントの不正交換も起きました。
旅行・交通
- 沖縄ツーリスト:レンタカーなどの予約サイトで、個人情報が漏えいした可能性(報道。公式サイトはメンテナンス中で開けませんでした)。
- ホテルリゾートイン石垣島:外部の宿泊管理システム経由で、宿泊客17,170人の情報が取得された(報道)。
- JR四国:ブラストメール経由(上記)。JR九州・JR東海・JR東日本:IDCFクラウド経由(上記)。
金融・証券
- デスクトップクラウド:FXの自動売買などに使うVPSで、取引口座の不正な操作が報告されています(まとめ記事)。
- 岩井コスモ証券:委託先トレードワークスのシステム経由で、4,975名の情報漏えいと、7口座での意図しない注文がありました。
- マネックス証券:外部委託先が管理する口座開設システムに、第三者がアクセスを試みた形跡を確認し、予防のため新規口座開設の受付を10月19日から止めています[マネックス証券]。被害の発表ではないため、一覧表には入れていません。
企業の社内システム・委託先
- 日本経済新聞社:開発用クラウドの認証情報を盗まれ、約183万件が漏えい。
- 第一生命:人事システムから、従業員・退職者約12万名の情報が流出した可能性。
- 第一興商:委託先の端末のマルウェア感染で、約8,724,000件の漏えいの可能性を否定できない。
- 戸田建設、シチズン時計(フォームの提供元)、楽天ドライブ、NEC(開発・保守の委託先)、ユミルリンク、ニフティ。
大学・公的機関
- 大阪大学:委託先NECが契約に基づかずクラウドでファイルを共有していたことなどから、77,851人分の情報が漏えい。大学のシステムへの不正アクセスではない、としています。
- JOGMEC:メールアドレス約8,500件が漏えいした可能性。
- 日本郵政:ゆうIDに、外部で漏れたパスワードのリストを使った不正ログイン。
- 自治体:SpeeCAN RAIDENとブラストメールの利用先から告知が出ています(上記)。
9月に始まり、10月に続報が出た件
最初の発表は9月ですが、10月に件数などの続報が出たものです。一覧表には入れていません。
- タイムズカー:10月16日に第4報。漏えいは約660万件で、うち約160万件は運転免許証の画像などの本人確認書類を含みます[タイムズカー]。
- クロネコ代金後払いサービス(ヤマト運輸):10月16日の第4報で、一部の情報が不正に持ち出されたと発表。お客さま情報約526万件などです[ヤマト運輸]。
- TEMAIRAZU(宿泊施設向けサイトコントローラー):10月9日の開示で、宿泊予約情報が最大で約445万人分、閲覧または取得された可能性があるとしました[手間いらず]。
- セイコーマートアプリ:10月5日の第四報で574,647人分としています[セイコーマート]。
- 佐川急便:お荷物問い合わせサービスへの不正アクセスで、10月9日に第4報。件数は調査中です[佐川急便]。
「攻撃の試み」と「被害」の違い・発表の読み方
不正アクセスの発表は、言葉の選び方で中身がかなり変わります。ニュースの見出しだけで判断せず、本文の次の部分を見てください。
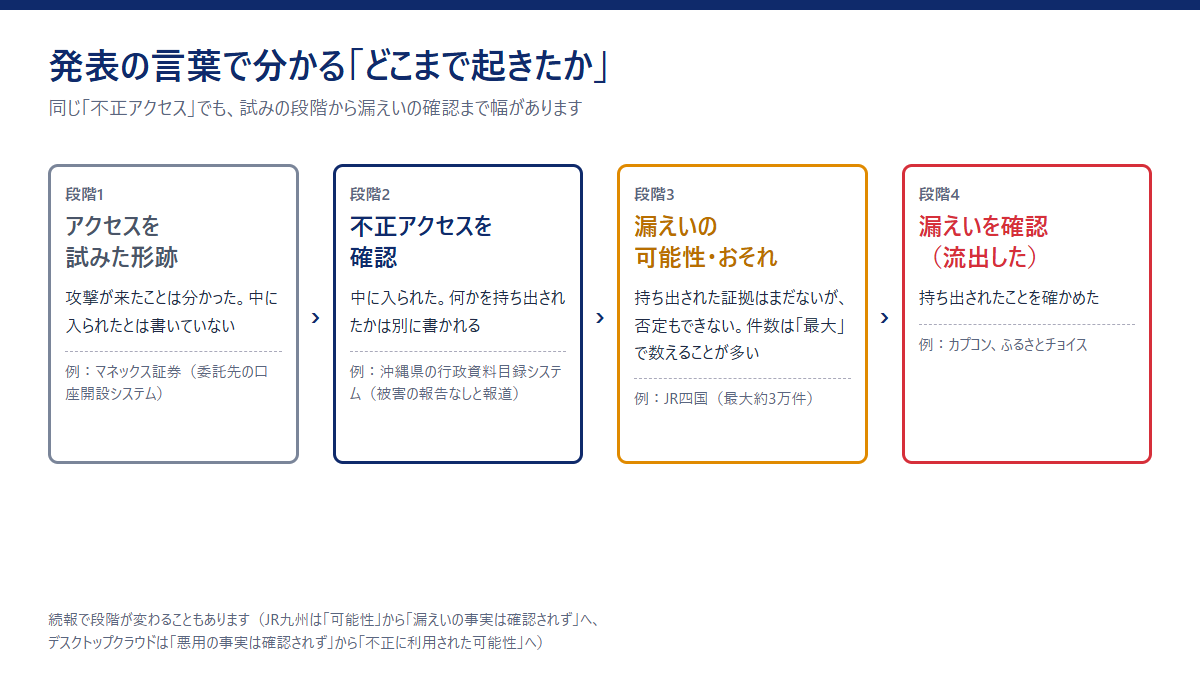
「試み」「形跡」と「被害」は別もの
- アクセスを試みた形跡:攻撃が来たことは分かったが、中に入られたとは書いていない段階です。マネックス証券の発表はこの書き方です。
- 不正アクセスを確認:中に入られたことは確かめた段階です。何かを持ち出されたかどうかは、別に書かれます。
- 漏えいの可能性・おそれ:持ち出された証拠はまだないが、持ち出されていないとも言い切れない段階です。件数は「最大」で数えていることが多く、実際の件数とは限りません。
- 漏えいを確認・流出した:持ち出されたことを確かめた段階です。
同じ会社でも、続報で書き方が変わります。JR九州のように、最初は「漏えいした可能性」と発表し、あとから「漏えいの事実は確認されなかった」と改めることもあります。ニフティのように、対象を最大542,513件から18,000件に絞り込む例もあります。逆に、デスクトップクラウドのように「悪用された事実は確認されておりません」から「不正に利用された可能性がある」へ変わることもあります。
「件数」は何を数えているか
件数が人数なのか、アカウント数なのか、メールアドレスの数なのか、延べ件数なのかは、発表ごとに違います。退会した人の情報を含めていることもあります。大きな数字ほど「最大で」「推定」の言葉が付いていないか確かめてください。
「委託先」「利用していたサービス」経由の件
今月は、会社そのものではなく、メール配信や予約、クラウドの委託先・利用先のサービスが攻撃され、その利用企業が次々に発表する形が目立ちました。この場合、元の事業者と利用企業の両方から発表が出ます。同じ件を数えていないか、どちらの発表が新しいかに気をつけてください。
「PHPの記載なし」は「PHPと関係ない」ではない
この記事の表で「記載なし」としているのは、発表の本文にPHPやphp2shellの言葉がない、という意味です。関係がないと確かめたわけではありません。反対に、「PHPの脆弱性」と書いてあっても、それがphp2shellだとは限りません。PHPにはほかの脆弱性もあります。
自分の情報が漏れたかもしれないときにやること(個人)
- 公式の発表を自分で開く:会社のサイトのお知らせ欄を、ブックマークや検索から開きます。届いたメールやSMSのリンクからは開きません。
- パスワードを変える:会社がパスワードの変更を求めている場合は、すぐに変えます。同じパスワードをほかのサービスで使い回していたら、そちらも変えます。
- 二段階認証を設定する:使えるサービスでは、SMSや認証アプリのコードを使う二段階認証や、パスキー(指紋や顔認証でログインする仕組み)を設定します。
- カードの明細を見る:カード情報が含まれる発表なら、明細に覚えのない請求がないか確かめ、あればカード会社に連絡します。
- 便乗した詐欺に気をつける:漏えいの発表のあとは、その会社を名乗るメール・SMS・電話が増えます。「補償の手続き」「本人確認」と言ってパスワードやカード番号を聞かれても、答えずに公式の窓口へ自分から問い合わせます。
- 被害が出たら相談する:お金の被害や不正ログインがあれば、その会社の窓口と、住んでいる都道府県警察のサイバー犯罪相談窓口に相談します。困ったときは消費者ホットライン(188)も使えます。
会社として確認すること
委託先・利用しているサービスの一覧を作る
今月の件の多くは、メール配信、予約、クラウド、システム開発などの委託先が入口でした。自社のお客様の情報をどのサービスに預けているかを一覧にし、それぞれの事業者がお知らせを出していないかを見てください。一覧があると、事業者から連絡が来たときに、何を誰に伝えるかをすぐに決められます。
- メール配信・メルマガ、予約受付、問い合わせフォーム、会員サイト、EC
- クラウドサーバー・VPS・レンタルサーバー
- 分析ツール(BIツール)、採用管理、人事システム
- 契約が終わった委託先に、データが残っていないか
自社のサイトに入り込まれていないか確かめる
自社でWebサイトやWordPressを公開しているなら、PHPを含むソフトを最新の修正版にしたうえで、侵入の跡がないかを確かめます。見るところは「サイトが乗っ取られていないか確かめる方法」にまとめています。PHPの脆弱性(php2shell)そのものは「php2shell解説」で説明しています。
今の攻撃の傾向を知っておく
内閣官房の国家サイバー統括室は10月9日、Webシステムの脆弱性の悪用、委託先などサプライチェーンを通じた侵害、データ管理の甘さによって、大量の個人情報が盗まれる事案が続いているとして、事業者に対策を求めました。パッチをすぐ当てる、サポートが終わった製品を使わない、多要素認証を入れる、委託先に渡す情報を最小限にして業務が終わったら消させる、不要な情報を消す、といった内容です[国家サイバー統括室]。
セキュリティ企業のマクニカは、国内のWeb侵害の公表が2026年は10月6日時点で119件あり、そのうち81件が7月以降だと分析しています。ECサイトだけでなく、会員サービスや予約システムなど、公開しているWebシステムが広く狙われているとしています[マクニカ]。
漏えいが分かったときの報告先
- 個人情報保護委員会:個人データの漏えい(またはそのおそれ)で、不正アクセスによるものなど一定の場合は、委員会への報告と本人への通知が必要です。手順は個人情報保護委員会の案内で確かめられます。
- 警察:不正アクセスやランサムウェアの被害は、都道府県警察のサイバー犯罪相談窓口に相談・届出ができます。
- IPA:情報処理推進機構(IPA)は、不正アクセスやウイルスの届出を受け付けています。対応に迷ったときの相談窓口もあります。
よくある質問
最近の不正アクセスは、全部PHPの脆弱性(php2shell)が原因ですか?
いいえ。確認時点で、自社の被害の原因を「PHPの脆弱性」と発表しているのはバルテックだけです。そのバルテックも、php2shellとは書いていません。一覧の多くの件は、php2shellの修正版が出た10月21日より前に起きています。
wp2shellとphp2shellは同じものですか?
別のものです。wp2shellは、2026年7月にIPAが注意を呼びかけたWordPress本体の脆弱性の通称です[IPA]。php2shellは、10月21日に修正版が出たPHP本体の脆弱性です。
自分の情報が含まれているか、どうやって確かめればいいですか?
その組織の公式の発表と、本人宛ての連絡で確かめます。多くの組織は、対象の人にメールなどで個別に連絡するとしています。ただし、そのメール自体を装った偽メールもあるので、メールのリンクは開かず、公式サイトを自分で開いて確かめてください。
「漏えいの可能性」なら、何もしなくていいですか?
パスワードの変更を求められていれば、変えておきましょう。同じパスワードをほかのサービスでも使っていれば、そちらも変えます。可能性の段階でも、メールアドレスが漏れていれば、偽メールが届くおそれはあります。
この一覧に載っていない件はありますか?
あります。10月は発表の数がとても多く、この記事では公式の発表を開いて確かめたものを中心に載せています。小さな件や、確かめきれなかった件は入れていません。分かったものから追加します。
Webセキュリティ診断センターでは、PHPなどのソフトの更新状況の確認、公開を続けていたサイトに侵入の跡がないかの確認、見つかったときの復旧まで、状況に合わせて進め方を一緒に決めます。無料相談はこちら
参考にした情報
- カプコン「不正アクセスによるお客様情報漏えいのお詫びとお知らせ」(10月22日)
- バルテック「不正アクセスによるお客様情報流出の可能性および一部サービス停止のお知らせ」(10月22日)
- ラクス「【第2報】当社子会社が提供する「ブラストメール」における不正アクセスによる情報漏えいおよびサービス停止について」(10月21日) / ブラストメールのお知らせ / ラクス「特定脆弱性への対応状況」(10月22日)
- 新潟日報社(10月22日) / JR四国(10月22日) / 石油資源開発(10月21日) / ヌーラボ(10月22日)
- GMOインターネットグループ「お名前.com デスクトップクラウド」第2報(10月22日)
- SpeeCAN RAIDEN公式ブログ(アルカディア、第1報〜第20報)
- IDCフロンティア 第5報(10月14日) / 第6報(10月18日)
- トラストバンク(10月20日) / ソースネクスト(10月15日) / ビーケー・ジャパン(10月15日) / NTTソルマーレ(10月21日)
- リクルート(10月21日) / 日本経済新聞社(10月16日) / ファンケル・アテニア(10月16日) / ユミルリンク(10月19日)
- 大阪大学(10月21日) / NEC(10月20日) / ニフティ(10月21日) / クリプトン(10月22日更新)
- 岩井コスモホールディングス(10月16日) / マネックス証券(10月20日)
- そのほか一覧表の各「出典」リンク(各組織の公式発表)
- 沖縄タイムス(報道、沖縄県の行政資料目録システム) / 琉球新報「県内企業や行政にも影響 不正アクセス・漏えい」(報道、10月22日) / 琉球新報(報道、沖縄ツーリスト)
- 内閣官房 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(10月9日)
- マクニカ セキュリティ研究センター「相次ぐWebシステムからの情報漏えい」(10月7日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」 / 警察庁「サイバー事案に関する相談窓口」 / IPA 届出