- カプコンのオンライン会員サービス「CAPCOM ID」が第三者に不正アクセスされ、メールアドレスなど11,774,247件(全世界の合計)が漏えいしました。うち43件は、生年月日・性別・国や地域・ニックネームも漏れています。
- 196件のアカウントでは、ログインパスワードが勝手に変えられていました。カプコンはこれらのパスワードをすでにリセットしています。
- 利用者が自分で設定したパスワードの漏えいは確認されていません。クレジットカード情報は漏えいの対象に含まれていません。
- CAPCOM IDを使うサービスはそのまま使えて、ゲームのプレイにも影響はないとしています。いちばん気をつけたいのは、漏れたメールアドレスに届く偽メールです。
- 告知にPHPの脆弱性の話は出てきません。原因は調査中です。
この記事は、カプコンの公式発表と、CAPCOM IDのサイトに載っている情報をもとに、分かっていることと分かっていないことを分けてまとめたものです。最新の内容はカプコンの告知で確かめてください。この記事も続報が出たら更新します。
最新情報(随時更新)
- 10月22日 20:20ごろ確認:カプコンの告知(10月22日付)に続報はまだありません。CAPCOM IDのサイトのお知らせ欄にも、同じ日付で同じ内容のお詫びが載っています[CAPCOM ID]。英語版の告知も出ています[英語版]。
- 10月22日:カプコンが「不正アクセスによるお客様情報漏えいのお詫びとお知らせ」を発表しました。日本経済新聞、ファミ通.comなども報じています[報道:日本経済新聞、ファミ通.com]。
何が起きたか(時系列)
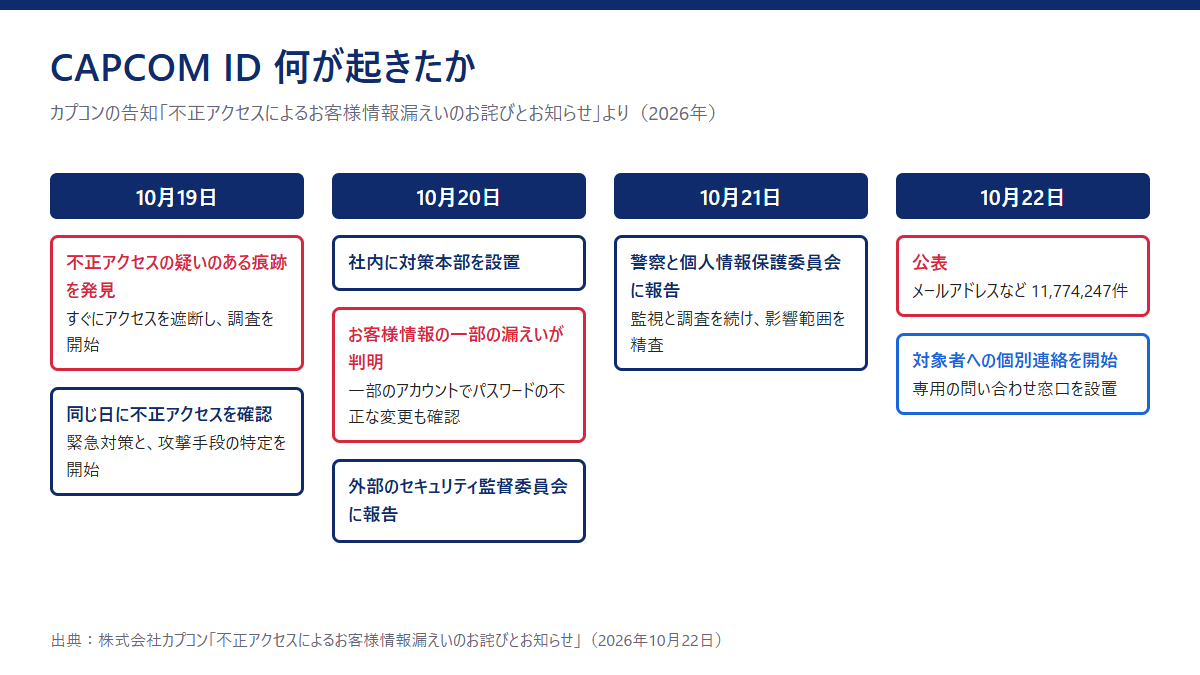
CAPCOM IDは、カプコンのWebサービスを使ったり、一部のオンラインゲームを遊んだりするときに必要な、登録制の共通アカウントです。告知に書かれた経緯は次のとおりです[カプコン告知]。
| 日付 | できごと |
|---|---|
| 10月19日 | CAPCOM IDへの不正アクセスが疑われる痕跡を見つけ、すぐにそのアクセスを遮断して、原因と影響範囲の調査を始めた。同じ日に不正アクセスがあったことを確認し、緊急対策と、攻撃手段の特定・対応を始めた |
| 10月20日 | 社内に対策本部を設置。調査の結果、登録されているお客様情報の一部が漏えいしたことと、一部のアカウントでパスワードが不正に変えられていたことが分かった。外部の助言組織である「セキュリティ監督委員会」に報告 |
| 10月21日 | 警察と個人情報保護委員会に報告。監視と調査を続け、影響範囲を詳しく調べている(英語版の告知では、報告先の警察を大阪府警としている) |
| 10月22日 | 告知を発表。対象のお客様への個別の連絡を順次始め、専用の問い合わせ窓口を設けた |
カプコンは、緊急対策と攻撃手段の特定・対応は終わったとしています。一方で、影響範囲の調査は続いていて、新しく知らせるべきことが分かれば公式サイトなどで知らせるとしています。
なお、CAPCOM IDのサイトには、10月19日 19:00〜20:30にシステムメンテナンスを行うというお知らせも出ていました[CAPCOM ID お知らせ]。今回の件と関係があるかどうかは、どちらのお知らせにも書かれていません。
漏れた情報・漏れていない情報
告知の「10月22日時点」の内容を表にしました。件数は「件」で書かれていて、人数としては書かれていません。
| 情報 | どうなったか | 件数 |
|---|---|---|
| メールアドレス | 漏えい | 11,774,247件(全世界の合計) |
| システム上の識別情報(アカウントの作成日時、最後にログインした日時、ログイン回数、最後にログインしたときのIPアドレス) | 漏えい | 上と同じ11,774,247件 |
| 生年月日、性別、国・地域、ニックネーム | 漏えい | 上のうち43件 |
| CAPCOM IDのログインパスワード | 第三者に勝手に変えられた(カプコンがリセット済み) | 上のうち196件 |
| 利用者が自分で設定したパスワード | 漏えいは確認されていない | ― |
| クレジットカード情報 | 漏えいの対象に含まれていない | ― |
IPアドレスは、インターネットにつないだときの住所のような番号です。そこからは、おおまかな接続元(どのプロバイダか、だいたいの地域など)が分かることがあります。
カプコンは、対象のお客様には順番に個別で連絡するとしています。196件については影響範囲の調査を続けているとしていて、勝手に変えられたパスワードで何が行われたかは、確認時点の告知には書かれていません。
報道は、告知と同じ数字を伝えています。日本経済新聞は「約1177万件の個人情報が外部に漏洩した」と報じています[報道:日本経済新聞]。
CAPCOM IDを使っている人が今やること
まず押さえておきたいのは、カプコンは告知で、利用者にパスワードの変更を求めてはいないということです。自分で設定したパスワードの漏えいは確認されておらず、登録したメールアドレスもそのまま使えるとしています。カプコンが利用者にお願いしているのは、不審なメールに気をつけることです。
そのうえで、メールアドレスが漏れた以上、それを狙った偽メールや、ほかのサービスへのログインの試しが増えることは考えられます。念のためにやっておくと安心なことを、順番に並べました。
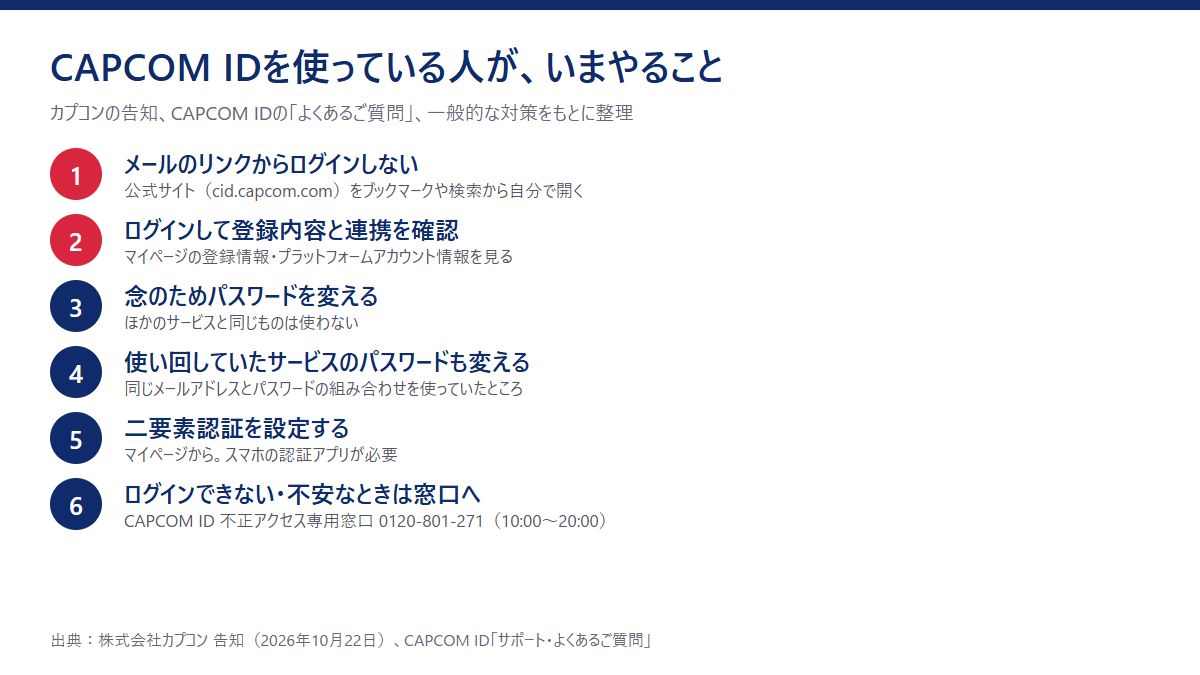
- メールのリンクからログインしない:CAPCOM IDのサイト(cid.capcom.com)は、ブックマークや、自分で入力したアドレスから開きます。「パスワードを変えてください」というメールが届いても、そのメールの中のリンクは使いません。
- ログインして、登録内容と連携を確かめる:マイページで、登録情報が勝手に変わっていないかを見ます。PlayStation、Xbox、Steamなどのアカウントとの連携の状況は、マイページの「プラットフォームアカウント情報」で確かめられます(CAPCOM IDのよくあるご質問より)。
- 念のためパスワードを変える:ほかのサービスで使っていない、長めのパスワードにします。パスワードを忘れたときは、ログインページの「パスワードをお忘れですか?」から再設定できると、公式のよくあるご質問で案内されています。
- 使い回していたサービスのパスワードも変える:CAPCOM IDと同じメールアドレスとパスワードの組み合わせを、ほかのゲームや通販、SNSでも使っていたなら、そちらも変えます。メールアドレスが知られた状態では、使い回しがいちばんの弱点になります。
- 二要素認証を設定する:CAPCOM IDには二要素認証があります。ログインのときに、IDとパスワードに加えて、本人だけが使える認証コードを入れる仕組みです。設定はマイページから行い、スマホにGoogle AuthenticatorやMicrosoft Authenticatorなどの認証アプリを入れておく必要があります。スマホを機種変更する前には、いったん二要素認証を解除しておかないとログインできなくなる、と案内されています[CAPCOM ID よくあるご質問]。
- ログインできないとき、不安なときは専用窓口へ:日本の窓口は「CAPCOM ID 不正アクセス専用お問い合わせ窓口」、電話 0120-801-271(フリーダイヤル、受付 10:00〜20:00)です。
日本以外の窓口
告知には、地域ごとの窓口も載っています。
- 北米・中米・南米、欧州・中東・アフリカ:問い合わせフォーム(欧州・中東・アフリカはメール [email protected] も)
- アジア(日本を除く)・オセアニア:メール [email protected]
公式の情報はどこで確かめるか
本当の情報は、カプコンのプレスリリース一覧と、CAPCOM IDのトップページの「お知らせ」に出ます。メールやSNSのメッセージで知らせを受けたときも、まずこの2か所に同じ内容が出ているかを見てください。
偽メール・フィッシングの見分け方
フィッシングは、本物そっくりのメールや偽サイトで、パスワードやカード番号を入力させる詐欺です。カプコンは告知で、漏れた情報を使い、カプコンや関係先を装った不審なメールなどが届くおそれがあるとして、URLを開いたり添付ファイルを開いたりしないよう呼びかけています。
CAPCOM IDのサイトでは、2023年にも、CAPCOM IDのメールアドレス(@cid.capcom.com)を装ったメールについて注意を呼びかけていました。「キャンペーンの当選連絡」や「会員情報の変更連絡」などの手口があり、差出人のアドレスが偽装された「なりすましメール」の可能性もあるとしています[CAPCOM ID お知らせ(2023年4月3日)]。差出人が本物に見えても、それだけで信用しないでください。
次のようなメールは、まず疑ってかかります。
- 応募した覚えのない当選の連絡や、プレゼント・ゲーム内アイテムの配布をうたうもの
- 「アカウントが停止される」「24時間以内に手続きを」など、急がせるもの
- 「お詫び」や「補償」を理由に、ログインやカード番号、本人確認書類の入力を求めるもの
- リンク先のアドレスが cid.capcom.com や capcom.co.jp ではないもの(似た文字の別のドメインもあります)
- 添付ファイルを開かせようとするもの
迷ったときは、メールの中のリンクや電話番号を使わず、公式サイトに載っている窓口に問い合わせます。CAPCOM IDのサイトにもお問い合わせフォームがあります。もし偽サイトでパスワードを入れてしまったら、すぐに本物のサイトからパスワードを変え、同じパスワードを使っていたほかのサービスも変えてください。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ただ、CAPCOM IDの件は、別の件として扱うべきものです。
- カプコンの告知には、PHPや脆弱性の名前は出てきません
- カプコンが不正アクセスの痕跡を見つけたのは10月19日で、PHPの修正版が出る前です
- 原因について、カプコンは「今回判明した原因を踏まえた再発防止策を講じ」るとしていますが、原因の中身は公表していません
どうやって入り込まれたのかは、続報を待つしかありません。この記事でも、推測で原因を書くことはしません。同じ時期に起きた別の不正アクセスとして、「お名前.com デスクトップクラウドの件」もまとめています。PHPの件で止まったり被害が出たりした国内のサービスは「PHP脆弱性で停止・メンテナンス中の国内サービス一覧」にあります。
10月のほかの不正アクセス・情報漏えいは「2026年10月の不正アクセス・情報漏えい 国内まとめ」で一覧にしています。
企業向け:会員IDの不正な変更を防ぐには
会員サービスを運営している会社に向けて、一般的な対策をまとめます。今回の侵入経路とは関係なく、会員のパスワードが勝手に変えられる被害を減らすための観点です。
パスワードやメールアドレスの変更を、本人しかできないようにする
- パスワードや登録メールアドレスを変えるときは、ログイン中でも、今のパスワードや二要素認証をもう一度求める
- 変更があったら、変更前のメールアドレスにも知らせる(本人が気づけるように)
- パスワード再設定のリンクは、短い有効期限で、一度しか使えないものにする
ログインを守る
- 会員が二要素認証やパスキー(指紋や顔認証などでログインする仕組み)を使えるようにする
- 短い時間に何度もログインに失敗したら、制限をかける
- いつもと違う国や端末からのログインを、本人に知らせる
管理する側を守る
- 会員情報を扱う管理画面やAPI(システム同士をつなぐ窓口)は、使える人と接続元をしぼり、管理者のログインにも二要素認証を使う
- 使っているソフトやサーバーの更新を止めたままにしない
- ログイン、パスワード変更、管理画面の操作の記録を残し、ふだんと違う動きに気づける仕組みにする
漏えいが起きたときの報告
個人情報保護法では、個人データの漏えいなどで、本人の数が1,000人を超えるときや、不正な目的で行われたおそれがあるときなどは、個人情報保護委員会への報告と本人への通知が必要になります。くわしくは個人情報保護委員会のページで確かめてください。自社のサイトに侵入の跡がないかの確かめ方は「乗っ取られていないか確かめる侵害チェックの方法」にまとめています。
よくある質問
自分のアカウントが対象かどうか、どうすれば分かりますか?
カプコンは、対象のお客様に順番に個別で連絡するとしています。メールアドレスの漏えいは全世界で11,774,247件と多いので、CAPCOM IDを使っている人は、対象かもしれないと考えて行動しておくと安心です。届いた連絡が本物かどうかは、メールの中のリンクではなく、公式サイトや専用窓口(0120-801-271)で確かめてください。
パスワードは変えないといけませんか?
カプコンは告知でパスワードの変更を求めておらず、自分で設定したパスワードの漏えいも確認されていません。ただ、メールアドレスは漏れているので、念のため変えておく、ほかのサービスとの使い回しをやめる、二要素認証を設定する、の3つをしておくと安心です。
ゲームは今までどおり遊べますか?
はい。カプコンは、CAPCOM IDを使うサービスは引き続き使えて、すべてのゲームでプレイへの影響はないとしています。
クレジットカードは止めたほうがいいですか?
告知では、クレジットカード情報は漏えいの対象に含まれていないとしています。ただし、偽サイトでカード番号を入力してしまった場合は別なので、すぐにカード会社に連絡してください。
ログインできなくなりました。どうすればいいですか?
ログインページの「パスワードをお忘れですか?」から再設定できます。それでもうまくいかないときや、パスワードを勝手に変えられた心当たりがあるときは、専用窓口(0120-801-271、10:00〜20:00)に問い合わせてください。
原因はPHPの脆弱性ですか?
告知にPHPの話はありません。原因の中身は公表されていません。痕跡が見つかったのは10月19日で、PHPの修正版が出た21日より前です。
Webセキュリティ診断センターでは、企業が運営するWebサイトやサーバーについて、更新の状況や侵入の跡がないかの確認を手伝っています。CAPCOM IDの個人アカウントについてのご相談は、カプコンの専用窓口にお問い合わせください。相談はこちら
参考にした情報
- 株式会社カプコン「不正アクセスによるお客様情報漏えいのお詫びとお知らせ」(2026年10月22日)(PDF)
- Capcom Co., Ltd. "Notice and Apology Regarding Customer Information Affected Through Unauthorized Access"(英語版、2026年10月22日)
- CAPCOM ID トップページ「お知らせ」(2026年10月22日・10月19日・2023年4月3日の掲載)
- CAPCOM ID「サポート・よくあるご質問」(ログイン、二要素認証、プラットフォームアカウント連携)
- 日本経済新聞「カプコン、個人情報1177万件漏洩 不正アクセスでメールアドレスなど」(報道、10月22日)
- ファミ通.com「【カプコン】不正アクセスにより“CAPCOM ID”のメールアドレス約1177万件が漏えい」(報道、10月22日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」