- ニトリホールディングスが管理するシステムに第三者が不正にアクセスし、会員や購入者などの個人情報が最大3,762万件、外部に流出した可能性があると11月9日に発表しました。件数は「件」で、人数ではありません。今後の調査で変わる可能性があるとしています。
- 流出した可能性があるのは、個人会員・購入者の氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別、会員番号、法人会員の情報、ニトリネットとECモールのニトリ公式ショップの注文データです。
- クレジットカード情報とログインパスワードは含まれていません。
- 不正アクセスが分かったのは11月6日です。その後の調べで、10月中旬〜下旬にもアクセスされていた可能性が見つかりました。原因と侵入経路は調査中です。
- いま気をつけたいのは、ニトリや配送業者、ECモールを名乗る偽のメールや電話です。対象の人には、ニトリからメールか郵送で順に連絡が届きます。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)/公表日順の一覧は「不正アクセス・情報漏えい一覧」
この記事は、ニトリホールディングスの発表と、ニトリネットに載っている注意喚起をもとに、分かっていることと分かっていないことを分けてまとめたものです。最新の内容はニトリネットの告知で確かめてください。この記事も、続報が出たら更新します。
最新情報(随時更新)
- 11月19日 13:50ごろ確認:ニトリホールディングスのニュース一覧と、ニトリネットのお知らせ一覧に、11月9日の告知の続報(第2報など)はまだ出ていません。
- 11月13日:決算発表の会見で、似鳥昭雄会長が今回の件について陳謝したと、NHKが報じています[報道:NHK]。
- 11月9日:ニトリホールディングスが「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」を発表しました[ニトリHD 告知(PDF)]。ITmedia、INTERNET Watchなども報じています[報道:ITmedia NEWS、INTERNET Watch]。
何が起きたか(時系列)
ニトリホールディングスの告知に書かれた経緯は次のとおりです[ニトリ告知]。
| 日付 | できごと |
|---|---|
| 10月中旬〜下旬 | 第三者によるアクセスの可能性。11月6日に不正アクセスが分かったあとのログ解析などで、それより前にもアクセスがあった可能性を確認した。詳しい経緯は調査中 |
| 11月6日(金) | ニトリが管理するシステムへの不正アクセスが判明。すぐにそのアクセスを遮断し、外部の専門機関と連携して、原因、侵入経路、影響範囲の調査を始めた |
| 11月9日 | 告知を発表。対象のお客様には、メールまたは郵送で順次連絡するとした |
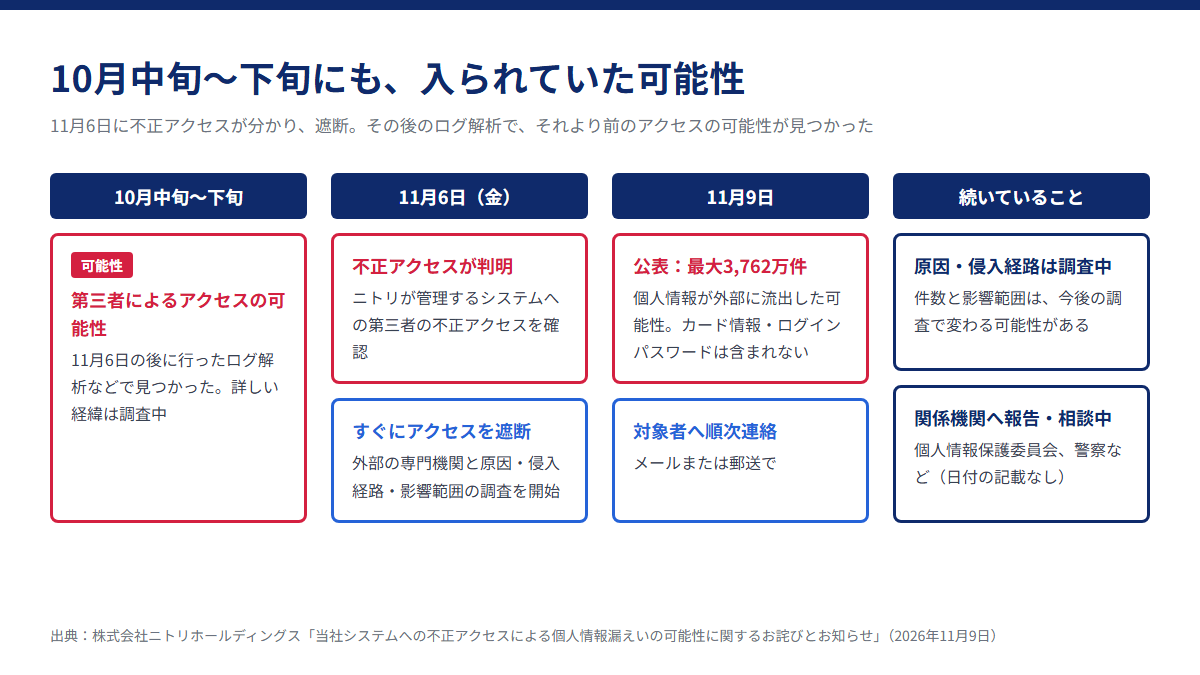
告知によると、攻撃者からのアクセスは遮断を続けていて、「脆弱箇所への対応」を行い、監視体制の強化も終えたとしています。一方で、原因、侵入経路、影響範囲、二次被害(流出した情報を使った別の被害)があるかどうかは、外部の専門機関と調査を続けています。個人情報保護委員会や警察などの関係機関にも報告・相談を進めているとしています(いつ報告したかの日付は書かれていません)。
流出した可能性がある情報・含まれない情報
告知の言葉に沿って表にしました。どの情報がそろって流出した可能性があるかは、お客様ごとに違うとしています。
| 対象 | 流出した可能性がある情報 |
|---|---|
| 個人会員、ニトリグループで商品を買った人 | 会員番号、氏名(フリガナを含む)、メールアドレス、住所、電話番号、生年月日、性別 |
| 法人会員 | 会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名、メールアドレス、電話番号 |
| 対象のサービス | ニトリネットと、ECモールのニトリ公式ショップを通じた、ニトリの商品の注文データ |
| 件数 | 最大3,762万件(今後の調査で変わる可能性がある) |
| 含まれない情報 | クレジットカード情報、ログインパスワード |
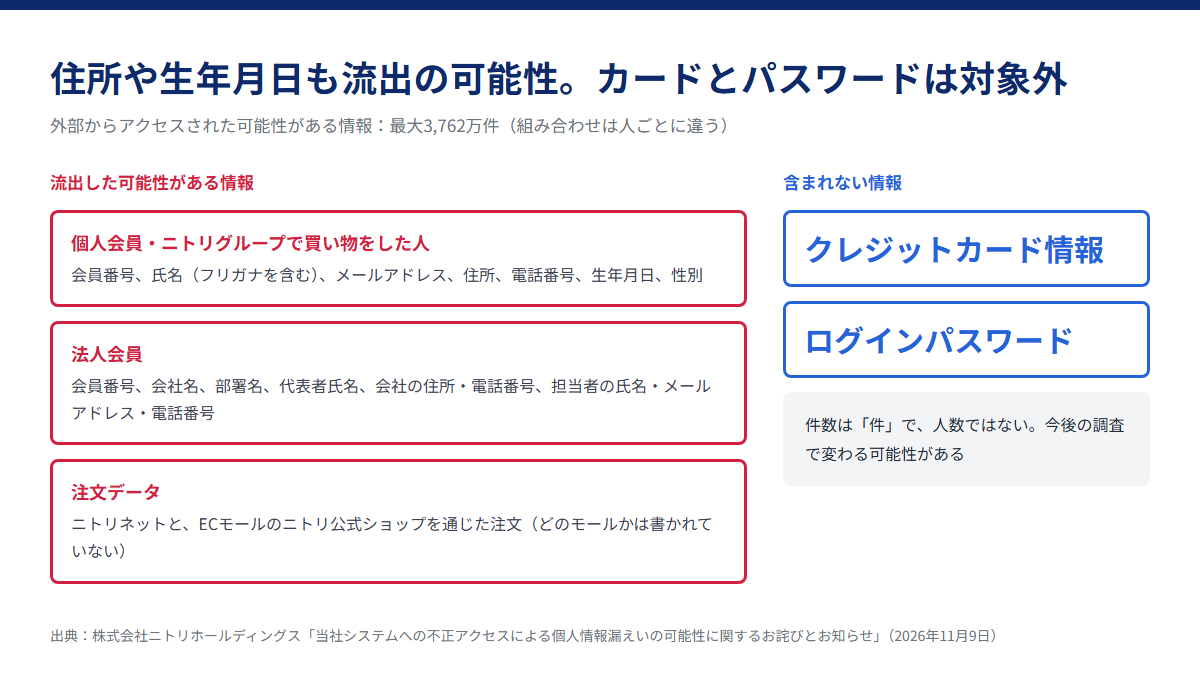
読むときに気をつけたい点が3つあります。
- 「最大3,762万件」は人数ではありません。告知は「件」で数えています。同じ人が会員と購入者の両方で数えられているかどうかなど、件数と人数の関係は書かれていません。
- 「流出した」ではなく「流出した可能性がある」です。件数と影響範囲は、ログの解析とデータの照合を続けていて、変わる可能性があるとしています。
- ECモールの名前は書かれていません。告知は「ECモールのニトリ公式ショップ」としか書いていません。ニトリネットの注意喚起ページには、公式のネットショップとして楽天市場店とYahoo!店のURLが載っていますが、今回の対象がどのモールかは告知からは分かりません。
ニトリを使ったことがある人が今やること
まず押さえておきたいのは、ニトリは告知で、利用者にパスワードの変更を求めてはいないということです。ログインパスワードとカード情報は対象に含まれていません。ニトリが利用者にお願いしているのは、ニトリや配送事業者、ECモールなどを名乗る連絡に気をつけることです。
ただ、氏名や住所、電話番号、生年月日がそろって知られると、それらを使ってそれらしく見せた偽のメールや電話が来やすくなります。告知とニトリネットの注意喚起をもとに、やることを並べました。
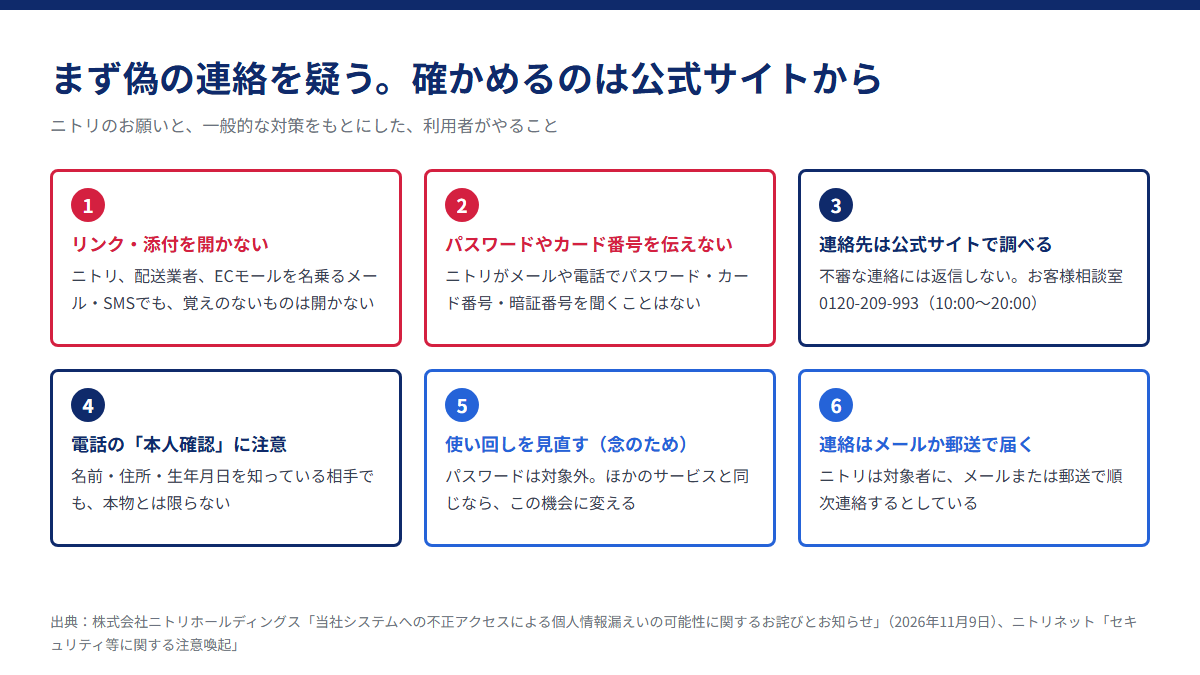
- 覚えのないリンクや添付ファイルを開かない:ニトリは告知で、ニトリや配送事業者、ECモールなどを装った連絡に注意し、身に覚えのないリンクや添付ファイルを開かないよう呼びかけています。ニトリネットは、ブックマークか、自分で入力したアドレス(www.nitori-net.jp)から開きます。
- パスワードやカード番号、暗証番号を伝えない:ニトリは、メールや電話でパスワード、クレジットカード番号、暗証番号などを聞くことはないとしています。聞かれたら、まず偽物を疑ってください。
- 確かめるときは、公式サイトに載っている窓口へ:ニトリを名乗る不審な連絡には、書かれた連絡先に返信しないでください。今回の件の窓口は「ニトリホールディングス お客様相談室」、電話 0120-209-993(受付 平日・土日祝 10:00〜20:00)と、お問い合わせフォームです。
- 電話で「本人確認」を求められても慎重に:名前や住所、生年月日を言い当ててくる相手でも、それだけで本物とは限りません。今回はこうした情報が流出した可能性があるためです。いったん切って、公式サイトに載っている番号にかけ直します。
- 念のため、パスワードの使い回しを見直す:今回、ログインパスワードは対象外です。ただ、ニトリネットのパスワードをほかのサービスでも使っているなら、この機会に別々のものに変えておくと安心です。ニトリネットの注意喚起ページでも、使い回しが原因と思われる被害が複数のサービスで確認されているとして注意を呼びかけています。パスワードはマイページから変えられます[ニトリネット 注意喚起]。
- ニトリからの連絡は、メールか郵送で届く:ニトリは、対象のお客様にメールまたは郵送で順次連絡するとしています。届いた連絡に、リンクからのログインや、カード番号の入力を求める内容がないかを見てください。
法人会員の会社は
法人会員は、会社名や代表者の氏名、担当者の氏名・メールアドレス・電話番号が対象です。社内で、ニトリや配送業者を名乗る請求や支払い先の変更の連絡が来たら、いつもの窓口に確かめてから対応するよう、経理や購買の担当者に伝えておくとよいでしょう。
公式の情報はどこで確かめるか
本物の情報は、ニトリホールディングスのニュース一覧と、ニトリネットのお知らせ一覧に出ます。メールやSMSで知らせを受けたときも、まずこの2か所に同じ内容が出ているかを見てください。
偽メール・偽電話の見分け方
フィッシングは、本物そっくりのメールや偽サイトで、パスワードやカード番号を入力させる詐欺です。ニトリは告知で、流出した可能性がある情報が、なりすましメール、フィッシング詐欺、不審な電話などに悪用されるおそれがあるとしています。
ニトリネットの注意喚起ページ(お知らせ一覧で2026年6月25日の掲載)には、注文の連絡やメールマガジンに使うアドレスとして [email protected] と [email protected] が載っています(ほかの用途のアドレスも別に載っています)[ニトリネット 注意喚起]。ただし、今回のお詫びの連絡がどのアドレスから届くかは、告知には書かれていません。また、差出人のアドレスは偽装できます。アドレスが本物に見えても、それだけで信用しないでください。
次のような連絡は、まず疑ってかかります。
- 「お詫び」や「補償」「ポイント付与」を理由に、ログインやカード番号の入力を求めるもの
- 配送業者を名乗り、「不在のため持ち帰りました」などとリンクを開かせようとするSMS
- 「アカウントが停止される」「本日中に手続きを」など、急がせるもの
- リンク先のドメインが、ニトリの公式サイトで確かめられないもの(公式は nitori-net.jp や nitorihd.co.jp など。似た文字の別のドメインもあります)
- 名前や住所を言い当てたうえで、パスワードや暗証番号を聞いてくる電話
ニトリネットの注意喚起ページでは、ニトリネットを装った偽サイトがあることや、ニトリ以外が運営するまとめサイトに誤った問い合わせ番号が載っていることにも注意を呼びかけています。問い合わせ先は、検索結果やまとめサイトではなく、ニトリの公式サイトで調べてください。偽サイトでパスワードを入れてしまったら、すぐに本物のサイトからパスワードを変え、同じパスワードを使っていたほかのサービスも変えます。カード番号を入れてしまったときは、カード会社に連絡してください。配送業者を名乗る偽SMSへの注意は「佐川急便の不正アクセスの記事」にも書いています。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ただ、ニトリの件とPHPの件を結びつける材料はありません。
- ニトリの告知には、PHPや脆弱性の名前は出てきません
- 原因と侵入経路は、外部の専門機関と調査中としています
どうやって入り込まれたのかは、続報を待つしかありません。この記事でも、推測で原因を書くことはしません。なお、ニトリでは2022年9月にも、スマホアプリ「ニトリアプリ」に約13万2000アカウントの不正ログインがあり、ニトリはほかのサービスから流出したIDとパスワードを使う「リスト型攻撃」と推測していると、ITmediaが報じています[報道:ITmedia NEWS(2022年9月21日)]。今回の件との関係は、告知には書かれていません。
同じように小売の会員情報が狙われた件として、「無印良品の公式アプリ「MUJIアプリ」の件」もまとめています。
企業向け:会員情報を守るために見直すこと
会員サービスや通販サイトを運営している会社に向けて、一般的な対策をまとめます。今回の侵入経路とは関係なく、たくさんの会員情報を持つシステムを守るための観点です。
入り口をしぼる
- 会員情報を扱う管理画面、データベース、API(システム同士をつなぐ窓口)は、使える人と接続元をしぼる
- 管理者や委託先のアカウントにも二要素認証を使い、使っていないアカウントは止める
- 使っているソフトやサーバーの更新を止めたままにしない
大量に持ち出されたら気づけるようにする
- ふだんより多い件数の読み出しや、深夜の大量アクセスに気づける監視を入れる
- ログは、あとからさかのぼって調べられるよう、十分な期間残す。今回も、判明後のログ解析で、それより前のアクセスの可能性が見つかっています
持つ情報を減らす
- 使わなくなった会員や古い注文の情報を、決めた期間で消す
- 本番のデータを、テストや分析のために丸ごと別の場所にコピーしない
漏えいが起きたときの報告
個人情報保護法では、個人データの漏えいなどで、本人の数が1,000人を超えるときや、不正な目的で行われたおそれがあるときなどは、個人情報保護委員会への報告と本人への通知が必要になります。くわしくは個人情報保護委員会のページで確かめてください。自社のサイトに侵入の跡がないかの確かめ方は「乗っ取られていないか確かめる侵害チェックの方法」にまとめています。
よくある質問
自分が対象かどうか、どうすれば分かりますか?
ニトリは、対象のお客様にメールまたは郵送で順次連絡するとしています。件数が最大3,762万件と多いので、ニトリネットやニトリの会員サービスを使ったことがある人は、対象かもしれないと考えて行動しておくと安心です。届いた連絡が本物かどうかは、連絡の中のリンクや番号ではなく、公式サイトやお客様相談室(0120-209-993)で確かめてください。
パスワードは変えないといけませんか?
ニトリは告知でパスワードの変更を求めておらず、ログインパスワードは対象に含まれていません。ただ、ほかのサービスと同じパスワードを使っているなら、この機会に変えておくと安心です。
クレジットカードは止めたほうがいいですか?
告知では、クレジットカード情報は対象に含まれていないとしています。ただし、偽サイトでカード番号を入力してしまった場合は別なので、すぐにカード会社に連絡してください。
店舗で買い物をしただけでも対象になりますか?
告知の対象は「個人会員およびニトリグループでの商品購入者」と、ニトリネットとECモールのニトリ公式ショップの注文データです。店舗だけで買った人がどこまで含まれるかは、告知からは分かりません。気になる人は、お客様相談室に問い合わせてください。
楽天市場やYahoo!ショッピングで買った分も対象ですか?
告知は「ECモールのニトリ公式ショップを通じた当社商品の注文データ」としていて、モールの名前は書いていません。どのモールでの注文が含まれるかは、告知からは分かりません。
原因はPHPの脆弱性ですか?
告知にPHPの話はありません。原因と侵入経路は調査中です。
Webセキュリティ診断センターでは、企業が運営するWebサイトやサーバーについて、更新の状況や侵入の跡がないかの確認を手伝っています。ニトリの個人の会員情報についてのご相談は、ニトリのお客様相談室にお問い合わせください。相談はこちら
参考にした情報
- 株式会社ニトリホールディングス「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月9日)(PDF)
- ニトリホールディングス「ニュース一覧」(11月19日に確認)
- ニトリネット「セキュリティ等に関する注意喚起」(お知らせ一覧で2026年6月25日の掲載)
- ITmedia NEWS「ニトリに不正アクセス、最大3762万件の個人情報流出の可能性 法人会員も対象に」(報道、11月9日)
- INTERNET Watch「ニトリ、不正アクセスにより個人・法人会員の情報最大3762万件が流出の可能性」(報道、11月9日)
- NHK「ニトリ会長 最大3700万件余の個人情報 流出のおそれで陳謝」(報道、11月13日)
- ITmedia NEWS「ニトリ、不正アクセスで13万2000件の個人情報流出か リスト型攻撃で」(報道、2022年9月21日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」