- 湘南美容クリニックなどを運営するSBCメディカルグループで、SBCメディカルグループ株式会社(以下、SBC社)が管理するデータベースがサイバー攻撃を受け、利用者の個人情報が不正に取得されたと、11月19日に発表されました。「可能性」ではなく、取得されたことを確認したという発表です。
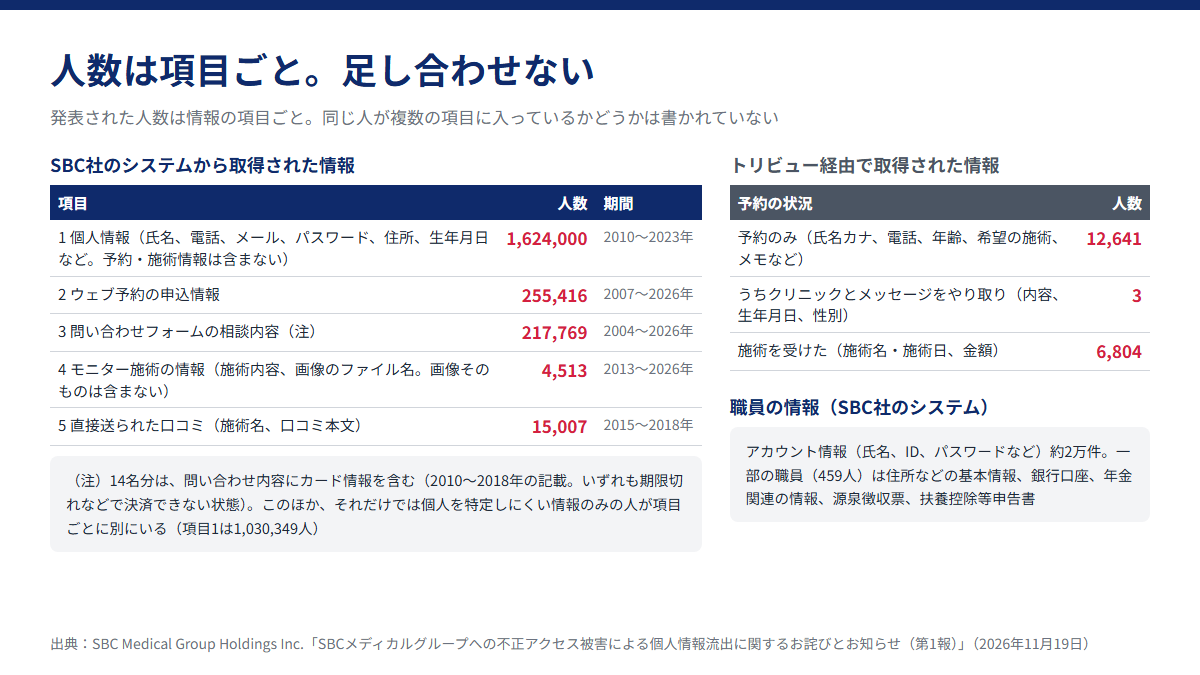
- 人数は情報の項目ごとに示されています。いちばん多いのは氏名、電話番号、メールアドレス、パスワード、住所、生年月日などの「個人情報」で、1,624,000人(2010〜2023年)です。このほか、ウェブ予約の申込情報(255,416人)や、問い合わせフォームの相談内容(217,769人)なども取得されました。項目どうしの重なりは示されていないので、足し合わせた人数にはなりません。
- 外部の予約サービス「トリビュー」でも、湘南美容クリニックなどのアカウントに不正ログインがあり、予約した人の情報が取得されました。
- パスワードは当時、暗号化せずに保存されていました。同じか似たパスワードをほかのサービスで使っているなら、そちらを変えてください。SBCがメールのリンクからパスワードの変更を求めることはありません。
- 施術の内容などを持ち出して金銭を求める連絡が来るおそれがあると、SBCは注意を呼びかけています。応じずに、専用窓口(0120-955-755)に連絡してください。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)/公表日順の一覧は「不正アクセス・情報漏えい一覧」
この記事は、SBC Medical Group Holdings Inc.がPR TIMESと自社サイトで出した第1報をもとに、分かっていることと分かっていないことを分けてまとめたものです。人数の表や経緯の表は、発表の中では画像で載っています。最新の内容はSBCメディカルグループホールディングスの告知で確かめてください。この記事も、続報が出たら更新します。
最新情報(随時更新)
- 11月19日 15:50ごろ確認:PR TIMESのSBC Medical Group Holdings Inc.のページと、最新のリリースは第1報です。湘南美容クリニックの公式サイトのトップにある「重要なお知らせ」も、同じ第1報(SBCメディカルグループホールディングスのサイト)につながっています。第2報は見当たりません。
- 11月19日 11:30:SBC Medical Group Holdings Inc.が「SBCメディカルグループへの不正アクセス被害による個人情報流出に関するお詫びとお知らせ(第1報)」を発表しました[PR TIMES、SBC 告知]。
何が起きたか(時系列)
被害は2つの経路で起きています。1つはSBC社が管理・運用するシステムへの不正アクセス、もう1つは、グループの医療機関が使っている外部の予約サービス「トリビュー」への不正ログインです。発表に書かれた経緯は次のとおりです。
| 日時 | SBC社のシステム | トリビュー |
|---|---|---|
| 11月16日(月)未明 | ウェブサイトのシステムに不正なログインがあり、利用者の情報が外部に流出したことをログ解析で確認 | クリニック向けの管理画面に対し、国内外の多数の接続元から、IDとパスワードの組み合わせを機械的に試す攻撃。グループのアカウント5件(湘南美容クリニック4件、リッツ美容外科 東京院1件)に不正ログイン |
| 11月16日(月)早朝 | セキュリティ監視システムが異常を検知し、すぐに該当サーバーをネットワークから隔離。不正なアクセスは止まった | |
| 11月16日(月)午前 | 対策本部を設置。ログなどを保全し、原因と影響範囲の調査を開始。攻撃元からの通信の遮断、管理システムへのアクセス制限の強化などを実施 | 運営会社からSBC社に報告。不正ログインされたアカウントを含む、グループの全アカウントのパスワードを無効化し、攻撃元からの通信を遮断 |
| 11月16日(月) | 個人情報保護委員会に報告 | |
| 11月17日(火)未明 | 外部の専門機関による詳しい調査を行うことを決定し、準備を進めている | |
| 11月19日 | 第1報を発表。対象の人には順次、個別に連絡するとした | |
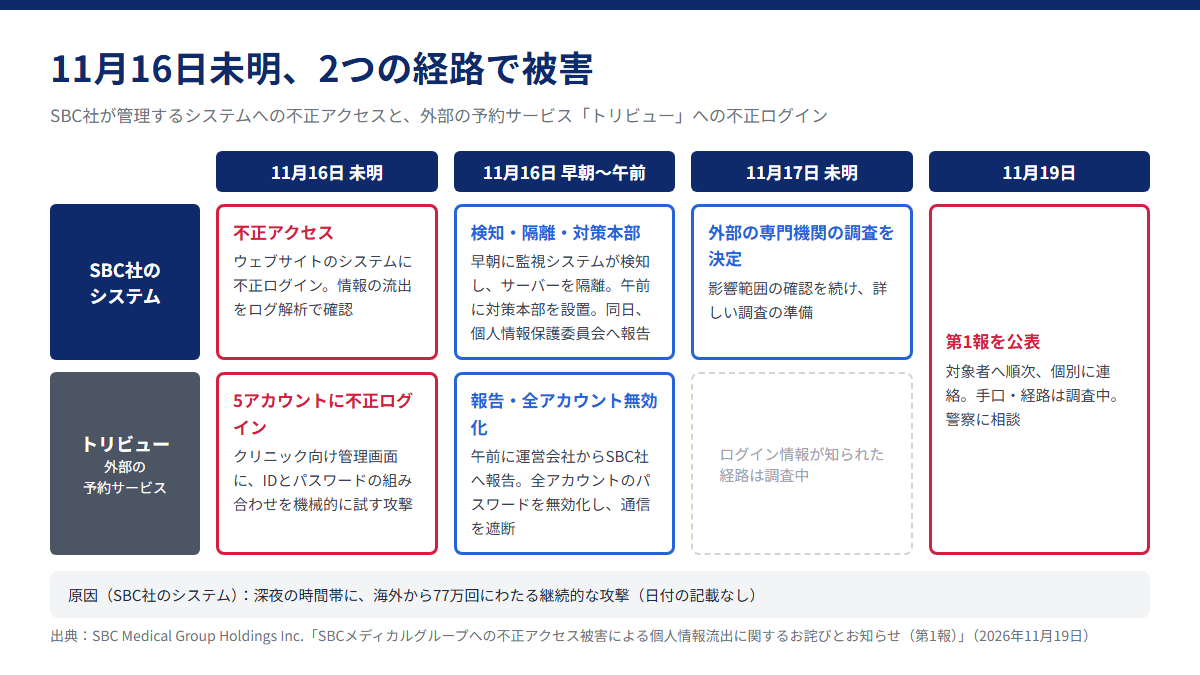
原因について、SBC社のシステムは「第三者が深夜の時間帯に、当該システムに対し海外から77万回にわたる継続的な攻撃を行ったことによるもの」としています。侵入の手口と経路の詳しいことは、外部の専門機関の調査結果を踏まえて改めて知らせるとしています。トリビューについては、ログイン情報が第三者に知られた経路を、トリビューの運営会社とSBC社が調べています。SBCは警察に相談したうえで対処するとしています。
取得された情報と人数・対象外とされた情報
SBC社のシステムから取得された情報
発表の表を、言葉をなるべくそのままにして載せます。人数は項目ごとの数字です。どの情報がそろって取得されたかは、人によって違うとしています。
| 項目 | 取得された情報 | 人数 | 期間 |
|---|---|---|---|
| 1 個人情報(予約・施術情報を含まない) | 氏名、性別、電話番号、メールアドレス、パスワード、住所、生年月日、診察券番号、会員ID、アンケート回答(全部、または一部) | 1,624,000人 | 2010〜2023年 |
| 2 アフィリエイト広告や特定のページを通したウェブ予約の申込情報 | 1の内容(一部のみの場合を含む)と予約の申込情報 | 255,416人 | 2007〜2026年 |
| 3 ウェブサイトの問い合わせフォームから送られた相談内容 | 1の内容(一部のみの場合を含む)と、フォームに書いた内容 | 217,769人 | 2004〜2026年 |
| 4 モニター施術に関する情報 | 1の内容(一部のみの場合を含む)と施術内容、画像データの保存ファイル名(画像そのものは含まない) | 4,513人 | 2013〜2026年 |
| 5 グループに直接送った人の口コミ情報 | 1の内容(一部のみの場合を含む)と施術名、口コミ本文 | 15,007人 | 2015〜2018年 |
このほかに、取得された情報が診察券番号だけ、または氏名を含まないメールアドレスだけなど、ほかの情報と照らし合わせないと個人を特定しにくい人もいます。その人数は、項目1が1,030,349人、項目2が881人、項目3が6,155人、項目4が28,617人、項目5が19,464人です。この人たちにも順次、個別に連絡するとしています。
問い合わせフォームに書かれた内容には、一部にクレジットカード情報が含まれていました。対象は14名で、フォームに書かれた時期は2010〜2018年です。いずれのカードも、有効期限切れなどで追加の決済はできない状態だったことを確認したとしています。
取得された情報に含まれる利用先は、湘南美容クリニック、湘南美容外科クリニック、湘南AGAクリニック、湘南歯科クリニック、SBC新宿近視クリニック、六本木レディースクリニック、湘南美容オンラインクリニックなど、35の名称の医療機関です。利用した当時のブランド名で書かれていて、今は名前が変わった医療機関や、閉院した医療機関も含みます。全部の名称は告知で確かめてください。
トリビュー経由で取得された情報
トリビューを通じて、グループの医療機関56院(湘南美容クリニック55院、リッツ美容外科 東京院)を予約した人が対象です。
| 予約の状況 | 取得された情報 | 人数 |
|---|---|---|
| 予約のみの人 | 氏名(カナ)、電話番号、年齢、希望の施術(本人が書いた内容)、予約した特別メニュー名、メモ(入力があった人のみ) | 12,641人 |
| 予約のみの人のうち、クリニックとメッセージのやり取りがあった人 | 上の内容と、クリニックとのメッセージの内容、生年月日、性別 | 3人 |
| 施術を受けた人 | 上の「予約のみ」の内容と、施術内容(施術名・施術日)、施術金額 | 6,804人 |
予約時の記入内容とメモは自由に書ける欄のため、悩みや体調についての記載が含まれている場合があるとしています。一方、トリビューに載っている症例や口コミ(写真を含む)とは結びついていないことを、運営会社が確認したとしています。
職員の情報
グループの職員のアカウント情報(氏名、ID、パスワードなど)約2万件も取得されました。一部の職員(459人)については、入職時に出した住所などの基本情報、銀行口座の情報、年金関連の情報、源泉徴収票、扶養控除等申告書も取得されています。対象の職員には個別に連絡するとしています。
対象外とされた情報・確認されていない情報
発表は、次のように書き分けています。
- 本件の対象ではない:電子カルテを含む基幹システムなど医療機関の診療システムと、「直接的な施術履歴」
- 不正に取得された事実は、現時点で確認されていない:電子カルテなどの診療記録と、予約サイト「mySBC」の情報
- 二次被害:今回の件による不正利用などの二次被害は、現時点で確認されていない
ただし、上の表のとおり、モニター施術の施術内容(項目4)、口コミの施術名(項目5)、トリビュー経由の施術名・施術日・金額は取得された情報に入っています。「施術に関する情報はまったく漏れていない」という意味ではない点に気をつけてください。
利用したことがある人が今やること
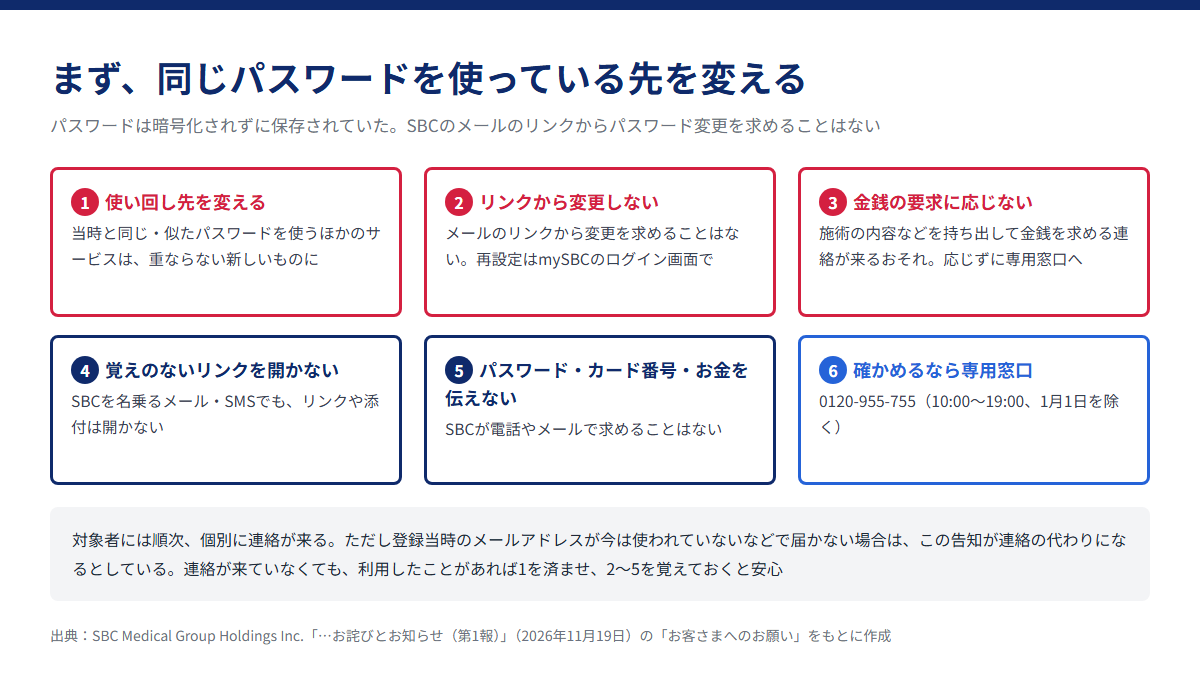
SBCは、対象の人に順次、個別に連絡するとしています。ただ、登録した当時のメールアドレスが今は使われていないなどの理由で、連絡が届かない場合があります。その場合は、この告知を連絡の代わりにするとしています。連絡が来ていなくても、グループの医療機関を使ったことがある人は、次のことを確かめておくと安心です。
1. 同じか似たパスワードを使っているほかのサービスを変える
いちばん先にやりたいのはこれです。SBCは、当時は登録されたパスワードを暗号化せずに保存していたと書いています。取得されたパスワードがそのまま使われて、ほかのサービスに不正にログインされるおそれがあります。SBCに登録したのと同じか似たパスワードを、メール、SNS、ネット通販などで使っているなら、そのサービスのパスワードを、ほかと重ならない新しいものに変えてください。二要素認証(パスワードに加えて、スマホに届く確認コードなどで本人を確かめる仕組み)を使えるサービスでは、あわせて設定しておくと安心です。パスワードの使い回しについては「カプコン「CAPCOM ID」の不正アクセスの記事」でも書いています。
2. パスワードの変更は、メールのリンクからしない
SBCは、メールに書いたリンクからパスワードの変更をお願いすることはないとしています。一方で、不正利用のおそれが高いと判断した場合は、予防のためにパスワードを強制的に再設定(リセット)することがあり、その場合はmySBCのログイン画面から再設定してほしいとしています。mySBCは、メールのリンクではなく、ブックマークや公式サイトから開いてください。
3. 施術の内容を持ち出す金銭の要求には応じない
施術の内容などを持ち出して金銭を求める連絡が届くおそれがあるとしています。応じずに専用窓口へ連絡してください。くわしくは次の章に書きました。
4. 覚えのないメール・SMSのリンクや添付を開かない
流出した情報が、SBCを装ったメール、SMS、電話などによる詐欺に使われるおそれがあります。SBCを名乗るメールやSMSでも、心当たりがなければリンクや添付ファイルを開かないでください。
5. パスワード、カード番号、お金を伝えない
SBCは、電話やメールでパスワード、クレジットカード番号、金銭を求めることはないとしています。求められたら、まず偽物を疑ってください。
6. 確かめるときは専用窓口へ
今回の件の窓口は「不正アクセス対策本部 お客さま専用窓口」で、電話 0120-955-755(受付 10:00〜19:00、1月1日を除く)、メール [email protected] です。トリビューでの予約については、株式会社トリビューのお問い合わせフォームが案内されています。届いた連絡に書かれた番号やリンクではなく、公式の告知に載っている窓口を使ってください。
偽の連絡と、施術を持ち出す金銭要求への注意
今回取得された情報には、問い合わせフォームの相談内容や施術名、口コミの本文など、ほかの人に知られたくない内容が含まれている場合があります。SBCは「お客さまへのお願い」で、次の点に注意するよう呼びかけています。
SBCは、第三者から、施術の内容などを引き合いに出して金銭を要求する連絡が届くおそれがあるとしています。決して応じずに、専用窓口(0120-955-755、[email protected])に連絡してください。SBCは警察と連携して対応するとしています。一人で相手とやり取りを続けず、届いたメールやメッセージは消さずに残しておくと、相談するときに状況を伝えやすくなります。
次のような連絡は、まず偽物を疑ってください。
- 「お詫び」や「補償」を理由に、リンクからログインさせたり、カード番号を入力させたりするもの
- 「パスワードを変更してください」とリンクを送ってくるメール(SBCはメールのリンクからの変更を求めないとしています)
- 名前や生年月日、受けた施術を言い当てたうえで、お金や個人情報を求める電話やメッセージ
- 「本日中に」「家族や職場に知られる前に」など、急がせたり不安をあおったりするもの
偽のサイトにパスワードを入れてしまったら、すぐに本物のサイトでパスワードを変え、同じパスワードを使っていたほかのサービスも変えます。カード番号を入れてしまったときは、カード会社に連絡してください。
なお、SBCは、不正に取得された情報を見たり、使ったり、広めたりする行為は法令に触れるおそれがあるとしています。それらしい情報を見つけても、広めずに窓口へ知らせてほしいとしています。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ただ、SBCメディカルグループの件とPHPの件を結びつける材料はありません。
- SBCの発表には、PHPや脆弱性の名前は出てきません
- SBC社のシステムについては「海外から77万回にわたる継続的な攻撃」と書かれていますが、侵入の手口と経路は外部の専門機関の調査を踏まえて改めて知らせるとしています
- トリビューについては、IDとパスワードの組み合わせを機械的に試す攻撃でログインされたとしていますが、ログイン情報が知られた経路は調査中です
この記事では、推測で原因を書くことはしません。続報が出たら追記します。会員情報が狙われたほかの件として、「花キューピットの不正アクセスの記事」もまとめています。
企業向け:見直したいこと
予約や問い合わせを受け付けるサイトを運営している会社に向けて、今回の発表から読み取れる点と、一般的な対策をまとめます。今回の侵入経路が分かったわけではありません。
パスワードを平文で持たない
今回、当時のパスワードは暗号化されずに保存されていました。会員のパスワードは、元に戻せない形(ハッシュ化。パスワードから計算した値だけを保存するやり方)で保存するのが基本です。古いシステムや、移行の前のデータに平文のパスワードが残っていないかを確かめてください。
古い問い合わせや予約のデータを持ち続けない
今回取得された情報には、2004年からの問い合わせ内容や、2007年からの予約の申込情報が含まれています。使わなくなった問い合わせ、予約、口コミのデータは、決めた期間で消すか、ふだん使うシステムから切り離して保管します。持っている情報が少なければ、漏れたときの範囲も小さくなります。
外部サービスの管理画面にも二要素認証を
トリビューの件では、クリニック向けの管理画面に、IDとパスワードの組み合わせを機械的に試す攻撃があり、5つのアカウントに不正にログインされました。予約サイトや求人サイトなど、外部のサービスの管理画面も自社の入り口の一つです。使える場合は二要素認証を設定し、ほかと同じパスワードを使わず、使っていないアカウントは止めます。
大量のアクセスや読み出しに気づけるようにする
SBC社では、監視システムが異常を検知し、すぐにサーバーを隔離しています。深夜の大量アクセスや、ふだんより多い件数の読み出しに気づける監視と、気づいたときに誰が何をするかを決めておくことが大切です。自社のサイトに侵入の跡がないかの確かめ方は「乗っ取られていないか確かめる侵害チェックの方法」にまとめています。
個人情報保護法では、不正な目的で行われたおそれがある漏えいや、本人の数が1,000人を超える漏えいなどがあったときは、個人情報保護委員会への報告と本人への通知が必要になります。くわしくは個人情報保護委員会のページで確かめてください。
よくある質問
162万人以上が被害を受けたということですか?
1,624,000人は、項目1「個人情報」の人数です。ウェブ予約の申込情報(255,416人)や問い合わせフォームの相談内容(217,769人)などは別の項目として数えられていて、同じ人が複数の項目に入っているかどうかは書かれていません。そのため、項目の人数を足して全体の人数とすることはできません。このほか、それだけでは個人を特定しにくい情報のみの人が、項目ごとに別にいます。
自分が対象かどうか、どうすれば分かりますか?
SBCは、対象の人に順次、個別に連絡するとしています。ただし、登録当時のメールアドレスが使われていないと届かないことがあります。グループの医療機関を使ったことがあり、当時のパスワードをほかでも使っているなら、連絡を待たずにそのパスワードを変えておくと安心です。確かめたいときは、専用窓口(0120-955-755)に問い合わせてください。
カルテや施術の記録も漏れたのですか?
電子カルテを含む医療機関の診療システムと「直接的な施術履歴」は、本件の対象ではないとしています。電子カルテなどの診療記録とmySBCの情報が不正に取得された事実は、現時点で確認されていないとしています。一方で、モニター施術の施術内容、口コミに書かれた施術名、トリビュー経由で予約した人の施術名・施術日・金額などは取得された情報に含まれます。
mySBCのパスワードは変えたほうがいいですか?
SBCは、ほかのサービスで同じか似たパスワードを使っている場合に、そのサービスのパスワードを変えるよう求めています。mySBCについては、不正利用のおそれが高いと判断した場合にSBCがパスワードを強制的に再設定することがあり、そのときはmySBCのログイン画面から再設定してほしいとしています。メールのリンクから変更しないでください。
クレジットカードは止めたほうがいいですか?
カード情報が含まれていたのは、問い合わせフォームに書かれた14名分です。いずれのカードも有効期限切れなどで追加の決済ができない状態だったと確認したとしています。偽のサイトでカード番号を入れてしまった場合は別なので、すぐにカード会社に連絡してください。
原因はPHPの脆弱性ですか?
発表にPHPの話はありません。侵入の手口と経路は調査中です。
Webセキュリティ診断センターでは、企業が運営するWebサイトやサーバーについて、更新の状況や侵入の跡がないかの確認を手伝っています。湘南美容クリニックなどの利用者としてのご相談は、SBCの専用窓口(0120-955-755)にお問い合わせください。相談はこちら
参考にした情報
- SBC Medical Group Holdings Inc.「SBCメディカルグループへの不正アクセス被害による個人情報流出に関するお詫びとお知らせ(第1報)」(PR TIMES、2026年11月19日 11時30分)
- SBCメディカルグループホールディングス「SBCメディカルグループへの不正アクセス被害による個人情報流出に関するお詫びとお知らせ(第1報)」(2026年11月19日)
- PR TIMES「SBC Medical Group Holdings Inc.」のプレスリリース一覧(11月19日に確認)
- 湘南美容クリニック 公式サイト(11月19日に確認)
- 株式会社トリビュー お問い合わせフォーム(SBCの告知で案内されている窓口)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」