- Webサイトやアプリの接客ツール「KARTE(カルテ)」を提供するプレイドが、11月13日未明に不正アクセスを受けました。KARTEは同日から全サービスを止めています。
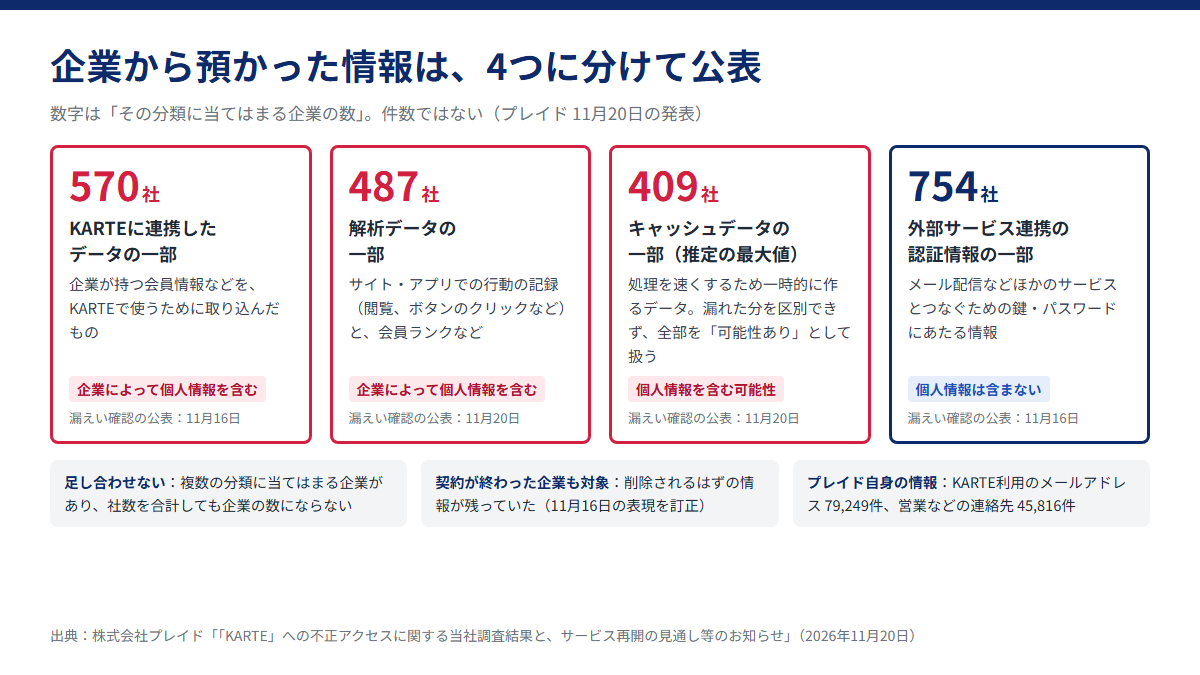
- 11月20日の発表で、企業から預かった情報のうち漏えいした(またはその可能性がある)ものが4つに分けて示されました。連携データの一部 570社、解析データの一部 487社、キャッシュデータの一部 409社(推定の最大値)、外部連携の認証情報 754社です。複数に当てはまる企業があるため、社数は足し合わせられません。
- KARTEを使っていた銀行、通販、メディアなどが、それぞれお詫びを出しています。漏れた項目は会社ごとに大きく違います。性別・年代だけの会社もあれば、氏名やメールアドレスを含む会社もあります。
- 利用者がまずやることは、使っている会社のお知らせを公式サイトで確かめることです。お詫びを名乗るメール・SMSのリンクは開かないでください。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)。KARTEを使っていた会社の発表は漏えい一覧にすべて載せています。
この記事は、プレイドの3つの発表(11月13日・16日・20日)と、KARTEを使っていた各社のお詫びをもとにまとめています。報道に出ている数字のうち、プレイドや各社の発表で確かめられないものは載せていません。続報が出たら更新します。
最新情報(随時更新)
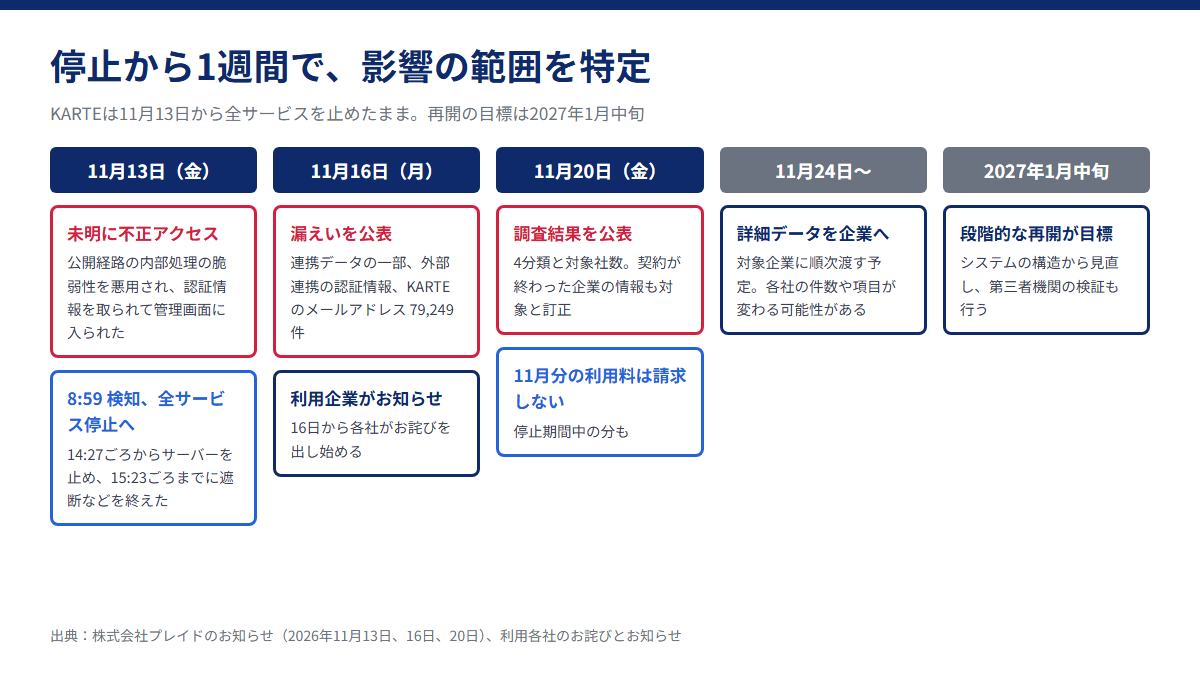
- 11月20日:プレイドが調査結果を公表しました。19日までに影響の範囲と対象件数の特定を終えたとしています。企業から預かった情報を4つに分けて対象社数を示し、契約が終わった企業の情報も対象だったと、16日の「ご利用企業」という表現を訂正しました。11月24日から対象企業に詳細データを順に渡す予定です。KARTEの段階的な再開の目標は2027年1月中旬で、11月分と停止期間中の利用料は請求しないとしています[プレイド 11/20]。
- 11月16日〜19日:KARTEを使っていた会社が、それぞれお詫びとお知らせを出しました。この記事を書いた時点で、漏えい一覧には83件のお知らせを載せています。
- 11月16日:プレイドが漏えいを公表しました。KARTEのアカウントのメールアドレス 79,249件、外部サービス連携の認証情報、利用企業が取り込んでいたデータの一部です[プレイド 11/16]。
- 11月13日:プレイドが不正アクセスの検知とKARTE全体の停止を公表しました[プレイド 11/13]。
何が起きたか(11/13停止→11/16公表→11/20調査結果)
KARTEとは
KARTEは、企業のWebサイトやアプリに組み込んで使うサービスです。訪れた人の行動に合わせて案内を出したり、メールを送ったりするために使われます。そのため、企業がKARTEに渡した会員情報などと、サイトでの行動をもとにKARTEが記録した情報の両方がKARTEの中にあります。
利用者がKARTEに直接登録することはありません。プレイドは「お客様が直接KARTEに登録・ご利用いただくものではございません」と説明しています。KARTEを使っていた会社の会員や、その会社のサイトを訪れた人が、今回の件の関係者になります。
経緯
| 日時 | できごと |
|---|---|
| 11月13日 未明 | 第三者が複数の経路に攻撃を試み、データを取得するための公開経路の内部処理の脆弱性を悪用した。そこで一部のデータを取り、取った認証情報を使ってKARTEの管理画面に入った(11/20の説明) |
| 11月13日 8:59 | プレイドが不正アクセスを検知。認証情報を無効にし、14:27ごろからサーバーを止め始め、KARTEの全サービスを順に停止。15:23ごろまでに通信の遮断などを終えた(11/16の説明) |
| 11月13日 | 不正アクセスとKARTE全体の停止を公表 |
| 11月16日 | 漏えいを公表。個人情報保護委員会への報告と警察への相談を進めているとした |
| 11月19日まで | 影響の範囲と対象件数の特定を完了 |
| 11月20日 | 調査結果、再開の見通し、利用料の扱いを公表 |
| 11月24日から(予定) | 対象企業へ詳細データを順に渡す |
| 2027年1月中旬(目標) | KARTEを段階的に再開 |
どのソフトウェアの、どんな脆弱性だったのかは公表されていません。攻撃した者についても、プレイドは「第三者」とだけ書いています。
再開を1月中旬とした理由について、プレイドは、侵入の経路をふさぐだけでなく、構造の部分を含めたシステムの改善が必要だと判断したと説明しています。第三者機関による検証も行うそうです。再発防止策は、契約終了後の情報の削除も含めて、調査結果を踏まえて決めるとしています。
漏れた情報の4つの分類と「足し合わせない」理由
11月20日の発表では、漏えいした(またはその可能性がある)情報を「企業から預かった情報」と「プレイドが自社のために持っていた情報」に分けています。企業から預かった情報は、次の4つに分類されています。
| 分類 | どんな情報か(発表の説明) | 対象社数 |
|---|---|---|
| KARTEに連携したデータの一部 | 企業が自社で持つデータ(会員情報など)を、KARTEで使うために連携していたもの。KARTEの「紐付けテーブル」機能で取り込まれたデータなど。企業によっては個人情報を含む | 570社 |
| エンドユーザーの解析データの一部 | サイトやアプリでの行動(閲覧、ボタンのクリックなど)の記録と、行動から作られたデータ(会員のランクなど)。企業によっては個人情報を含む | 487社 |
| エンドユーザーのキャッシュデータの一部 | 処理を速くするためにKARTEが一時的に作って持っていたデータ。利用者の識別子を含む。企業によっては個人情報を含む可能性がある | 409社(推定される最大値) |
| 外部サービスとの連携に使う認証情報の一部 | KARTEとメール配信サービスなどをつなぐための、鍵やパスワードにあたる情報。個人情報は含まない | 754社 |
「エンドユーザー」は、KARTEを使う企業のサイトやアプリを利用する一般の人(会員、購入者、サイトを訪れた人など)のことです。
社数を足し合わせない理由
プレイドは、複数の分類に当てはまる企業があるため「単純合算とはなりません」と注記しています。たとえば、ある会社が連携データと認証情報の両方に当てはまれば、570社と754社の両方に数えられています。4つの数字を足しても、影響を受けた企業の数にはなりません。影響を受けた企業の総数は、発表には書かれていません。
同じ理由で、各社が発表した件数も足し合わせられません。一人の人が複数の会社の会員であることは多く、各社の件数にも「重複を含む」「最大」と書かれたものが多いためです。
キャッシュは「全部が漏れた可能性あり」として扱う
キャッシュデータは短い時間で上書きされるため、攻撃を受けた時間帯の中身を後から元に戻せず、どのデータが読み出されたかを1件ずつ示す記録も残っていないそうです。そのためプレイドは、その時間帯にキャッシュに入っていた可能性があるデータのすべてを「漏えいした可能性がある情報」として扱っています。409社が「推定される最大値」とされているのはこのためです。
契約が終わった企業の情報も残っていた
16日の発表では対象を「ご利用企業」と書いていましたが、20日の発表で、すでに契約が終わった企業(契約の全部または一部が終わった企業)の情報も含まれていたと訂正しました。本来は利用規約に沿って削除されるはずの情報が、人の作業と管理の不備で残っていたとしています。残っていた情報は、サービス再開の前の検証のために今は保全していて、検証が終わったら削除して通知するそうです。
以前にKARTEを使っていた会社には、プレイドから連絡が届いていない場合があります。プレイドは、連絡先が古くなっていることがあるとして、連絡が来ていない会社や対象か分からない会社はサポート窓口([email protected])に連絡するよう案内しています。
プレイドが自社のために持っていた情報
| 情報 | 件数 | 漏えい確認の公表 |
|---|---|---|
| KARTE(Wicleを含む)を使うためのメールアドレス(企業の担当者のアカウント) | 79,249件 | 11月16日 |
| 営業活動やサービスのサポートで受け取った連絡先(氏名、メールアドレスなど) | 45,816件 | 11月20日 |
この2つは、KARTEを使う企業の担当者や、プレイドと取引のある人の情報です。一般の利用者の情報とは別のものです。
お詫びを出した主な会社
KARTEを使っていた会社が、それぞれ自社の顧客向けにお詫びとお知らせを出しています。下の表は、漏えい一覧に載せた発表のうち、件数が大きいものと、銀行・証券を中心に選んだものです。件数は各社の発表の文言のままで、「最大」「重複を含む」などの書き方も残しています。会社ごとに数え方が違うため、件数を足し合わせないでください。
| 会社・サービス | 件数(発表の文言) | 主な項目と、含まれないもの | 出典 |
|---|---|---|---|
| ZOZO(ZOZOTOWN・WEAR) EC・小売・11/20公表 | ZOZOTOWN 約1,518万人(うち約4.7万人はログイン名・メールアドレス・電話番号も)/WEAR 約1,393万人/出店ブランド担当者 約2.4万人(区分ごとの人数) | 会員ID、年齢、性別、郵便番号(WEARは会員ID・年齢・性別)。パスワードはKARTEで管理しておらず対象外。カード情報の漏えいは現時点で確認されていない | 発表 |
| 丸井グループ(マルイウェブチャネル・エポスカード) 金融・小売・11/20公表 | ①約883万件 ②約850万件(①と②は別の区分) | ①氏名、性別、生年月日、メールアドレス、顧客管理番号 ②顧客管理番号、性別(うち約6万件は氏名・年齢・年収・キャッシング限度額の可能性)。カード番号・暗証番号・セキュリティコードの漏えいは確認されていない | 発表 |
| 三井住友銀行(スマホアプリなど) 金融・証券・11/20公表 | 最大約14百万件 | 生年月日、年齢帯・性別・電話番号の登録有無(区分値のみ)、お知らせの要否のフラグ。氏名、住所、電話番号、メールアドレス、口座番号、暗証番号、ログインID・パスワードは含まない | 発表 |
| DHC(会員・メールマガジン) EC・小売・11/18公表 | 約1,911万件 | 氏名、メールアドレス、生年月日、性別、会員IDなど。ログインパスワードとカード情報は含まない | 発表 |
| JINS(JINS会員) EC・小売・11/17公表 | 対象アカウント数:約1,829万件(会員登録されているアカウント数であり、情報漏えいの可能性がある最大値) | 会員ID、メールアドレス、姓、生年月日、性別、郵便番号、都道府県。パスワードとカード情報は含まない | 発表 |
| しまむら(公式アプリ・オンラインストア会員) EC・小売・11/17公表 | 会員のお客様に関する情報(約700万件)、会員のお客様が登録したご家族に関する情報(約5万件) | 生年月日、性別、都道府県、郵便番号(家族はお子様の生年月)。氏名、電話番号、詳しい住所、カード情報、パスワードはKARTEに置いていない | 発表 |
| キヤノンマーケティングジャパン(会員) 製造・11/20公表 | 対象件数:約366万件(プレイド社からの報告に基づく、漏えいした可能性のある情報) | 会員識別ID、都道府県・市区町村名、郵便番号、年齢、生年月日、性別、メールマガジンの購読情報。氏名、電話番号、メールアドレス、カード番号、パスワードは含まない | 発表 |
| GDO ゴルフダイジェスト・オンライン(会員) EC・小売・11/17公表 | 当社会員最大6,974,506件(重複を含みます。人数は精査中です) | 識別用のID、誕生日または誕生月、年代、郵便番号など。氏名、メールアドレス、パスワード、カード情報は含まない | 発表 |
| 三菱UFJ銀行(Webサイト・アプリ) 金融・証券・11/18公表 | 約650万件 | 性別、年齢、居住地域(都道府県または政令指定都市)。氏名、住所、電話番号、メールアドレスは含まない | 発表 |
| Francfranc(会員・公式EC) EC・小売・11/17公表 | 会員情報として最大約598万件、公式ECサイト購入履歴に関する最大約400万件 | 氏名、生年月日、ユーザーID、都道府県・市区町村など。カード情報とパスワードの流出は確認されていない | 発表 |
| CAMPFIRE(クラウドファンディング会員) IT・クラウド・11/17公表 | 2026年11月11日までに会員登録を行ったお客様のうち 5,819,779件 | メールアドレス、ハッシュ化したユーザーID。氏名、住所、パスワード、カード情報はKARTEに置いていない | 発表 |
| RIZAP・chocoZAP(ZAP ID) その他・11/17公表 | メールアドレス:最大約432万件、上記のうち氏名を含むもの:最大約6万件(件数は重複を含む最大値で、対象期間も含め精査中) | メールアドレス、一部の氏名、会員ID、性別、年代、都道府県など。決済情報とパスワードは漏えいしていない | 発表 |
| クラブツーリズム(インターネット会員・KARTE) 旅行・交通・11/17公表 | 対象件数:約406万件 | 変換した会員番号、顧客番号、性別、年齢、生年月日。氏名、住所、メールアドレス、カード情報などは含まない | 発表 |
| シャープ公式通販 COCORO STORE 製造・11/19公表 | 対象件数:最大3,264,445件(11月15日判明分) | 年齢、生年月日、性別、KARTE上の識別ID。氏名・住所・メールアドレスの流出は確認されていない | 発表 |
| インフォマート(BtoBプラットフォーム) IT・クラウド・11/17公表 | お客様の情報:最大2,735,267件(当社より「KARTE」へ連携していたデータの総数。実際の流出対象はプレイドからの報告待ち)/当社従業員のメールアドレス:31件 | 内部ID、企業所在地や勤務地の都道府県(件数はKARTEへ連携していたデータの総数で、実際の対象はプレイドからの報告待ち) | 発表 |
| アインズ&トルペ・AYURA(会員) EC・小売・11/17公表 | 最大約260万件の会員情報(アインズ&トルペ会員及びアユーラ会員の合計) | 氏名、生年月日、性別、メールアドレス、電話番号。カード情報とパスワードの流出はない | 発表 |
| Jリーグチケット・J.League Fantasy Card ゲーム・エンタメ・11/18公表 | Jリーグチケット / WEリーグチケット:対象件数 2,383,073件(うちWEリーグチケット14件)/J.League Fantasy Card:対象件数 543件 | ユーザー識別子、生年月日、性別、都道府県、市区町村など。パスワードとカード情報は漏えいしていない | 発表 |
| ユニフォームネクスト(ECサイト・ユニネク) EC・小売・11/18公表 | 最大 1,701,006 件 | 会社名、氏名、メールアドレス、電話番号、郵便番号、職種、業種。ログインパスワード、クレジットカード情報、金融機関口座情報、住所は含まれていない | 発表 |
| mineo(オプテージ) 通信・11/16公表 | 最大142万件(調査は継続中であり、今後の調査結果により変更となる可能性) | メールアドレス、性別、年代、郵便番号、都道府県など(2020年1月以降に解約した一部の人も含む) | 発表 |
| オートバックス会員 EC・小売・11/18公表 | 約137万件(今後の調査で変わる可能性) | 会員番号、IPアドレス。氏名、メールアドレス、パスワード、カード情報などの流出は確認されていない | 発表 |
| コミックシーモア・MangaPlaza(KARTE経由) メディア・11/18公表 | コミックシーモア 最大約13万件/MangaPlaza 最大約117万件(いずれも同一のお客様に関する情報の重複を含む可能性) | ハッシュ化した会員番号、性別、生年月日など(コミックシーモアはメールアドレスも) | 発表 |
| ウェルスナビ(WealthNavi) 金融・証券・11/18公表 | 約91万人のお客様(現時点。今後の精査で変更の可能性) | 識別コード、生年・月、都道府県。氏名、メールアドレス、パスワード、カード情報などは連携していない | 発表 |
| radiko(ラジコ) メディア・11/17公表 | 対象となるお客様は、602,382人です(重複を除いた識別番号の数)。退会済みのお客様を含みます。 | 識別番号、性別・年代、都道府県(一部)、番組と広告を聴いたかどうか。メールアドレス、氏名、パスワード、支払い情報は含まない | 発表 |
| よんでんコンシェルジュ(四国電力) その他・11/16公表 | 約60万件 | 氏名、メールアドレス、住所、性別、誕生日など。カード・口座の情報とパスワードは流出していない | 発表 |
| 三菱UFJモルガン・スタンレー証券(オンライントレード) 金融・証券・11/18公表 | 当社オンライントレードをご利用の一部のお客さま 約28万件 | 性別と年代の区分(数字)。氏名、口座番号、パスワードなどは含まない | 発表 |
| 三菱UFJ信託銀行(信託ダイレクト) 金融・証券・11/18公表 | 約23万件(①インターネットバンキング利用者と②インターネットバンキング・LINE公式アカウント双方の利用者の合計) | 会員番号から作った識別子、性別など。氏名、メールアドレス、口座番号、パスワードは含まない | 発表 |
| 毎日新聞デジタル(アプリ) メディア・11/19公表 | 姓(苗字のみ)約14万件、年齢約7万件、契約プラン名約1万8,000件、まいポID約2,700件、メールアドレス約80件 | 姓、年齢、契約プラン名、ポイントのID、メールアドレス。パスワードと決済情報は含まない | 発表 |
| 三菱UFJ eスマート証券(旧auカブコム証券) 金融・証券・11/18公表 | 証券口座番号:約60千件、年齢:約105千件 | 証券口座番号、年齢(ほかの情報とつながらない状態)。氏名、メールアドレス、パスワードは含まない | 発表 |
表のとおり、件数が大きくても中身は会社ごとにかなり違います。たとえば三菱UFJ銀行の約650万件は、性別・年齢・居住地域の3項目で、氏名や連絡先は含まないとしています。一方で、氏名やメールアドレス、電話番号を含むとした会社もあります。件数の大きさだけで心配の度合いを決めず、自分が使っている会社のお知らせで項目を確かめてください。
業種ごとに見ると
- 銀行・証券・保険:三井住友銀行、横浜銀行、三菱UFJ銀行、三菱UFJ信託銀行、三菱UFJモルガン・スタンレー証券、三菱UFJ eスマート証券、ウェルスナビ、SOMPOひまわり生命、トヨタファイナンシャルサービス(TOYOTA Wallet)、ドコモ・ファイナンスなど。項目を書いた会社の多くは、識別子や性別・年代などで、口座番号やパスワードは含まないとしています(三菱UFJ eスマート証券は証券口座番号を含むとしています)。
- 通販・小売:DHC、JINS、しまむら、Francfranc、アインズ&トルペ・AYURA、シャープのCOCORO STORE、オートバックス、ワールド、TSIホールディングス、ゴールドウイン、ワコールなど。件数や項目をまだ調べている会社もあります。
- メディア・エンタメ:日本経済新聞社、毎日新聞社、テレビ東京、WOWOW、radiko、Jリーグ、東宝、NTTソルマーレ(コミックシーモア)など。日経、テレビ東京、WOWOWは、件数を書いていないか、調査中としています。
- そのほか:CAMPFIRE、RIZAP・chocoZAP、クラブツーリズム、mineo(オプテージ)、四国電力、ベネッセ、タイミー、GOなど。
83件すべては漏えい一覧で見られます。絞り込みの「委託先・経由したサービス」で「プレイド(KARTE)」を選ぶと、KARTE経由の発表だけを表示できます。各社は11月24日からプレイドの詳細データを受け取る予定なので、件数や項目はこれから変わる可能性があります。
なお、KARTEを使っていたと報じられていても、自社でお知らせを出していない会社はこの表に載せていません。載っていないことは「影響がない」という意味ではありません。
利用者が今やること
プレイドは、企業から情報の取り扱いを任された立場(受託者)なので、「自分の情報が含まれるか」という個人の問い合わせには答えられないとしています。自分が対象かどうか、何が漏れたかは、使っている会社のお知らせと窓口で確かめることになります。
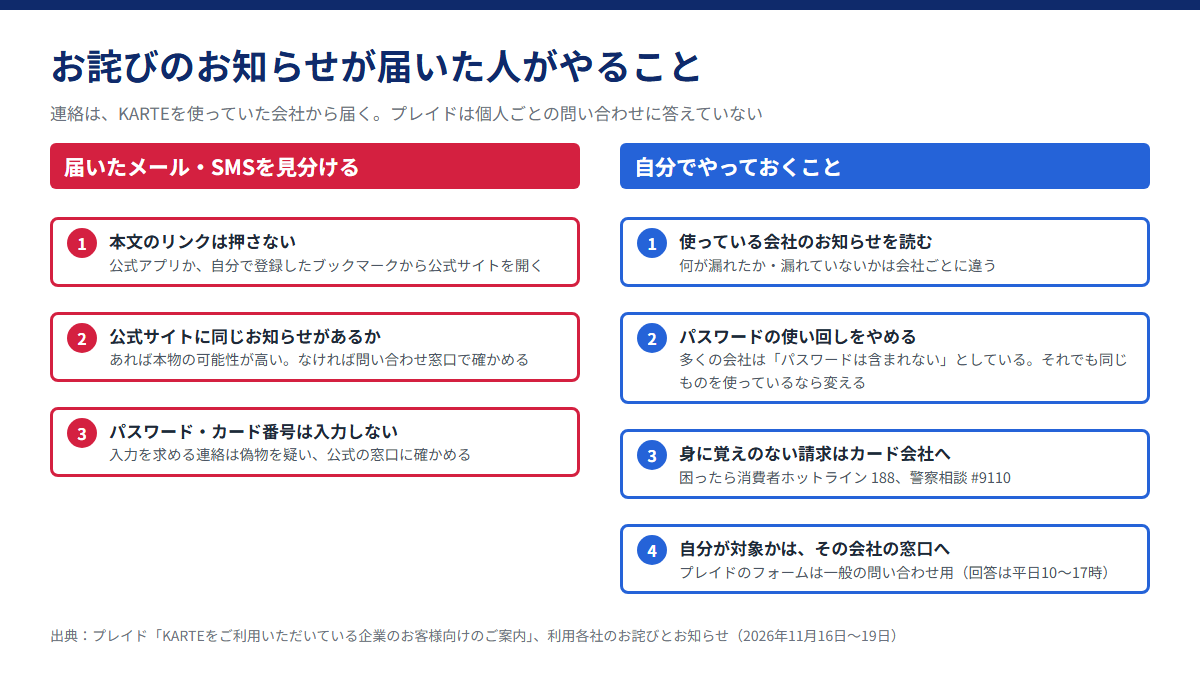
1. 使っている会社のお知らせを、公式サイトで読む
表の会社や漏えい一覧にある会社を使っているなら、その会社の公式サイトのお知らせを読んでください。対象の人にメールなどで個別に連絡するとしている会社も多くあります(三菱UFJ銀行、DHC、毎日新聞社など)。退会した人の情報が含まれるとした会社(Jリーグ、radiko、mineoなど)もあるので、今は使っていないサービスも確かめておくと安心です。
2. 届いたお詫びメールの見分け方
本物のお詫びメールに混じって、それをまねた偽メールが届くおそれがあります。次の順で確かめてください。
- メールやSMSの中のリンクは押さず、公式アプリか、自分で登録したブックマークから公式サイトを開く
- 公式サイトに同じ内容のお知らせが出ているかを見る。見つからなければ、公式サイトに書かれた問い合わせ窓口で確かめる
- パスワード、カード番号、暗証番号、ワンタイムパスワードの入力を求められたら、入力しない
3. パスワードの使い回しを見直す
表のとおり、多くの会社は「ログインパスワードやカード情報は含まれない」「KARTEに連携していない」としています。それでも、メールアドレスが漏れた人は、そのアドレスを狙った偽メールやパスワードの当てずっぽう攻撃を受けやすくなります。同じメールアドレスと同じパスワードを複数のサービスで使っているなら、この機会に別々のものに変え、二段階認証を使えるサービスでは設定しておきましょう。
4. 身に覚えのない請求や連絡があったら
プレイドの案内では、身に覚えのない請求はカード会社へ、知らない業者からの連絡が増えて心配なときは消費者ホットライン(188)へ、不正利用などの被害は都道府県警察のサイバー犯罪相談窓口か警察相談専用電話(#9110)へ相談するよう勧めています。
問い合わせ窓口
- 自分が対象か、何が漏れたか:使っている会社の窓口(各社のお知らせに書いてあります。表の「出典」から開けます)
- KARTEやプレイドについての一般的な質問:プレイドのエンドユーザー向け案内ページのお問い合わせフォーム。電話窓口はなく、回答は平日10:00〜17:00に受付順です。個人の情報が含まれるかどうかには答えられないとしています
- 自分の情報の削除:削除を判断する権限は委託元の企業にあるため、使っている会社の窓口に頼むよう案内されています
お詫びメールに便乗した偽メールへの注意
11月20日時点で、今回の件を名乗った偽メールが出回っているという発表は、プレイドの発表の中には見当たりません。ただ、プレイドは11月16日の発表で、KARTEのアカウントのメールアドレスあてに「当社をかたる不審なメールが届く可能性」があるとして、企業の担当者に注意を呼びかけています。一般の利用者向けの案内でも、心当たりのない連絡のURLや添付ファイルは開かず、公式サイトで確かめた正規の窓口に問い合わせるよう勧めています。
大きな漏えいが報じられた後は、「補償の手続き」「本人確認のお願い」などの文面で偽サイトに誘う連絡が出やすくなります。SOMPOひまわり生命は、案内メールでパスワードの再設定や口座情報の入力を求めることはないと明記しています。お詫びを名乗る連絡でカード番号やパスワードの入力を求められたら、偽物を疑ってください。
委託先経由で多くの会社に広がった件として、メール配信システムの「ユミルリンク(Cuenote FC)の不正アクセス」では、委託先のドメインを使った迷惑メールが確認されました。似た構図の件として参考にしてください。
PHPの脆弱性(php2shell)との関係
プレイドの3つの発表に、PHPの話は出てきません。原因は「データを取得するための公開経路における一部の内部処理の脆弱性」とされていますが、どのソフトウェアのどの脆弱性かは書かれていません。PHPの脆弱性(php2shell)が原因だとする記載はありません。
KARTEなどの外部サービスを使う会社が見直すこと
今回の件は、自社のサーバーが侵入されていなくても、顧客の情報を渡していた外部のサービスが侵入されれば、自社の顧客の情報が漏れることを示しました。KARTEを使っていない会社にも、接客ツール、メール配信、アクセス解析、CRMなど、顧客の情報を預けている外部サービスはあるはずです。
1. 外部連携の認証情報(APIキー)を無効にし、再発行する
プレイドは16日の発表で、外部サービスとの連携を使っている企業に、連携用の認証情報(シークレットキー、アクセストークンなど)の無効化を求めました。無効にしないと、連携先のサービスへの不正アクセスで、意図しないデータの書き込みや漏えいが起きるおそれがあるとしています。ウェルスナビや三菱UFJ eスマート証券などは、連携の停止と認証情報の無効化を済ませたと発表しています。
KARTEを使っていた会社は、KARTEにつないでいたメール配信、広告、CRMなどの側で、KARTE用に発行したキーやトークンを無効にしてください。再開後にまたつなぐときは、新しく発行し直し、必要な権限だけを与えます。KARTE以外のサービスでも、だれが・どのサービスに・どんな権限のキーを渡しているかを一覧にしておくと、同じことが起きたときにすぐ止められます。
2. 解約したサービスに残ったデータの削除を確かめる
今回、契約が終わった企業の情報も残っていました。利用規約で削除すると決まっていても、実際に消えているとは限りません。解約したサービスについては、データが削除されたことを書面などで確かめる、契約の時点で削除の方法と証明の出し方を決めておく、といった手当てが必要です。今回の件で前にKARTEを使っていた会社は、プレイドからの連絡が届いていなくても、自社が対象かどうかを問い合わせてください。
3. 外部サービスに渡す項目を必要な分だけにする
各社の発表を見ると、性別・年代や識別子だけを渡していた会社と、氏名やメールアドレスまで渡していた会社で、漏れた中身が大きく違います。外部サービスに渡す項目は、その機能に本当に必要なものだけに絞り、氏名や連絡先は元に戻せない形(ハッシュ化した識別子など)に置き換えられないかを検討してください。
4. 委託先の管理と、漏えい時の報告に備える
委託先で起きた漏えいでも、顧客の情報を預かっている会社(委託元)に、個人情報保護委員会への報告や本人への通知の義務がかかる場合があります。GDOはプレイドと連名で個人情報保護委員会に報告したとし、DHCも連名で報告する予定としています。委託先から連絡が来たときに、何が・何件・いつ漏れたかを確かめ、報告とお知らせを出すまでの手順を決めておくと、慌てずに対応できます。報告の期限など詳しいことは、個人情報保護委員会の案内で確かめてください。
外部のサービスを通じて自社サイトの訪問者に被害が出た例としては、A/Bテストツールが乗っ取られた「Optimizelyの件」もあります。自社サイトに読み込んでいる外部タグの見直し方は、そちらで説明しています。
よくある質問
KARTEに登録した覚えがありません。なぜ関係があるのですか?
KARTEは企業のサイトやアプリに組み込まれて動くサービスで、利用者が直接登録するものではありません。KARTEを使っていた会社の会員や、その会社のサイト・アプリを使った人の情報が、その会社からKARTEに預けられていました。
自分の情報が漏れたかどうか、どこで分かりますか?
使っている会社のお知らせと窓口で確かめてください。プレイドは個人ごとの問い合わせには答えられないとしています。対象の人にメールなどで個別に連絡するとしている会社も多くあります。
全部で何社、何件の情報が漏れたのですか?
プレイドは分類ごとの対象社数(570社、487社、409社、754社)を示していますが、複数の分類に当てはまる企業があるため、足し合わせた数にはなりません。企業の総数や、利用者の情報の総件数は発表されていません。各社の件数も重複を含むなど数え方が違うので、足し合わせられません。
クレジットカード番号やパスワードは漏れましたか?
プレイドの発表には、利用者のログインパスワードやカード番号についての記載はありません(発表にある「パスワードにあたる情報」は、外部サービスとつなぐための認証情報のことです)。表に載せた多くの会社は、ログインパスワードやカード情報は「含まれない」「KARTEに連携していない」としています。ただし項目は会社ごとに違うので、自分が使っている会社のお知らせで確かめてください。
退会したサービスの情報も含まれますか?
含まれる場合があります。Jリーグ、radiko、ポケットマルシェなどは退会済みの人も対象に含むとしています。mineoは2020年1月以降に解約した一部の人を含むとしています。
KARTEはいつ再開しますか?
プレイドは、段階的な再開の目標を2027年1月中旬としています。時期が変わる場合はあらためて知らせるそうです。KARTEを使っていた会社のサービスそのものについては、シャープ(COCORO STORE)、Francfranc、chocoZAPなどが、ふだんどおり使えるとしています。
Webセキュリティ診断センターでは、外部サービスで起きた漏えいについて、影響範囲の整理、利用者へのお詫び・お知らせ文の作成、個人情報保護委員会への報告の準備を手伝っています。自社のWebサイトにほかに危ないところがないかの確認もできます。相談はこちら
参考にした情報
- プレイド「「KARTE」への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ」(2026年11月20日)
- プレイド「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」(2026年11月16日、11月20日更新)
- プレイド「当社サービスへの不正アクセスに関するご報告」(2026年11月13日、11月20日更新)
- プレイド「当社サービスへの不正アクセスについて(KARTEをご利用いただいている企業のお客様向けのご案内)」
- KARTEを使っていた各社のお詫びとお知らせ(表の出典欄、漏えい一覧)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」