- WebサイトのA/Bテスト用ツール「Optimizely Web Experimentation」が悪用され、利用企業のサイトに読み込まれるスクリプトへ攻撃コードが書き足されました。日付は2026年11月16日(UTC。日本時間では16日の昼すぎから17日の朝)です。
- Optimizelyは、アカウント登録の流れにあった欠陥を使われ、利用企業の管理者になりすまされたと説明しています。欠陥は修正済みで、攻撃コードはすべて削除したとしています。影響を受けたのは顧客の5%未満だそうです。
- セキュリティ研究者Scott Helme氏(Report URI)の調査では、調べた1,611個のスニペット(サイトに貼る読み込み用のタグ)のうち188個、178組織で攻撃コードが見つかりました。Zoom、BBC、CNN、Salesforce、GitLabなどが含まれます。
- 攻撃コードには、ページで入力したカード番号を抜き取る、コピーした仮想通貨アドレスをすり替える、古いiOSのiPhone・iPadを狙う、という働きがありました。その時間帯に該当サイトでカードを入力した人は、カードの利用明細を確かめてください。iPhone・iPadは最新のiOSに更新してください。
- 外部のタグを使うサイトの運営者にも関係があります。自社のサーバーに問題がなくても、読み込んでいる外部のタグが乗っ取られると、自社サイトの上でカード情報が抜かれることがあります。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)
10月に国内で発表された件は「2026年10月の不正アクセス・情報漏えい 国内まとめ」で一覧にしています。
この記事は、Optimizelyのステータスページと顧客向けの報告書、Report URIの調査記事をもとに、分かっていることと分かっていないことを分けてまとめたものです。報道やセキュリティ企業の分析は、出典の名前を添えて書き分けています。最新の状況はOptimizelyのステータスページで確かめてください。この記事も続報が出たら更新します。
最新情報(随時更新)
- 11月18日 23:49(日本時間):Optimizelyがステータスページを更新しました。登録の流れの欠陥を使って利用者になりすまし、攻撃コードを差し込んだこと、検知から3時間以内に欠陥を塞いだこと、攻撃コードはシステムに残っていないこと、パスワードなどの認証情報が漏れた件ではないこと、影響を受けたのは顧客の5%未満であることを説明しています。Web Experimentationの顧客全員に直接連絡したとし、それ以外の製品の利用者は何もしなくてよいとしています[Optimizelyステータスページ]。11月19日 11:10ごろの時点で、これより新しい更新は見当たりません。
- 11月17日:Optimizelyが顧客向けの報告書(初回)を公開しました。時刻つきの経緯、利用企業がやること、Mandiant(米国のセキュリティ調査会社)による調査を続けていることが書かれています[Optimizely報告書(PDF)]。同じ日、Report URIが調査記事を更新し、11月16日 23:11(UTC)の時点で攻撃コードの入ったファイルはすべてきれいになったと書きました。
- 11月17日 10:02(日本時間):Optimizelyがステータスページで最初に公表しました。Experimentationの脆弱性を使われ、一部の顧客のプロジェクトに悪意のあるJavaScriptが足されたこと、脆弱性は修正し、足されたコードは削除したことを伝えています。
- 11月16日:Report URIのScott Helme氏が調査記事「World's Largest Brands Infected With Malware Via Optimizely」を公開しました[Report URI]。
何が起きたか(仕組みと時系列)
A/Bテストのツールが入り口になった
Optimizely Web Experimentationは、サイトのボタンの色や文言を2通り見せて、どちらがよく押されるかを比べる「A/Bテスト」のためのツールです。使う会社は、自社のページにOptimizelyのスニペット(読み込み用のタグ)を1行貼ります。タグはページが開かれるたびにOptimizelyの配信網から最新の中身を読み込むので、管理画面で設定を変えるだけでサイトの見た目を変えられます。
今回、攻撃者が利用したのはこの仕組みです。Optimizelyの報告書によると、攻撃者はWeb Experimentationのアカウント登録の流れにあった欠陥を使い、利用企業の管理者になりすましました。そのうえで、各社のプロジェクトの「Project JavaScript」欄(すべてのページで動かす独自のコードを書く欄)に攻撃コードを書き込みました。報告書は、パスワードが盗まれたわけではなく、Optimizelyの管理者アカウントが破られたわけでもない、としています。
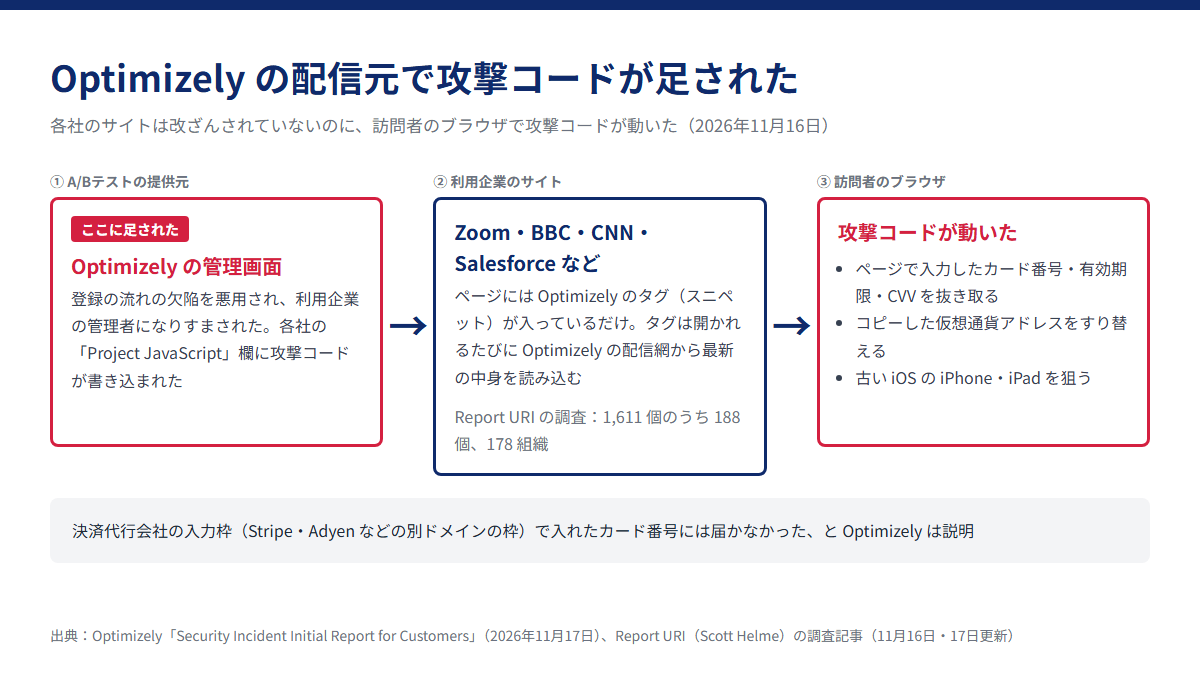
利用企業のサーバーが侵入されたわけではありません。各社のページは、いつもどおりOptimizelyのタグを読み込んだだけです。ただ、その中身が書き換えられていたため、訪問者のブラウザで攻撃コードが動きました。Optimizelyも「影響はサイトを通じたもので、利用企業のネットワークではない」と説明しています。
時系列
Optimizelyの発表とReport URIの観測では、始まりと終わりの時刻が違います。どちらが正しいかはまだ確かめられないため、両方を並べます。元の時刻はUTC(協定世界時)で、日本時間は9時間足したものです。
| 日本時間 | できごと | 出典 |
|---|---|---|
| 11月16日 9:37 | 攻撃者が、なりすましに使うアカウントを登録の流れで作り始めた | Optimizely |
| 11月16日 13:21 | BBCのスニペットで、攻撃コードを最初に確認 | Report URI |
| 11月16日 16:51 | 利用企業のプロジェクトに最初の攻撃コードが書き込まれた | Optimizely |
| 11月16日 20:20 | Zoomのスニペットが書き換えられた | Report URI |
| 11月16日 22:34 | Optimizelyが不正な動きを検知 | Optimizely |
| 11月16日 22:43 | 攻撃コードに、カード情報を抜き取る機能が加わった | Report URI |
| 11月17日 1:06〜1:53 | 攻撃コードの配信をCloudflareで遮断(1:06)、欠陥を修正(1:10)、なりすましたアカウントのログインを切り、トークンを無効化(1:53) | Optimizely |
| 11月17日 2:13〜2:57 | iOS向けの配信先が1つ増え、iOS 18.6以前で訪れた人すべてに攻撃の仕掛けが読み込まれるようになった(iOSを狙う動きはそれ以前からあった) | Report URI |
| 11月17日 7:24 | すべてのプロジェクトから攻撃コードを削除 | Optimizely |
| 11月17日 8:11 | 攻撃コードの入ったファイルがすべてきれいになったことを確認 | Report URI |
| 11月17日 10:02 | ステータスページで公表 | Optimizely |
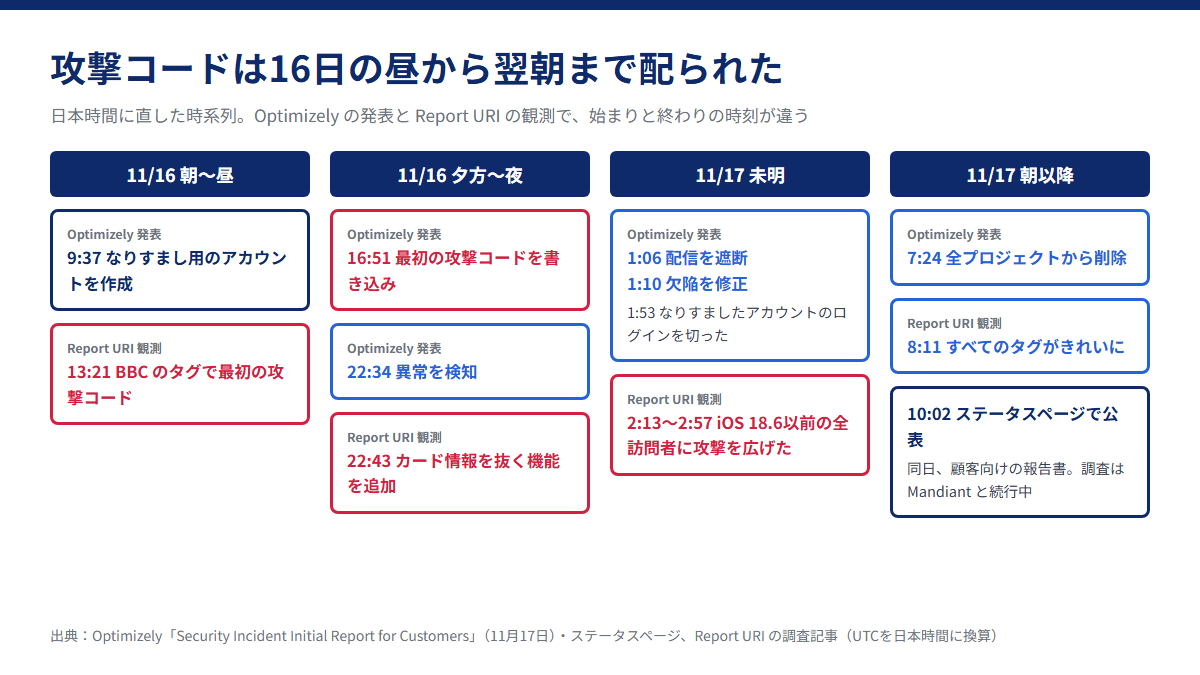
Optimizelyは、攻撃コードが配られていた時間を「11月16日 7:51〜22:24(UTC)」としています。日本時間では16日 16:51〜17日 7:24 です。Report URIはそれより早い16日 13:21(日本時間)にBBCのスニペットで攻撃コードを見ています。どちらにしても、日本時間の11月16日の昼すぎから17日の朝までが対象の時間帯です。サイトごとの正確な時間は、Optimizelyが各利用企業に個別に伝えるとしています。
影響を受けたサイト
Optimizelyは、影響を受けたのは「顧客の5%未満」とだけ発表していて、社名は「顧客のことは開示できない」としています。具体的な社名は、Report URIの調査によるものです。Helme氏は、見つけられた1,611個のスニペットを調べ、188個(178組織)で攻撃コードを見つけたと書いています。見つけられたものしか調べられていないので、実際の数はもっと多いかもしれない、とも書いています。
Report URIの一覧には、Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC、Equifax、Air France-KLM、Ledger、Peacock、Smartsheetなどが並んでいます。Optimizely自身のサイトも含まれていました。
Zoomは、同社のSecurity Bulletinのページに注記を出しています。Optimizelyの件を把握していること、念のため本番環境でOptimizely Web Experimentationを止めたこと、今のところ顧客データへの影響は見つかっていないことが書かれています(注記に日付はありません)[Zoom Security Bulletins]。Salesforceも念のためOptimizelyのスクリプトを止めた、とStepSecurityは伝えています[StepSecurity]。
日本との関係では、Report URIの一覧に「Levi's Japan(levi.jp)」が入っています。11月19日 11:10ごろの時点で、日本の企業による告知や、日本語の報道は見つけられていません。一覧に入っていることは、そのサイトのタグに攻撃コードが入っていたという意味で、カード情報が実際に抜かれたという意味ではありません。
なお、この件は海外のセキュリティ企業の間で「OPTIMJACK」と呼ばれています[StepSecurity]。
攻撃コードが狙った情報・狙わなかった情報
Optimizelyの報告書とReport URIの調査に書かれている内容を、表にまとめました。
| 情報 | どうなったか | 出典 |
|---|---|---|
| サイトのフォームに直接入力したカード番号・有効期限・CVV(セキュリティコード) | 抜き取りの対象。実際に抜かれたかどうかは「まだ確認できていない」 | Optimizely |
| 決済代行会社の入力枠(Stripe、Adyenなど、別のドメインから表示される枠)に入れたカード番号 | 攻撃コードからは読めなかった | Optimizely |
| コピーした仮想通貨のアドレス | 攻撃者のアドレスにすり替える対象(Report URIによると、BTC、ETH、Solanaなど) | Optimizely、Report URI |
| Cookie(ブラウザに保存されるログイン情報など)の一部と、画面の画像 | アドレスをすり替えたページでだけ、攻撃者に送られた | Optimizely |
| iPhone・iPad | 古いiOSを狙う攻撃の仕掛けが読み込まれた。実際に乗っ取られた端末があるかは分かっていない | Optimizely、Report URI |
| 利用企業のパスワード | 漏えいの証拠はない(認証情報が漏れた件ではない) | Optimizely |
| 個人データ | 「持ち出された証拠は今のところない」 | Optimizely |
最後の行は、読み方に注意が必要です。Optimizelyは同じ報告書で、自社に見えるのは攻撃コードが読み込まれたことまでで、それが成功したか、何を持ち出したかは見えないとも書いています。「証拠がない」は「抜かれていない」と同じ意味ではありません。
お金の面では、Report URIが11月16日 19:25(UTC)時点で攻撃者のウォレットに約7,040ドルが入っていたと数えています。ほかの集計では違う数字も出ていて、確定した被害額ではありません。
該当サイトを訪問した人が今やること
多くの人にとって心配なのは、「自分がその時間帯に該当サイトを見ていたかどうか」です。日本時間の11月16日の昼すぎから17日の朝までに、Report URIの一覧にあるサイトを開いた心当たりがあるかを、まず考えてください。開いただけでカード番号が抜かれるわけではありません。カード番号を抜く機能が狙ったのは、フォームに入力したカード番号です。
1. カードの利用明細を確かめる
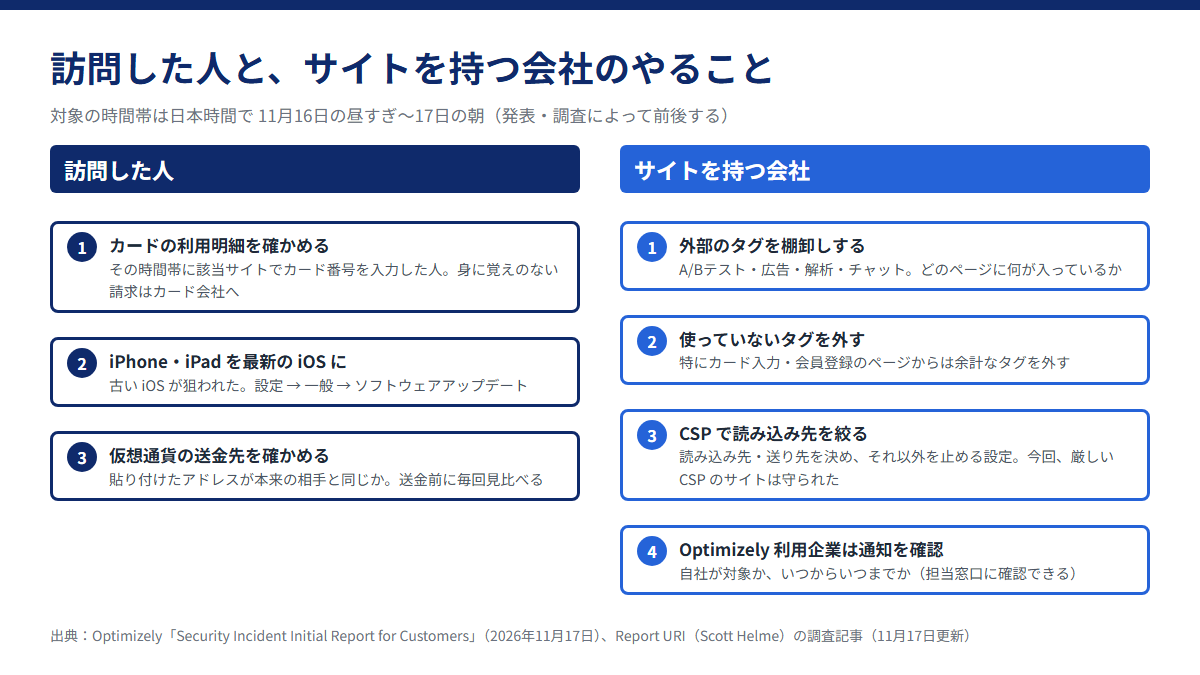
その時間帯に、該当サイトのフォームでカード番号を入力した人が対象です。カード会社のアプリや会員サイトで利用明細を見て、身に覚えのない請求があれば、カードの裏面にある番号からカード会社に連絡してください。Report URIも、該当サイトでカード払いをした人には明細の確認を勧めています。StepSecurityは、さらに一歩進めてカードの再発行を勧めています。
2. iPhone・iPadを最新のiOSにする
攻撃コードは、iPhone・iPadでは別の攻撃の仕掛けを読み込みました。Optimizelyは、狙われたのはiOS・iPadOS 18.6 以前だとしています。Report URIは、攻撃の仕掛けの中の書き込みから、iOS 18.7.3 以降と 26.3 以降はすでに修正済みと読み取っています。いずれにしても、「設定」→「一般」→「ソフトウェアアップデート」から最新版に更新しておけば安心です。Report URIによると、古いiOSでは該当ページが60秒ごとに読み込み直される、という目に見える症状があったそうです。
3. 仮想通貨の送金先を確かめる
その時間帯に、該当サイトからアドレスをコピーして仮想通貨を送った人は、送り先が本来の相手と同じかを確かめてください。攻撃コードは、コピーしたアドレスを攻撃者のアドレスにすり替えていました。これからも、送金の前には貼り付けたアドレスを最初から最後まで見比べる習慣をつけておくと安全です。
Optimizelyのサービスを使っていない人は
Optimizelyは企業向けのサービスです。訪問者がOptimizelyに何かを届け出たり、パスワードを変えたりする必要はありません。
便乗した偽メール・偽サイトへの注意
大きく報じられた件に便乗して、「あなたのカード情報が漏えいしました。こちらで本人確認を」といった偽メールや偽SMSが届くことがあります。カード会社や各社を名乗る連絡でも、メールやSMSの中のリンクは開かず、カードの裏面の番号や、自分でブックマークした公式サイトから確かめてください。カード番号や暗証番号、ワンタイムパスワードを電話やメールで聞かれても答えないでください。
PHPの脆弱性(php2shell)との関係
Optimizelyの報告書とステータスページに、PHPの話は出てきません。原因は、Optimizely自身のアカウント登録の流れにあった欠陥とされていて、利用企業のサーバーに入られたわけではありません。最終的な原因は、Mandiantの調査が終わってから知らせるとしています。
自社サイトを運営する会社が見直すこと
今回の件でいちばん大事なのは、自社が何もミスをしていなくても、読み込んでいる外部のタグが乗っ取られれば、自社サイトの上で訪問者のカード情報が抜かれうるという点です。A/Bテスト、広告、アクセス解析、チャットなどのタグは、多くの場合、他社のサーバーからページが開かれるたびに読み込まれます。中身は他社の側でいつでも変わります。
1. 使っている外部のタグを棚卸しする
自社サイトのどのページに、どの会社のタグが入っているかを一覧にします。タグマネージャー(Googleタグマネージャーなど)を使っている場合は、その中身も含めます。制作会社に任せていて分からないときは、制作会社に一覧を出してもらってください。
2. 使っていないタグを外す。決済ページには余計なタグを置かない
昔のキャンペーンで入れたまま、だれも見ていないタグは外します。特に、カード番号や会員情報を入力するページには、決済に必要なもの以外のタグを置かないのが基本です。Optimizelyも、実験をしていない、カード入力や仮想通貨の送金があるページからはスニペットを外すよう勧めています。
カード番号は、自社のフォームで受け取るより、決済代行会社が用意する入力枠(別ドメインの枠)やリンク型の決済画面で受け取るほうが安全です。今回、StripeやAdyenなどの入力枠に入れたカード番号には攻撃コードが届かなかった、とOptimizelyは説明しています。
3. CSPで、読み込み先と送り先を絞る
CSP(コンテンツ・セキュリティ・ポリシー)は、「このページはこのサーバーからしかスクリプトを読み込まない、ここにしかデータを送らない」とブラウザに伝える設定です。Optimizelyは、厳しいCSPを設定していたサイトは今回守られたとしています。攻撃コードの本体は別のサーバーから読み込まれる作りだったためです。
Report URIが影響を受けた組織のサイトを調べたところ、CSPをまったく設定していなかったのが68組織、CSPで攻撃コードを止められたのは24組織でした。Helme氏は、Optimizelyのドメインを許可しているだけでは意味がなく、読み込み先を必要な分だけに絞っていたかどうかが分かれ目だった、と書いています。CSPは設定を誤るとサイトが動かなくなるので、まず「報告だけ」のモードで試してから本番にするのが安全です。
似た言葉にSRI(サブリソース完全性。読み込むファイルの中身が変わっていないかをブラウザに確かめさせる仕組み)があります。中身が決まったファイルには役立ちますが、A/Bテストのタグのように中身が日々変わるものには使いにくく、今回の件でSRIが防げたと書いた出典は見つけていません。
4. Optimizelyを使っている会社は、通知と自社のスニペットを確かめる
Optimizelyは、Web Experimentationの顧客全員に直接連絡したとしています。報告書は「影響なし」と書かれた通知を受け取っていない会社は、影響を受けたものとみなすよう案内しています。報告書が利用企業に勧めていることは、次のとおりです。
- 今回の件をセキュリティ事故として扱い、自社サイトへの影響を調べる
- 対象の時間帯に、どのページでスニペットが動いていたかを確かめる。カード入力や仮想通貨の送金があるページで動いていたなら、危険度は高いとみなす
- CSPの違反レポートや、見慣れない送り先への通信を調べる(調べる送り先は報告書の第10節にある)
- 対象の時間帯にあったカード決済・仮想通貨の取引を確かめる
- 顧客や当局への通知が必要かを、自社の法律の専門家と検討する
- Webサーバー、CDN、WAF、CSPレポート、決済の記録を、少なくとも11月16日分は残しておく
サイトごとの正確な時間は、Optimizelyの担当窓口(Customer Success Manager)か[email protected]に問い合わせると教えてもらえるとしています。Report URIは、Optimizelyのアカウントにだれが書き込めるか(利用者、APIトークン、連携)を見直すことも勧めています。
決済を扱う会社はPCI DSSの要件も確認する
カード業界のセキュリティ基準PCI DSS v4.0 には、決済ページで動くスクリプトを管理する要件(6.4.3)と、決済ページの不正な変更を見つける要件(11.6.1)があります。PCI SSC(基準を作る団体)は、この2つが2025年3月31日より後は必須になったと説明しています[PCI SSCブログ]。自社がどこまで対象になるかは、決済の受け方によって変わるので、決済代行会社やカード会社に確かめてください。なおOptimizelyは、決済ページ向けに分けている配信先(cdn-pci.optimizely.com)も、今回の仕組みで守りを回り込まれたと報告書で認めています。
自社サイトに不審なスクリプトや侵入の跡がないかの確かめ方は「乗っ取られていないか確かめる侵害チェックの方法」に、決済ページに不正なプログラムが仕掛けられた国内の例は「グッドスマイルカンパニー公式ショップの不正アクセス」にまとめています。外部の部品が乗っ取られる点で似た件として「AIツール「LiteLLM」の配布版に不正プログラム」もあります。
よくある質問
Zoomのアプリや会議は危険ですか?
今回、攻撃コードが入ったのはZoomのWebサイトで読み込まれていたOptimizelyのタグです。Zoomは、念のため本番環境でOptimizely Web Experimentationを止め、顧客データへの影響は今のところ見つかっていないとしています。なお、11月10日にZoomが公表したWindows版アプリ「Zoom Workplace for Windows」の脆弱性(CVE-2026-108186、CVSS 9.6 ほか1件)は、これとは別の話です。こちらはアプリを最新版に更新すれば直ります[Zoom ZSB-26023、窓の杜]。
該当サイトを見ただけで、カード情報が抜かれますか?
見ただけでは抜かれません。カード番号を抜く機能が狙ったのは、そのサイトのフォームに入力したカード番号です。ただし、iPhone・iPadでは、開いただけで古いiOSを狙う仕掛けが読み込まれたので、最新のiOSに更新してください。
自分が対象かどうか、どうすれば分かりますか?
今のところ、訪問者が自分で確かめる方法は公表されていません。日本時間の11月16日の昼すぎから17日の朝までに、Report URIの一覧にあるサイトでカード番号を入力したかどうかが目安です。各サイトが利用者に知らせるかどうかは、それぞれの会社の判断になります。
Optimizelyはもう安全に使えますか?
Optimizelyは、欠陥は修正済みで、スニペットを有効に戻しても安全だとしています。16日に出した「スニペットを止めて」という案内は取り下げたそうです。ただし、最終的な原因はMandiantの調査が終わってから知らせるとしています。自社で確認を終えるまで止めておくことも、報告書は選択肢として認めています。
うちはOptimizelyを使っていません。関係ありますか?
Optimizelyそのものとは関係ありません。ただ、ほかの会社のタグを読み込んでいるなら、同じことが起きる可能性はあります。Report URIは、Optimizelyの件の前にも、ほかの3つのサービスのスクリプトを通じて同じような攻撃コードが配られていたと報告しています。棚卸しとCSPの見直しは、どの会社にも役立ちます。
原因はPHPの脆弱性ですか?
Optimizelyの発表にPHPの話はありません。原因はOptimizelyのアカウント登録の流れにあった欠陥とされています。
Webセキュリティ診断センターでは、企業が運営するWebサイトについて、読み込んでいる外部のスクリプトの洗い出しや、更新の状況、侵入の跡がないかの確認を手伝っています。カードの不正利用についてのご相談は、お使いのカード会社にお問い合わせください。相談はこちら
参考にした情報
- Optimizely Service Status「Web Experimentation Security Incident」(2026年11月17日 01:02 UTC、11月18日 14:49 UTC更新)
- Optimizely「Security Incident Initial Report for Customers — Optimizely Web Experimentation」(2026年11月17日、PDF)
- Zoom「Security Bulletins」(Optimizelyの件の注記、日付の記載なし)
- Zoom「ZSB-26023 Zoom Workplace for Windows - Improper Input Validation」(2026年11月10日)
- PCI Security Standards Councilブログ「Guidance for PCI DSS E-commerce Requirements Effective After 31 March 2025」(2025年3月26日)
- Report URI(Scott Helme)「World's Largest Brands Infected With Malware Via Optimizely」(調査、2026年11月16日、17日更新)
- StepSecurity「OPTIMJACK」(分析、2026年11月17日)
- 窓の杜「Windows版「Zoom」アプリに2件の脆弱性」(報道、2026年11月16日)
- Security Affairs「OPTIMJACK: BBC, CNN and Zoom Among Targets of Optimizely Script Hijacking」(報道、2026年11月17日)
- iTnews「Hijacked website testing tool plants card skimmer on Australian brands' sites」(報道、2026年11月18日)