- タワーレコードは、ECサイト「タワーレコード オンライン」への外部からの不正アクセスで、タワーレコードメンバーズ登録者の個人情報が流出したことを確認したと発表しました。対象件数は約1,100万件です。「可能性」ではなく、流出を確認したという発表です。
- 流出したのは、①ログイン情報(メールアドレス、会員ID、パスワードのハッシュ値)10,214,652件、②会員情報(氏名、生年月日など)2,784,514件、③配送先情報(住所、宛名、電話番号)776,953件です。退会後3年以内の人の情報も含みます。
- クレジットカード情報は含まれていません。
- タワーレコードはパスワードの変更を呼びかけてはいません。ただ、同じパスワードをほかのサービスでも使っているなら、そちらは変えておくと安心です。あわせて、タワーレコードを名乗る不審なメールに気をつけてください。
- サービスは止まったままです。オンラインで注文した商品は、11月23日から順次出荷を始める予定で準備しているとしています。
ほかの不正アクセス・情報漏えいは → 不正アクセス・情報漏えい チェッカー(サービス名で検索できます)/公表日順の一覧は「不正アクセス・情報漏えい一覧」
この記事は、タワーレコード株式会社が自社サイト(tower.jp)に出した「お詫びとお知らせ」をもとに、分かっていることと分かっていないことを分けてまとめたものです。いまは tower.jp のトップページがこのお知らせだけになっています。最新の内容はそちらで確かめてください。この記事も、更新があれば書き足します。
最新情報(随時更新)
- 11月22日 17:00:お知らせが更新され、商品の出荷予定と、内容別の問い合わせフォームが加わりました。オンラインで注文した商品は11月23日(月)から順次出荷作業を始める予定で準備しているとしています。マーケットプレイスの注文は、再開時期が未定です(出荷とサービス再開の状況)。
- 11月21日:タワーレコードが「タワーレコード オンラインへの不正アクセスおよび個人情報流出に関するお詫びとお知らせ」を公開しました[タワーレコード 告知]。
いま分かっていること
お知らせに書かれた経緯は次のとおりです。
| 日時 | できごと |
|---|---|
| 11月19日(木)17時10分ごろ | タワーレコード オンラインへの外部からの不正アクセスを確認。サービスを止めて、緊急のシステムメンテナンスを行った。その後の調査で、個人情報が流出したことを確認した |
| 11月21日 | お知らせを公開。対象の人には、メールなどで順次連絡するとした。この時点で把握している範囲では、二次被害(流出した情報を使った別の被害)は確認されていないとした |
| 11月22日(日)17:00 | お知らせを更新。商品の出荷予定と、内容別の問い合わせフォームを追加 |
安全の確認と調査のため、システムメンテナンス(サービスの停止)を続けるとしています。調査結果やサービスの再開時期は、分かりしだい自社サイトで公表するとしています。
一方で、どこから、どうやって入り込まれたのか、誰の仕業なのかは、お知らせに書かれていません。この記事でも、原因を推測して書くことはしません。
流出した情報・含まれない情報
対象は「タワーレコードメンバーズ登録を行っているお客さま」で、対象件数は約1,100万件です。流出した情報は、項目ごとに次の3つに分けて件数が示されています。表の言葉は、お知らせのとおりです。
| 区分 | 流出した情報 | 件数 |
|---|---|---|
| ① ログイン情報 | メールアドレス、会員ID、パスワードのハッシュ値 | 10,214,652件 |
| ② 会員情報 | 氏名、フリガナ、ニックネーム、生年月日、性別、郵便番号 | 2,784,514件 |
| ③ 配送先情報 | 住所、宛名、電話番号 | 776,953件 |
クレジットカード情報は、流出した情報に含まれていません。件数は人数ではなく「件」で示されています。
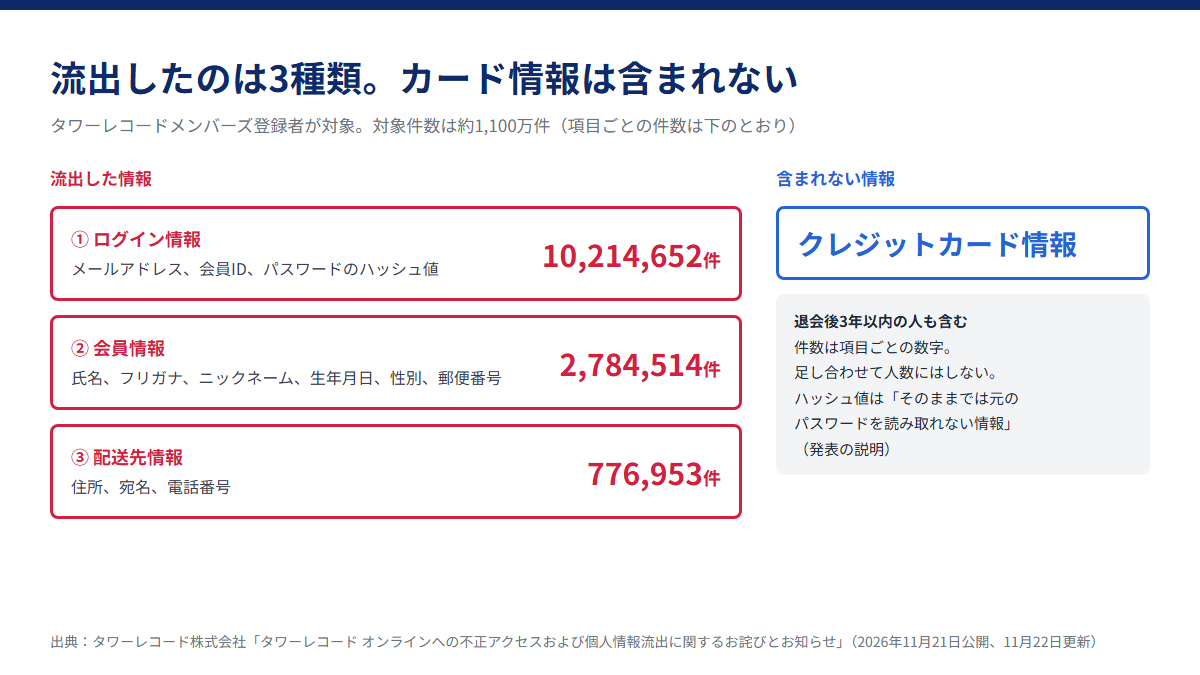
読むときに気をつけたい点が3つあります。
- 件数は項目ごとの数字です。同じ人が①〜③のどれに、いくつ当てはまるかは書かれていません。3つを足しても人数にはなりません。全体の対象件数として示されているのは「約1,100万件」です。
- 退会後3年以内の人も対象です。お知らせには「退会後3年以内のお客さまの情報を含みます」とあります。いまは使っていない人も、自分は関係ないと決めつけないでください。
- パスワードそのものではなく「ハッシュ値」です。お知らせは、ハッシュ値を「そのままでは元のパスワードを読み取ることはできない情報」と説明しています。それでも、使い回しには注意が要ります。理由は次の章に書きました。
メンバーズに登録したことがある人がすること
お知らせが利用者にお願いしているのは、不審なメールのURLや添付ファイルを開かないこと、個人情報やパスワード、クレジットカード情報などを入力・回答しないことです。パスワードの変更は求めていません。タワーレコード オンラインのサービスは止まったままです。
ここでは、お知らせのお願いに、一般的な対策を加えて並べました。
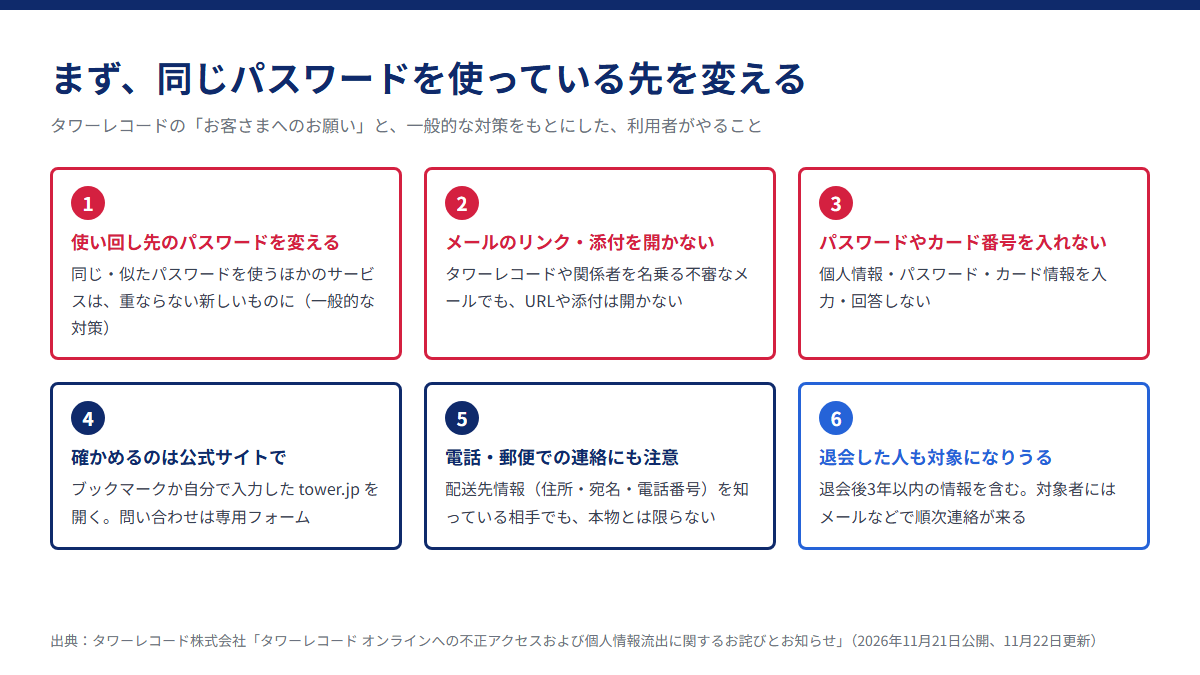
1. 同じか似たパスワードを使っているほかのサービスを変える
これはタワーレコードのお願いではなく、一般的な対策です。ハッシュ値は、パスワードを決まった計算で別の文字列に変えたものです。お知らせのとおり、そのままでは元のパスワードは読み取れません。ただ一般に、よく使われるパスワードや短いパスワードは、候補を同じ計算にかけて照らし合わせることで割り出されることがあります。タワーレコードがどの方式でハッシュ値にしていたかは書かれていないので、今回それがどのくらい難しいかは分かりません。
もし割り出されると、一緒に流出したメールアドレスと組み合わせて、同じパスワードを使っているほかのサービスに不正にログインされるおそれがあります。タワーレコードと同じか似たパスワードを、メール、SNS、ネット通販などで使っているなら、そのサービスのパスワードを、ほかと重ならない新しいものに変えてください。二要素認証(パスワードに加えて、スマホに届く確認コードなどで本人を確かめる仕組み)を使えるサービスでは、あわせて設定しておくと安心です。パスワードの使い回しについては「カプコン「CAPCOM ID」の不正アクセスの記事」でも書いています。
2. 不審なメールのリンクや添付を開かない
お知らせは、タワーレコードや関係者を装った不審なメールや連絡が届く可能性があるとしています。不審なメールを受け取ったら、本文のURLを開かず、添付ファイルも開かないでください。
3. パスワードやカード番号を入れない・答えない
個人情報、パスワード、クレジットカード情報などを、入力したり回答したりしないよう呼びかけています。「お詫び」「補償」を理由にカード番号を求める連絡は、まず疑ってください。
4. 確かめるときは、公式サイトから
お知らせの内容は、メールのリンクではなく、ブックマークか、自分で入力したアドレス(tower.jp)から開いて確かめます。問い合わせは、お知らせに載っている専用フォームを使います。個人情報についての問い合わせはこちらのフォームです。電話の窓口は、準備ができしだい知らせるとしています(11月22日 17:45ごろの時点では載っていません)。
5. 配送先情報が漏れた人は、電話や郵便にも注意
③の配送先情報(住所、宛名、電話番号)は776,953件です。住所や電話番号を知られていると、メールだけでなく、電話や郵便でそれらしい連絡が来ることも考えられます。名前や住所を言い当ててくる相手でも、それだけで本物とは限りません。いったん切って、公式サイトで確かめてください。
6. 退会した人も、対象かもしれないと考える
退会後3年以内の人の情報も含まれます。対象の人には、メールなどで順次連絡するとしています。連絡を待たずに、退会した人も心当たりがあれば1〜3を済ませておくと安心です。
偽メール・偽の連絡への注意
フィッシングは、本物そっくりのメールや偽サイトで、パスワードやカード番号を入力させる詐欺です。今回はメールアドレスを含むログイン情報が10,214,652件流出しているので、タワーレコードを名乗るメールが届いても、まず落ち着いて中身を確かめてください。
お知らせには、対象の人への連絡に使うメールアドレスや件名は書かれていません(11月22日 17:45ごろの時点)。差出人のアドレスは偽装できるので、アドレスが本物らしく見えても、それだけで信用しないでください。
次のような連絡は、まず疑ってかかります。
- 「お詫び」「補償」「ポイント付与」を理由に、ログインやカード番号の入力を求めるもの
- 「パスワードを再設定してください」と、メールのリンクから手続きさせようとするもの(お知らせは、いまのところパスワードの再設定を案内していません)
- 「注文した商品の発送」を装い、リンクを開かせようとするメールやSMS。発送の知らせを待っている人がいる時期なので、だまされやすくなります
- リンク先のドメインが、お知らせで確かめられないもの(似た文字の別のドメインにも注意)。お知らせの問い合わせフォームは secure.okbiz.jp と faq.tower.jp にあるので、tower.jp のお知らせから開いてください
偽サイトでパスワードを入れてしまったら、同じパスワードを使っているサービスのパスワードをすぐに変えます。カード番号を入れてしまったときは、カード会社に連絡してください。
出荷とサービス再開の状況
11月22日 17:00の更新で、出荷の予定が次のように示されました。
| 注文の種類 | 状況 |
|---|---|
| タワーレコード オンラインで注文した商品 | 11月23日(月)から順次出荷作業を始める予定で準備中。発送が済んだものから順次案内を送る |
| イベント会場で注文した商品 | 11月23日(月)の週に発売の商品は、一部は出荷済みで、順次対応中 |
| マーケットプレイスで注文した商品 | 出品者向け管理サイトの安全確認を続けているため、再開時期は未定。目途が立ちしだい案内する |
サイトそのもの(タワーレコード オンライン)の再開時期は、まだ示されていません。発送の案内メールが届いたときも、上の「偽メール・偽の連絡への注意」のとおり、リンクを開く前に tower.jp で状況を確かめると安心です。新譜商品のお届けやイベントについての問い合わせは、お知らせにある内容別のフォームを使います。
PHPの脆弱性(php2shell)との関係
このサイトでは、10月21日夜に修正版が出たPHPの脆弱性「php2shell」を追っています。ただ、タワーレコードのお知らせには、PHPや脆弱性の名前は出てきません。侵入の経路や原因も書かれていません。この件とPHPの件を結びつける材料はないので、関係があるとは書きません。
なお、11月20日に調査結果が出た接客ツール「KARTE」への不正アクセスとは別の件です。KARTEの件は「KARTEへの不正アクセスの記事」にまとめています。
企業向け:ECサイトの会員データで見直すこと
ECサイトや会員サービスを運営している会社に向けて、一般的な観点をまとめます。今回の侵入経路が分かっているわけではありません。お知らせから読み取れることをきっかけにした、見直しの観点です。
退会した人のデータを、いつまで持つか決めておく
今回は、退会後3年以内の人の情報も流出の対象に入っています。退会者のデータを持ち続ける理由がある場合でも、何のために、どの項目を、いつまで持つかを決めておきます。期間を過ぎたら消すか、ふだん使うシステムから切り離して保管します。持っている情報が少なければ、漏れたときの範囲も小さくなります。
会員データの項目を分けて考える
今回の発表は、ログイン情報、会員情報、配送先情報の3つに分けて件数を示しています。自社でも、どの情報をどこに持っているか、項目ごとに整理しておくと、万一のときに影響の範囲を早く説明できます。パスワードは元に戻せない形(ハッシュ化。パスワードから計算した値だけを保存する方法)で保存し、古いシステムや移行前のデータに、元のパスワードが残っていないかも確かめてください。
おかしいと気づいたときに、誰が止めるかを決めておく
タワーレコードは、不正アクセスを確認したあとサービスを止めて、緊急のシステムメンテナンスを行っています。ふだんより多い件数の読み出しや、見慣れない接続に気づける監視を入れることと、気づいたときに「誰が」「どの条件で」サイトを止めるかを先に決めておくことが大切です。止めたあとの出荷や問い合わせの手順も、あわせて考えておきます。自社のサイトに侵入の跡がないかの確かめ方は「乗っ取られていないか確かめる侵害チェックの方法」にまとめています。
よくある質問
自分が対象かどうか、どうすれば分かりますか?
タワーレコードは、対象の人にメールなどで順次連絡するとしています。対象件数が約1,100万件と多く、退会後3年以内の人も含まれるので、タワーレコードメンバーズに登録したことがある人は、対象かもしれないと考えて行動しておくと安心です。確かめたいときは、お知らせにある個人情報についての専用フォームから問い合わせます。
パスワードは漏れたのですか?
流出したのはパスワードそのものではなく、パスワードの「ハッシュ値」です。お知らせは、そのままでは元のパスワードを読み取ることはできないと説明しています。ただ一般に、短いパスワードやよく使われるパスワードは割り出されることがあるため、同じパスワードをほかのサービスで使っているなら、そちらを変えておくと安心です。
タワーレコード オンラインのパスワードは変えるべきですか?
お知らせは、パスワードの変更を求めていません。サービスは止まったままです。再開のときにパスワードについて案内があるかどうかは、お知らせで確かめてください。メールのリンクから再設定を求める連絡には気をつけてください。
クレジットカードは止めたほうがいいですか?
お知らせでは、クレジットカード情報は流出した情報に含まれていないとしています。ただし、偽サイトでカード番号を入力してしまった場合は別なので、すぐにカード会社に連絡してください。
注文した商品はいつ届きますか?
オンラインで注文した商品は、11月23日(月)から順次出荷作業を始める予定で準備しているとしています。マーケットプレイスの注文は再開時期が未定です。くわしくは「出荷とサービス再開の状況」を見てください。
原因はPHPの脆弱性ですか?
お知らせにPHPの話はありません。侵入の経路や原因も書かれていません。
Webセキュリティ診断センターでは、企業が運営するWebサイトやサーバーについて、更新の状況や侵入の跡がないかの確認を手伝っています。退会者データの持ち方や、異常に気づく仕組みの見直しも相談できます。タワーレコードの会員としてのご相談は、タワーレコードの専用フォームにお問い合わせください。相談はこちら
参考にした情報
- タワーレコード株式会社「タワーレコード オンラインへの不正アクセスおよび個人情報流出に関するお詫びとお知らせ」(2026年11月21日公開、11月22日 17:00更新。11月22日 17:45ごろに確認)
- タワーレコード 個人情報流出に関するお問い合わせ窓口「個人情報について」(お知らせで案内されているフォーム)