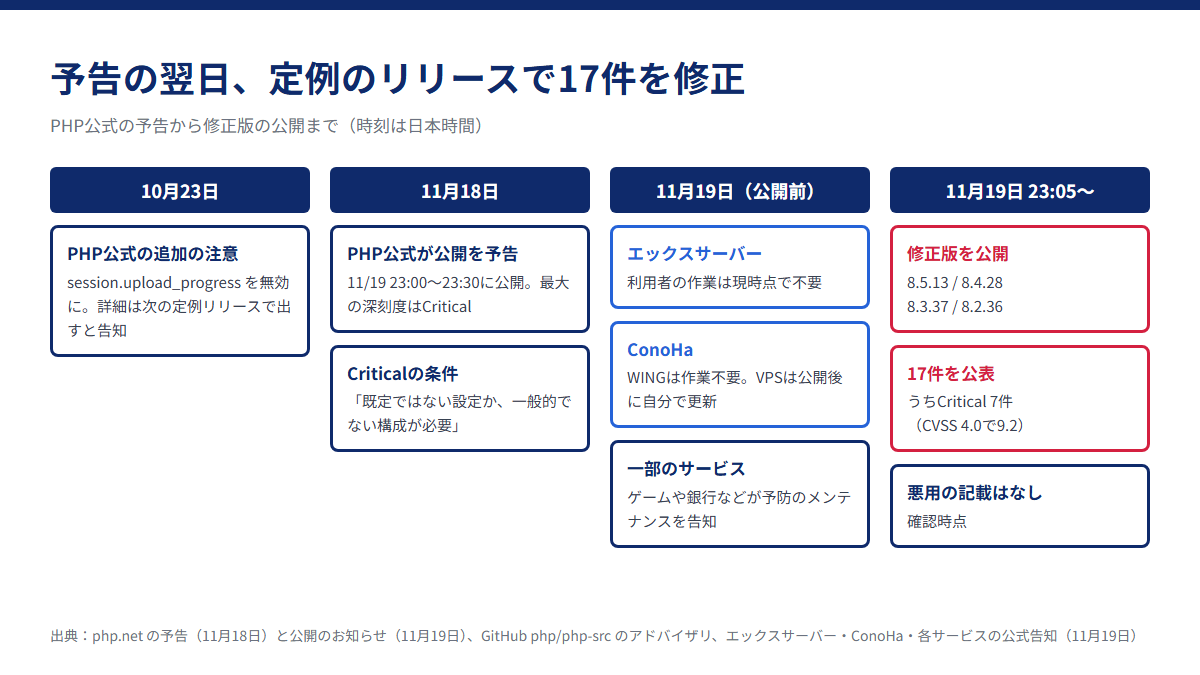
- PHP公式が11月19日、修正版の PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 を公開しました。GitHubのアドバイザリ(脆弱性の公式説明)で17件が公表され、うち7件がCritical(致命的、CVSS 4.0で9.2)です。
- PHP公式は前日の予告で、Criticalの問題は「既定ではない設定か、一般的でない構成でなければ起きない」と説明していました。ただし条件は件ごとに違います。たとえばPHP-FPMで、Webサーバーが裏側の接続を使い回す設定にしていると、認証なしにPHPのコードを実行される問題があります(CVE-2026-129289)。
- 確認時点で、アドバイザリにも php.net のお知らせにも、悪用を確認したという記載はありません。
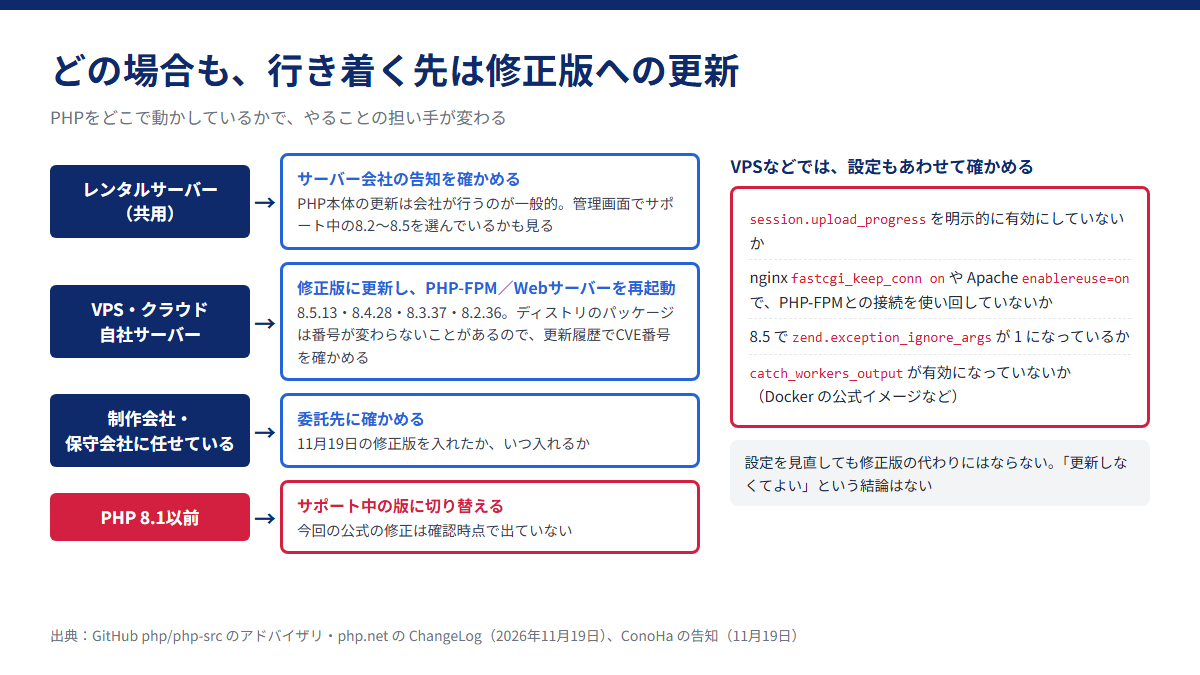
- やること:レンタルサーバーは、サーバー会社の告知を確かめてください。VPS・自社サーバーは修正版に更新して、PHP-FPM やWebサーバーを再起動してください。PHP 8.1 以前は、今回の修正が公式からは出ていません(確認時点)。
レンタルサーバーでも、PHPのバージョンや設定によっては自社での切り替えが必要です。自社のサイトが対象か、30秒で確かめられます。
10月の「php2shell」の経緯は php2shell の解説記事、各社の動きは 最新情報の一覧にまとめています。
最新の動き
新しい順に追記します。時刻は日本時間です。
- 11月19日 23:20ごろ:php.net の更新履歴(ChangeLog)と、GitHubのアドバイザリ17件の原文を確かめて、この記事を書きました。エックスサーバーと ConoHa の告知は、この時点で公開前の内容のままです。
- 11月19日 23:05〜23:08:GitHubで17件のアドバイザリが公開されました。php.net にも、8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 の公開のお知らせが出ています[php.net(英語)・GitHub]。
- 11月19日(公開前):エックスサーバーは「現時点で利用者の作業はない」、ConoHaは「ConoHa WINGは作業不要、VPSで自分でPHPを入れている場合は修正版の公開後に更新を」と告知しました。公開後の続報は、確認時点ではまだ出ていません(各社の対応)。
何が公開されたのか
| 項目 | 内容 |
|---|---|
| 修正版 | PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36(2026年11月19日)[php.net] |
| 公開の時刻 | 予告は 14:00〜14:30 UTC(日本時間 23:00〜23:30)。GitHubのアドバイザリは日本時間 23:05〜23:08 に公開[php.net・GitHub] |
| 件数 | 17件。Critical 7件、High 4件、Medium 6件[GitHub] |
| 位置づけ | 4週間ごとの定例のリリースに含めたセキュリティ修正。PHP公式は予告で「Criticalの問題は、既定ではない設定か一般的でない構成が必要」と説明[php.net 11/18の予告] |
| 悪用の状況 | アドバイザリと php.net のお知らせに、悪用を確認したという記載はない(確認時点) |
| 8.1 以前 | サポートが終わっていて、アドバイザリの評価の対象外。今回向けの修正は確認時点で出ていない(後述) |
どのCVEがどの修正版で直ったかは、php.net の ChangeLog で確かめられます。8.5 だけ、8.4 以降だけ、8.3 以降だけで直った件があるので、下の表の「対象の版」も見てください。8.5.13 では、同梱の部品 uriparser の更新(CVE-2026-48841)もあわせて入っています[ChangeLog]。
Critical 7件の中身と、影響する条件
7件とも、悪用されるとPHPが動いている権限でプログラムを実行されるおそれがあります。ただ、どれも成り立つ条件が決まっています。下の表は、各アドバイザリの原文にある条件をまとめたものです。「ガジェットチェーン」は、アプリや読み込んだライブラリの中にある、悪用に使えるクラスの組み合わせのことです。
| CVE | 何が起きるか | 対象の版 | 成り立つ主な条件 |
|---|---|---|---|
| CVE-2026-129289 | PHP-FPMで、読み残したリクエストの本文が「別のリクエスト」として受け付けられる | サポート中の全版 | Webサーバーが裏側(PHP-FPM)への接続を使い回す設定(nginx の fastcgi_keep_conn on、Apache の enablereuse=on、接続を保つ HAProxy など)で、アプリが php://input を開いたまま最後まで読まない経路がある。攻撃者が既存のPHPファイルの場所を知っていれば、認証なしにPHPのコードを実行できる。毎回接続を閉じる標準の設定は、実証された攻撃の対象外。LSAPI では後続のリクエストが乱れるところまでで、コード実行は示されていない |
| CVE-2026-115560 | セッションの保存形式の食い違いで、送り込まれたデータがオブジェクトとして読み込まれる | サポート中の全版(機能は 5.4.0 から) | アップロードの進み具合を記録する機能(session.upload_progress)が有効で、書く側と読む側で保存形式(session.serialize_handler)が違う。アプリが実行中に切り替える場合のほか、同じ保存先を使う別のアプリ、別のプール、コマンドラインの処理で設定が違う場合も含む。コード実行にはガジェットチェーンが必要。10月23日にPHP公式が無効化を勧めた件で、修正版ではこの機能が既定で無効になった |
| CVE-2026-126714 | 書き込みが途中で止まったセッションファイルに新旧のデータが混ざり、読み込み時にオブジェクトが作られる | サポート中の全版 | PHPの既定のセッション保存方式(files)が対象。攻撃者がセッションの中身に手を加えられる(アップロードの進捗の記録や、利用者の入力を大きくセッションに保存するアプリ)、書き込みを都合のよい位置で中断させる、ガジェットチェーンがある、の3つがそろう必要がある |
| CVE-2026-129182 | 終了処理のあとに残った情報を次のリクエストが使い、解放済みのメモリにアクセスする | 8.5 のみ | 10月の修正(CVE-2026-109619)のあとに見つかった別の経路。管理者が max_memory_limit を全体と場所ごとの両方で設定している、または zlib.output_compression と output_handler の特定の組み合わせ(.user.ini でも設定できる)に加えて、次のリクエストの早い段階で警告が出る構成(Apache のディレクトリごとの設定、FPMでWebサーバーが PHP_VALUE などを送る場合)。示されたのはワーカーの異常終了までで、この経路でのコード実行は示されていない |
| CVE-2026-129474 | __call() などの「マジックメソッド」に入る瞬間の致命的エラーで、解放済みのメモリを使う | 8.5 のみ | fatal_error_backtraces=1(8.5 では既定で有効)と zend.exception_ignore_args=0 の両方がそろう場合。PHPに組み込まれた既定値は引数を含む側(0)だが、本番用の設定ファイル php.ini-production は 1 にしてあり、この攻撃経路を防ぐ。さらに、メモリ上限を超えるような大きなリクエストを、マジックメソッドを通る処理に送れる必要がある。8.5 でのコード実行は確認済み(メモリのアドレスを知っている前提) |
| CVE-2026-129481 | セッションの終了処理が途中で止まると、次のリクエストが解放済みのメモリにアクセスする | 8.3 以降(8.2 は該当箇所なし) | 10月の CVE-2026-109619 の修正が不完全だった件。セッションの後片付けの途中で呼ばれる処理(ストリームの close など)で致命的エラーが起き、同じワーカーが次のリクエストを処理する。報告の再現は OPcache を無効にした PHP-FPM。示されたのはメモリ破壊と異常終了までで、コード実行は示されていない |
| CVE-2026-129496 | タイムゾーンの情報を解放したあとも参照し続け、メモリ破壊につながる | サポート中の全版 | PHPのエラーログをファイルに書き出す設定で、起動時に警告が出ている(date.timezone の誤り、セッション設定の警告や非推奨の通知など)。そのうえで、新しいワーカーの最初のリクエストで早い段階の警告(max_input_vars を超える入力など)を起こされる。FPMワーカーを外から落とせることは確認済み。コマンド実行は、FPMと Apache mod_php の検証環境で、メモリのアドレスが分かっているなどの追加条件のもとで示されている |
出典:各CVEのGitHubアドバイザリ(php/php-src、2026年11月19日)。対象の版は php.net の ChangeLog と照らし合わせた。
PHP公式の「Criticalは既定ではない設定か一般的でない構成で起きる」は、予告の段階の説明です。CVE-2026-129289 は、PHP側の設定を変えていなくても、Webサーバー側で接続を使い回していて、アプリに php://input を読み切らない経路があれば対象になりえます。CVE-2026-126714 はPHPの既定のセッション保存方式が対象で、CVE-2026-129474 の前提の一つ(fatal_error_backtraces)は 8.5 では既定で有効です。自社の構成がどれに当てはまるかを細かく調べるより、まず修正版に更新するほうが確実です。
High・Mediumの10件
深刻度が High・Medium の10件です。どれも修正版に入っています。
| CVE(深刻度) | 内容と条件 |
|---|---|
| CVE-2026-129291(High 8.8) | PHP-FPMのローカルでの権限昇格。すでにワーカー上でコードを動かせる攻撃者が、FPMの親プロセス(多くは root)の権限を得られる。catch_workers_output が有効なプールが対象で、FPMの既定は無効だが、公式の PHP-FPM の Docker イメージでは有効 |
| CVE-2026-128064(High 8.2) | HTTPS:// のように大文字の S を含むURLだと、file_get_contents() などが暗号化せずに平文で送る。リダイレクト先のURLでも起きる。通信を盗み見られる位置の攻撃者に、パスワードやトークンが読まれるおそれ |
| CVE-2026-127960(High 8.7) | 外部のHTTPサーバーから、折り返し行の多いヘッダーを返されるとCPUを使い切る(サービス停止)。攻撃者が、アプリの取りに行く先のサーバーを操れる場合 |
| CVE-2026-128090(High 7.7) | OpenSSLで署名したPharファイル(PHPのまとめファイル)の署名の確認をすり抜けられる。ファイルを差し替えられる攻撃者が対象 |
| CVE-2026-129538(Medium 6.9) | php-cgi の PATH_INFO の処理でメモリの範囲外を読み書きする。特定のWebサーバーの割り当て方が必要。PHP-FPMと Apache のモジュール版は対象外 |
| CVE-2026-129292(Medium 5.3) | PHP-FPMの状態表示ページ(status)に、利用者名などが無害化されずに出る(XSS)。状態表示ページをHTMLで見ている場合 |
| CVE-2026-129506(Medium 6.3) | SOAP拡張で、DTDを含むXMLを処理すると解放済みのメモリを読み、プロセスが落ちる |
| CVE-2026-15353(Medium 6.3) | SOAP拡張で、不正な配列サイズの指定によりメモリの中身が数バイト漏れる |
| CVE-2026-129501(Medium 6.3) | 新しいDOMの saveXml() で二重解放が起き、プロセスが落ちる(8.4 以降) |
| CVE-2026-129438(Medium 6.3) | 8.5 で入った Uri\Rfc3986\Uri が、約2GBの巨大なURIで誤った文字列を返す(8.5 のみ) |
自社サイトで今やること
1. レンタルサーバー(共用サーバー)の場合
PHP本体の更新は、サーバー会社が行うのが一般的です。サーバー会社の告知を確かめてください。公開前の告知では、エックスサーバーは現時点で利用者の作業はなく、設定変更などが必要になればメールで案内するとし、ConoHaは ConoHa WING の利用者に現時点でお願いする作業はないとしていました[エックスサーバー(11/19)・ConoHa(11/19)]。ConoHaは修正版の公開後に内容を確かめて続報を出すとし、エックスサーバーは利用者に影響が出る場合は公式サイトや公式Xで知らせるとしています。
あわせて、管理画面で選んでいるPHPのバージョンを確かめてください。サポートが終わった 8.1 以前には、PHP公式の今回の修正版が出ていません。サーバー会社が独自に対応するかどうかは、告知で確かめてください。確かめ方は「PHPのバージョンを確認する方法」にまとめています。
2. VPS・自社サーバー・クラウドの場合
- 修正版に更新する:PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36。手順は「VPS・自社サーバーのPHPを更新する手順」を参考にしてください。
- PHP-FPM やWebサーバーを再起動する:古いプロセスが残っていると、修正が効きません。ConoHaも、更新後に PHP-FPM かWebサーバーの再起動が必要と案内しています。
- Linux ディストリビューションのパッケージは番号に注意:Ubuntu や Red Hat 系などのパッケージは、PHPの番号を変えずに修正だけを取り込むことがあります。パッケージの更新履歴で、今回のCVE番号が入っているかを確かめてください。11月20日20時ごろの確認では、Amazon Linux 2023(php8.2〜8.5)と Debian 13(php8.4)・Debian 12(php8.2)に修正が出ていて、Ubuntu はまだです(詳しくはLinuxの更新の記事)。
- Webサイトで動いているPHPのバージョンを確かめる:コマンドの
php -vと、Webサイト側の PHP-FPM は別のことがあります。
3. 更新とあわせて確かめたい設定
session.upload_progressを明示的に有効にしていないか:修正版ではこの機能が既定で無効になりましたが、php.ini や FPM のプールの設定で 1 にしていると、その設定が優先されます。使っていなければ 0 にしておいてください。使う場合は、同じセッションの保存先を使うすべてのアプリと処理でsession.serialize_handlerをそろえる必要があり、これは更新後も変わりません。- Webサーバーが PHP-FPM との接続を使い回していないか:nginx の
fastcgi_keep_conn on、Apache のenablereuse=onを確かめてください。使い回しているなら、CVE-2026-129289 の対象になりえます。 - PHP 8.5 では
zend.exception_ignore_args=1か:php.ini-productionを元にした設定なら 1 になっています。開発用の設定のまま本番で動かしていないかも確かめてください。php.ini を置いていない環境では、組み込みの既定値(引数を含む側)になります。 - Docker などで
catch_workers_outputが有効になっていないか:CVE-2026-129291 の条件です。
4. 制作会社・保守会社に任せている場合
「11月19日公開のPHP修正版(8.5.13 / 8.4.28 / 8.3.37 / 8.2.36)を入れたか、入れる予定はいつか」を委託先に確かめてください。PHPのバージョンが 8.1 以前なら、切り替えの相談もあわせて進めてください。
すぐに更新できないときの回避策
各アドバイザリの「Mitigation」に書かれた、更新までのつなぎの対策です。どれも修正版の代わりにはなりません。設定を変えるとサイトの動きが変わることもあるので、更新を優先してください。
| CVE | アドバイザリが挙げる回避策 |
|---|---|
| CVE-2026-129289 | Webサーバー側で接続の使い回しを止める(nginx の fastcgi_keep_conn を無効のまま、Apache の enablereuse を無効のまま、ほかの前段もリクエストごとに接続を閉じる)。PHP-FPM の待ち受けを信頼できないネットワークに出さない |
| CVE-2026-115560 CVE-2026-126714 | session.upload_progress.enabled=0 を、php.ini や FPM のプールなど管理者の設定で入れる(アプリの ini_set() では遅い)。セッションに入れる信頼できないデータを減らす |
| CVE-2026-129182 | fatal_error_backtraces=0 にして、すべてのワーカーを再起動する |
| CVE-2026-129474 | zend.exception_ignore_args=1 にしてワーカーを再起動する(8.5 では fatal_error_backtraces=0 でも防げる)。コマンドライン用の設定だけ変えても効かない |
| CVE-2026-129481 | セッションの後片付けで呼ばれる処理で致命的エラーを起こさない。PHP-FPMでは pm.max_requests=1 にして再起動すれば示された流れは防げるが、性能が落ちる |
| CVE-2026-129496 | 起動時の警告の原因になっている設定の誤りや非推奨の設定を直し、PHPの親プロセスとワーカーを再起動する。エラーログを syslog など別の出力先に送る |
| CVE-2026-129291 | 対象のプールで catch_workers_output を無効にする |
| CVE-2026-128064 | URLの https / ftps を小文字にしてから渡す。自動のリダイレクトを止めて、行き先を確かめる |
WAF(Cloudflare)について(11月21日 追記):Cloudflare は11月19日付の緊急リリースで、10月からある PHP の遠隔コード実行のルールを CVE-2026-115560・126714 にも対応させ(Free と Managed のルールセット、動作は Block)、Managed ルールセットに CVE-2026-129289(PHP-FPM)、CVE-2026-15353・129506(SOAP)の検知を足しました。新しい3つは誤検知のおそれから初期設定が Log(記録だけで止めない)です。WAF は修正版の代わりにはならないので、更新を優先してください(Cloudflare WAF changelog)。
PHP 8.1 以前のサイトはどうなるか
アドバイザリは、サポート中の 8.2〜8.5 だけを評価しています。8.1 以前が影響を受けないという意味ではありません。アドバイザリには、古い版にも同じ問題があると読める記述があります。
- CVE-2026-115560:アップロードの進捗の機能は PHP 5.4.0 からあり、サポートの終わった古い版も影響しうる
- CVE-2026-129289:原因の処理は PHP 5.6.0 で入った
- CVE-2026-128090:OpenSSL署名の Phar が入った PHP 5.3.0 からある
- CVE-2026-129291:該当の処理は PHP 8.1.20 と 8.2.7 で入った
10月の php2shell では、PHP公式が 7.4・8.0・8.1 向けに最小限の修正をソースコードで出しました[php.net 10/21]。今回については、古い版向けの修正を php-src で確認時点では確認できません。8.1 以前のサイトは、サポート中の版への切り替えを進めてください。なお 8.2 も、2026年12月31日でサポートが終わります[php.net]。切り替えの考え方は「サポートが終わったPHPを使い続けるリスク」にまとめています。
10月の php2shell とどう違うのか
| 10月(php2shell) | 11月(今回) | |
|---|---|---|
| 公開の形 | 予告した 23:00 より早く公開(GitHubは 22:34)。修正の前に情報が出回ったと報じられた | 4週間ごとの定例のリリース。予告どおり 23 時すぎに公開 |
| 件数 | Critical 2件 | 17件(Critical 7件) |
| 影響の範囲 | PHP公式は「Webのリクエストを処理するすべてのPHP」が対象とした | PHP公式は「Criticalは既定ではない設定か一般的でない構成が必要」とした。条件は件ごとに違う |
| PHP公式の言い方 | 「すぐに更新を。完全な回避策はなく、更新だけが安全な選択」 | 予告で「公開されたらすぐ更新できるよう準備を」と強く勧め、公開のお知らせでは「アップグレードを勧める」 |
| 悪用 | 米CISAが10月26日、悪用が確認された脆弱性のカタログに追加 | 悪用の記載はない(確認時点) |
今回のうち2件は10月の件とつながっています。CVE-2026-129481 は10月の CVE-2026-109619 の修正が不完全だった件で、CVE-2026-129182 は10月の修正のあとに見つかった別の経路です。CVE-2026-115560 は、PHP公式が10月23日に session.upload_progress.enabled=0 を勧めていた件です。当時の説明は「アプリが実行中に保存形式を切り替える場合」でしたが、今回のアドバイザリでは、別のアプリやプールで形式が違う場合も条件に加わりました(10月時点の解説は「CVE-2026-115560 の解説」)。
よくある質問
10月に修正版(8.5.12など)へ更新済みです。また更新が必要ですか?
はい。今回の17件は 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 では直っていません。8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 への更新が必要です。
レンタルサーバーなら何もしなくていいですか?
PHP本体の更新はサーバー会社が行うことが多いですが、告知の内容は会社ごとに違います。サーバー会社の告知を確かめ、管理画面でサポート中のバージョン(8.2〜8.5)を選んでいるかも見てください。
WordPress やプラグインを最新にすれば防げますか?
防げません。今回もPHP本体の問題です。サーバーのPHPを修正版にする必要があります。
今回もサイトを止めたほうがいいですか?
php.net の予告と公開のお知らせには、サイトの停止を求める記述はありません。予告では「公開されたらすぐ更新できるよう準備を」と強く勧めていました。PHP-FPMでWebサーバーが接続を使い回している場合のように、認証なしにコードを実行される条件もあります。止めるかどうかを考えるより、修正版への更新を早く済ませることを優先してください。
攻撃されているか確かめる方法はありますか?
確認時点で、今回の件に絞った確かめ方は公式から出ていません。見覚えのないファイルや管理者アカウント、PHPのワーカーが何度も落ちていないかなど、一般的な確かめ方は「Webサイトが乗っ取られていないか確かめる方法」にまとめています。
- PHP公式が11月19日、修正版 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 を公開しました。17件のうち7件がCriticalです。
- Criticalは条件つきですが、PHPの既定のセッション保存方式や、Webサーバー側の接続の設定に関わるものもあります。
- レンタルサーバーはサーバー会社の告知を確かめ、VPS・自社サーバーは修正版に更新して再起動してください。8.1 以前はサポート中の版への切り替えが必要です。
参考にした情報
- php.net「PHP 8.2.36 Released!」ほか 8.5.13 / 8.4.28 / 8.3.37 の公開のお知らせ(2026年11月19日)
- php.net「Upcoming Critical PHP Security Release」(2026年11月18日)
- php.net「PHP 8 ChangeLog」
- GitHub php/php-src セキュリティアドバイザリ(2026年11月19日公開の17件): CVE-2026-129289 / CVE-2026-115560 / CVE-2026-126714 / CVE-2026-129182 / CVE-2026-129474 / CVE-2026-129481 / CVE-2026-129496 / CVE-2026-129291 / CVE-2026-128064
- php.net「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日) / 「Informational advisory: Session upload progress」(10月23日)
- 報道:10月に修正前の情報が出回った件は SOCRadar・abgeo.dev の報告による(php2shell の解説記事で紹介)
- CISA「Known Exploited Vulnerabilities Catalog」
- エックスサーバー「11月19日(木)23時頃公開予定のPHP脆弱性への対応について」(2026年11月19日)
- ConoHa「【重要】PHPの脆弱性への対応状況とお客様へのお願い」(2026年11月19日)